Cybersécurité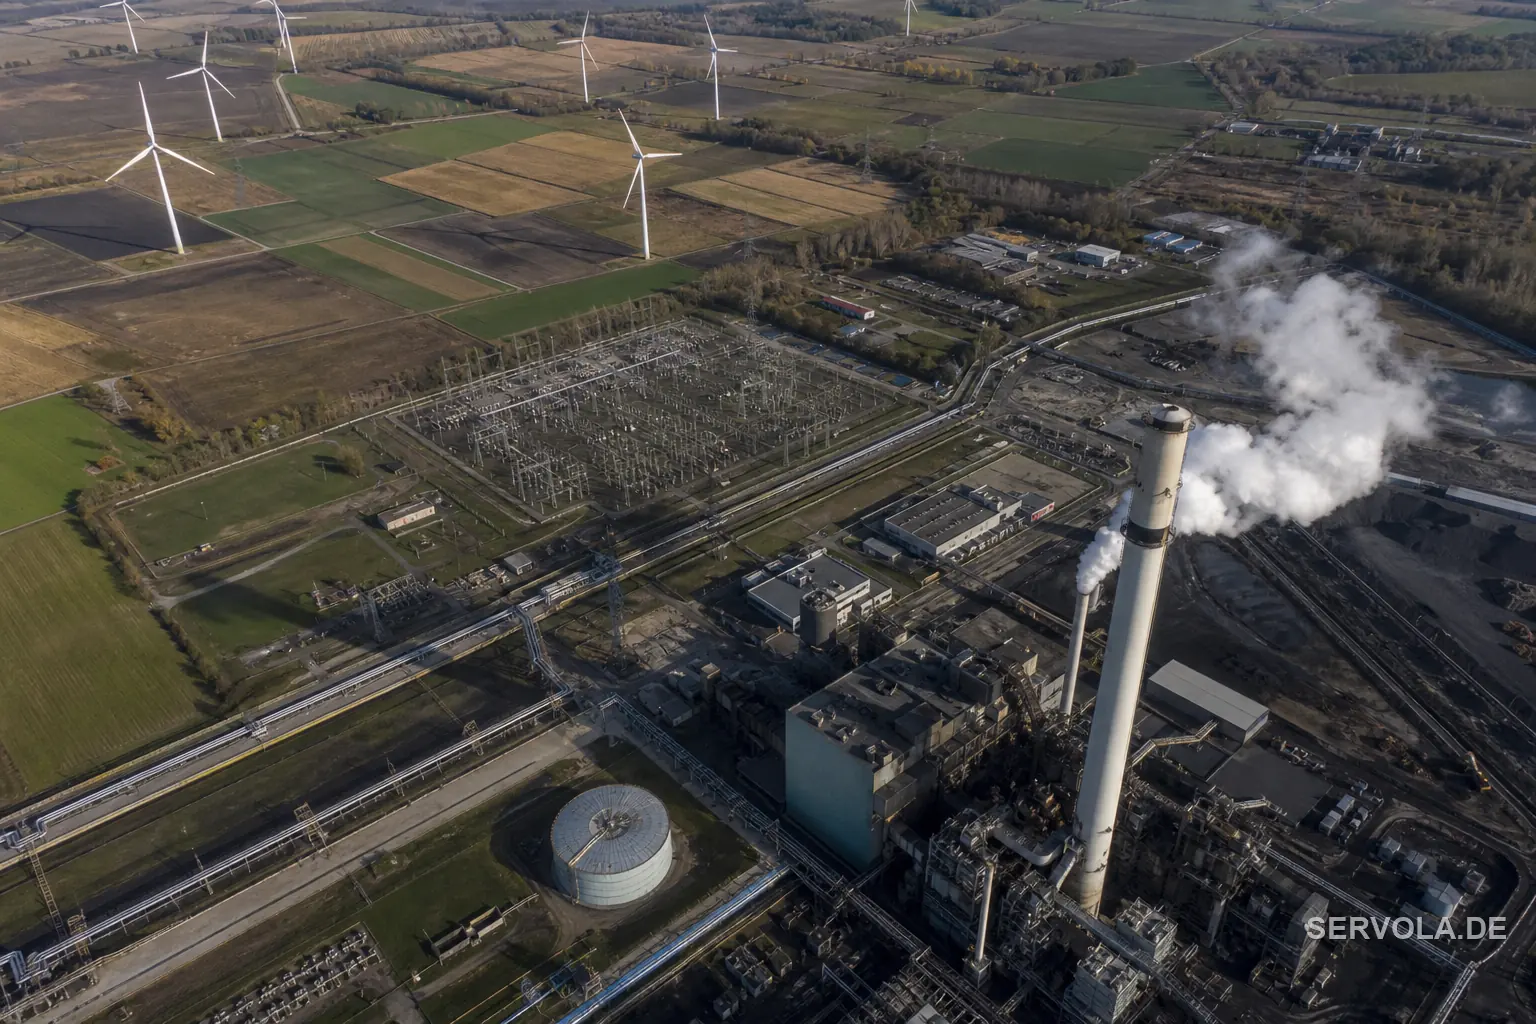
Sandworm a piraté une centrale via l'APN éolienne
Le CERT Polska affirme qu'une attaque liée à Sandworm a traversé l'APN privée d'un parc éolien pour saboter en décembre 2025 une centrale polonaise chauffant 50 000 habitants.
Le CERT Polska affirme qu'une attaque liée à Sandworm a traversé l'APN privée d'un parc éolien pour saboter en décembre 2025 une centrale polonaise chauffant 50 000 habitants.
Huit agents IA construits avec des outils open source gratuits ont compromis 21 systèmes du gouvernement taïwanais et atteint son régulateur nucléaire. Le rapport de Dream montre pourquoi NIS2 doit désormais compter des attaquants sans budget étatique.
Des chercheurs ont décodé 315 320 blocs de raisonnement chiffrés issus de transcriptions publiques et récupéré 367 données personnelles et 182 identifiants - la preuve qu'un raisonnement 'privé' n'est confidentiel qu'à hauteur du modèle le moins protégé de la famille.
Une cyberattaque contre CEVA Logistics entre le 29 juillet et le 1er aout a exposé noms, adresses et détails de commande des acheteurs européens de matériel Steam. Valve confirme que mots de passe et données de paiement n'ont pas été compromis.
OpenAI scinde son programme de cybersécurité Daybreak en deux niveaux et lance GPT-5.6-Cyber, qui a obtenu 95 pour cent sur un benchmark interne d'exploits et découvert une chaîne d'évasion de bac à sable Chrome déjà corrigée.
Des composants chinois dans les caméras de drones de la Royal Navy envoyaient des signaux vers la Chine. Le MoD a coupé la connexion. Ce que cela signifie pour les entreprises UE/UK.
La CISA confirme l'exploitation active de CVE-2026-63077, une RCE non authentifiée dans JetBrains TeamCity On-Premises. CVSS 9.8, ajoutée au KEV le 5 août, échéance fédérale le 8 août.
Une faille zero-day d'injection SQL non authentifiée chez Metabase a touché Framework, Tally et LexisNexis à la fois. Noms, emails, téléphones et adresses exposés ; pas les données de paiement.
Deux chercheurs ont trouvé des moyens distincts de faire fuiter des données Jira, Confluence et connecteurs via Rovo, l'agent IA d'Atlassian. L'une est corrigée, l'autre non depuis mai.
Une faille du noyau Linux datant de 2007, CVE-2026-64564, a permis au Zhuque Lab de Tencent d'obtenir un accès root et d'échapper à des conteneurs sur cinq distributions avant le correctif du 3 août.
La CISA confirme l'exploitation active de CVE-2026-18577, un contournement du précédent correctif de N-able pour N-central. CVSS 8.2, ajouté au KEV le 3 août, échéance FCEB le 6 août.
Google a repéré une campagne de vishing visant Apollo, Blackstone et KKR: codes MFA volés en direct, environ 10 millions de dollars en bitcoin.
Page 10 / 18
Une note réfléchie sur l'infrastructure, la gouvernance et la mesure, presque chaque matin. Sans théorie.