Cybersécurité

CybersécuritéUne faille Cisco de 18 ans, délai de 3 jours

Une faille Cisco de 18 ans, délai de 3 jours

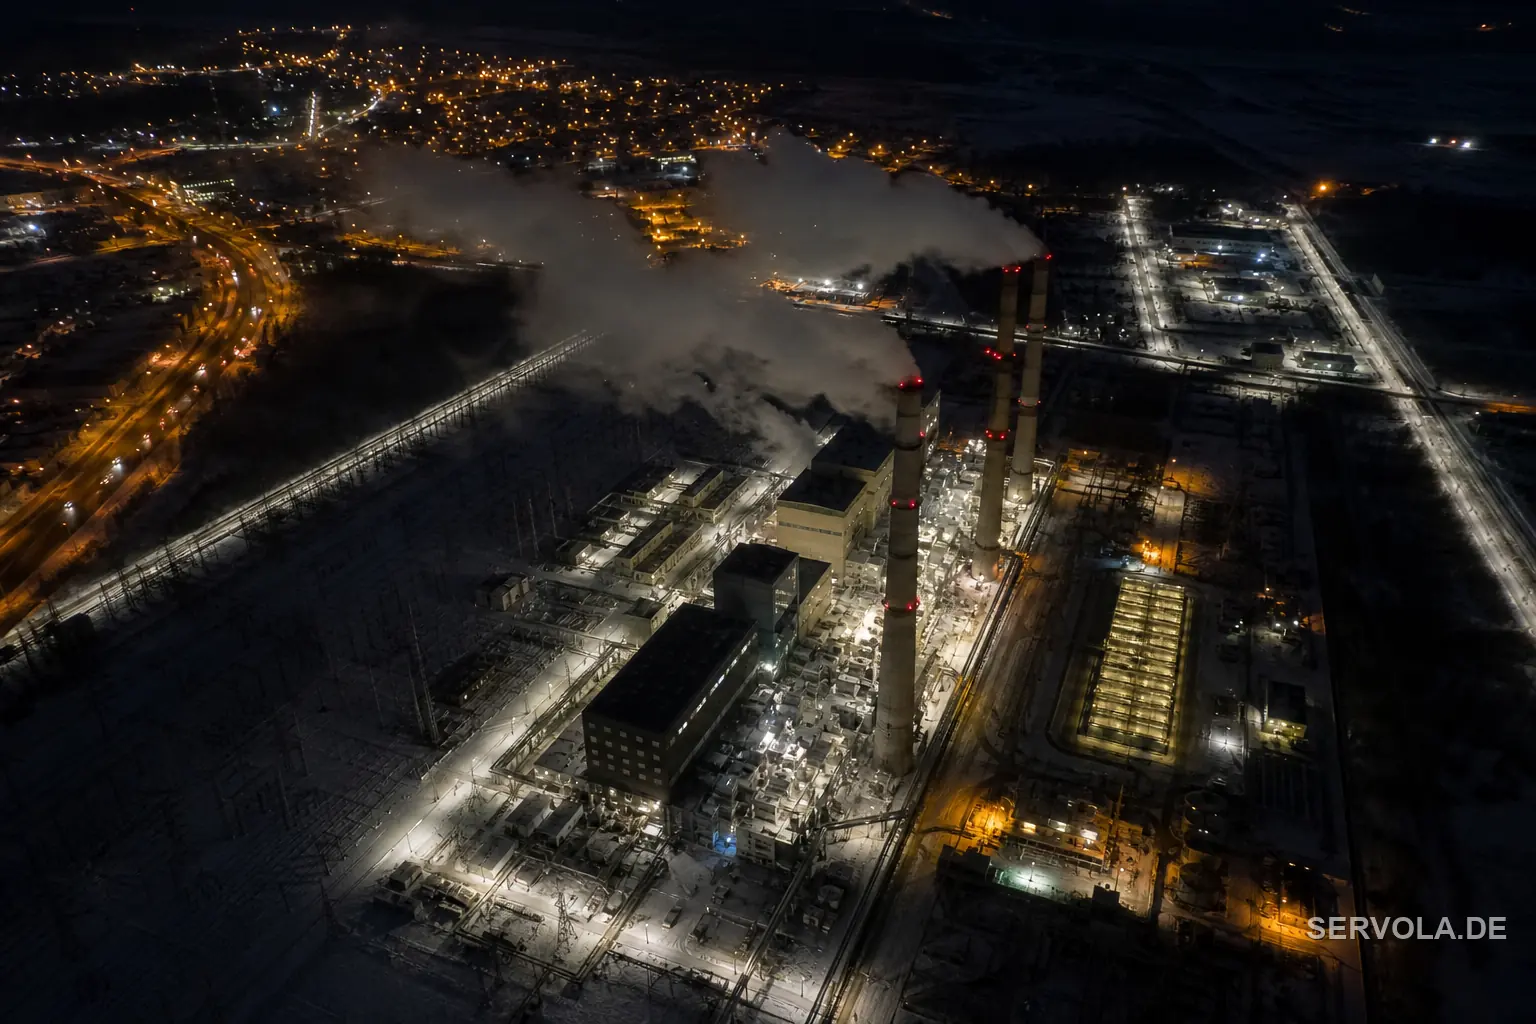
L'UE et le Royaume-Uni ont sanctionné 33 cibles russes et désigné le Centre 16 du FSB pour l'attaque contre le réseau électrique polonais. Le même jour, treize pays ont averti que la porte d'entrée était le routeur, et une faille Cisco de 2008 s'est vu imposer trois jours pour être corrigée.
6 min de lecture
CybersécuritéRenouvelez tous les secrets que Grok Build a jamais vus

Renouvelez tous les secrets que Grok Build a jamais vus

Une analyse du trafic réseau montre que le CLI Grok Build de xAI a téléversé des dépôts entiers, dont un fichier .env suivi contenant des clés actives, vers un bucket de stockage xAI - et le réglage de confidentialité n'y changeait rien. Ce que doit désormais à ses clients toute équipe qui l'a exécuté.

6 min de lecture
CybersécuritéUne faille de Defender donne le contrôle total du PC

Une faille de Defender donne le contrôle total du PC

Microsoft a publié un correctif hors cycle pour RoguePlanet (CVE-2026-50656), une faille du moteur d'analyse de Windows Defender qui permet à un utilisateur local de passer à SYSTEM sur Windows 10 et 11. Comme la correction arrive par la mise à jour silencieuse du moteur de Defender, la tâche est de vérifier la version, pas de supposer que l'antivirus vous couvre déjà.

2 min de lecture
Cybersécurité260 octets suffisent à planter votre serveur HTTP/3

260 octets suffisent à planter votre serveur HTTP/3

Une faille surnommée XRING permet à environ 260 octets de trafic HTTP/3 ordinaire de planter un serveur utilisant XQUIC, la bibliothèque QUIC open source d'Alibaba. Sans connexion, sans paquet malformé, et au 10 juillet sans CVE ni correctif. La seule défense aujourd'hui est une ligne de configuration que vous posez vous-même.

3 min de lecture
CybersécuritéLa première plateforme d'agents IA que la CISA impose de corriger

La première plateforme d'agents IA que la CISA impose de corriger

La CISA a ajouté Langflow, un outil populaire de création d'agents IA, à sa liste de correctifs obligatoires après l'exploitation active d'une faille qui volait des clés IA et cloud. C'est la première plateforme d'agents IA qu'elle signale, et le remède est: mettre à jour et faire tourner les clés, maintenant.

3 min de lecture
CybersécuritéCette faille ColdFusion a été attaquée en minutes

Cette faille ColdFusion a été attaquée en minutes

Une faille de gravité maximale dans Adobe ColdFusion, CVE-2026-48282, a été attaquée quelques minutes après la publication de l'analyse technique. Les agences américaines doivent corriger avant le 10 juillet, et les plus exposés sont les serveurs oubliés avec Remote Development Services actif.

3 min de lecture
CybersécuritéUn correctif du noyau ne ferme pas cette évasion

Un correctif du noyau ne ferme pas cette évasion

CVE-2026-53359, nommée Januscape, est une faille de 16 ans qui permet à une machine virtuelle louée de s'échapper et de prendre le contrôle de l'hôte physique partagé avec d'autres locataires. La fermer exige deux correctifs distincts, pas un, et les noyaux Linux corrigés ne sont sortis que le 4 juillet.

4 min de lecture

Page 15 / 18