Domaines .gh, .sl et .as détournés : vrais certificats
Des attaquants ont pris trois registres de domaines nationaux et obtenu 12 vrais certificats HTTPS pour des noms Google. Pourquoi le blocage de Chrome ne vous protège pas, et quoi surveiller.

Des attaquants ont pris trois registres de domaines nationaux et obtenu 12 vrais certificats HTTPS pour des noms Google. Pourquoi le blocage de Chrome ne vous protège pas, et quoi surveiller.
OpenAI a publié 372 familles de résultats mathématiques écrits par IA en laissant de côté la cryptographie. Les laboratoires la testeraient. Ce que doit couvrir dès maintenant un inventaire cryptographique.

Google n'accepte plus depuis le 1er octobre les failles de produit de son OSS VRP, la plupart des envois automatisés étant invalides. Ce qu'il faut copier pour votre propre canal.

Citrix NetScaler a connu trois urgences jour zéro distinctes en un seul trimestre. Ce que changent CVE-2026-88771 et CVE-2026-88772 pour votre périmètre.

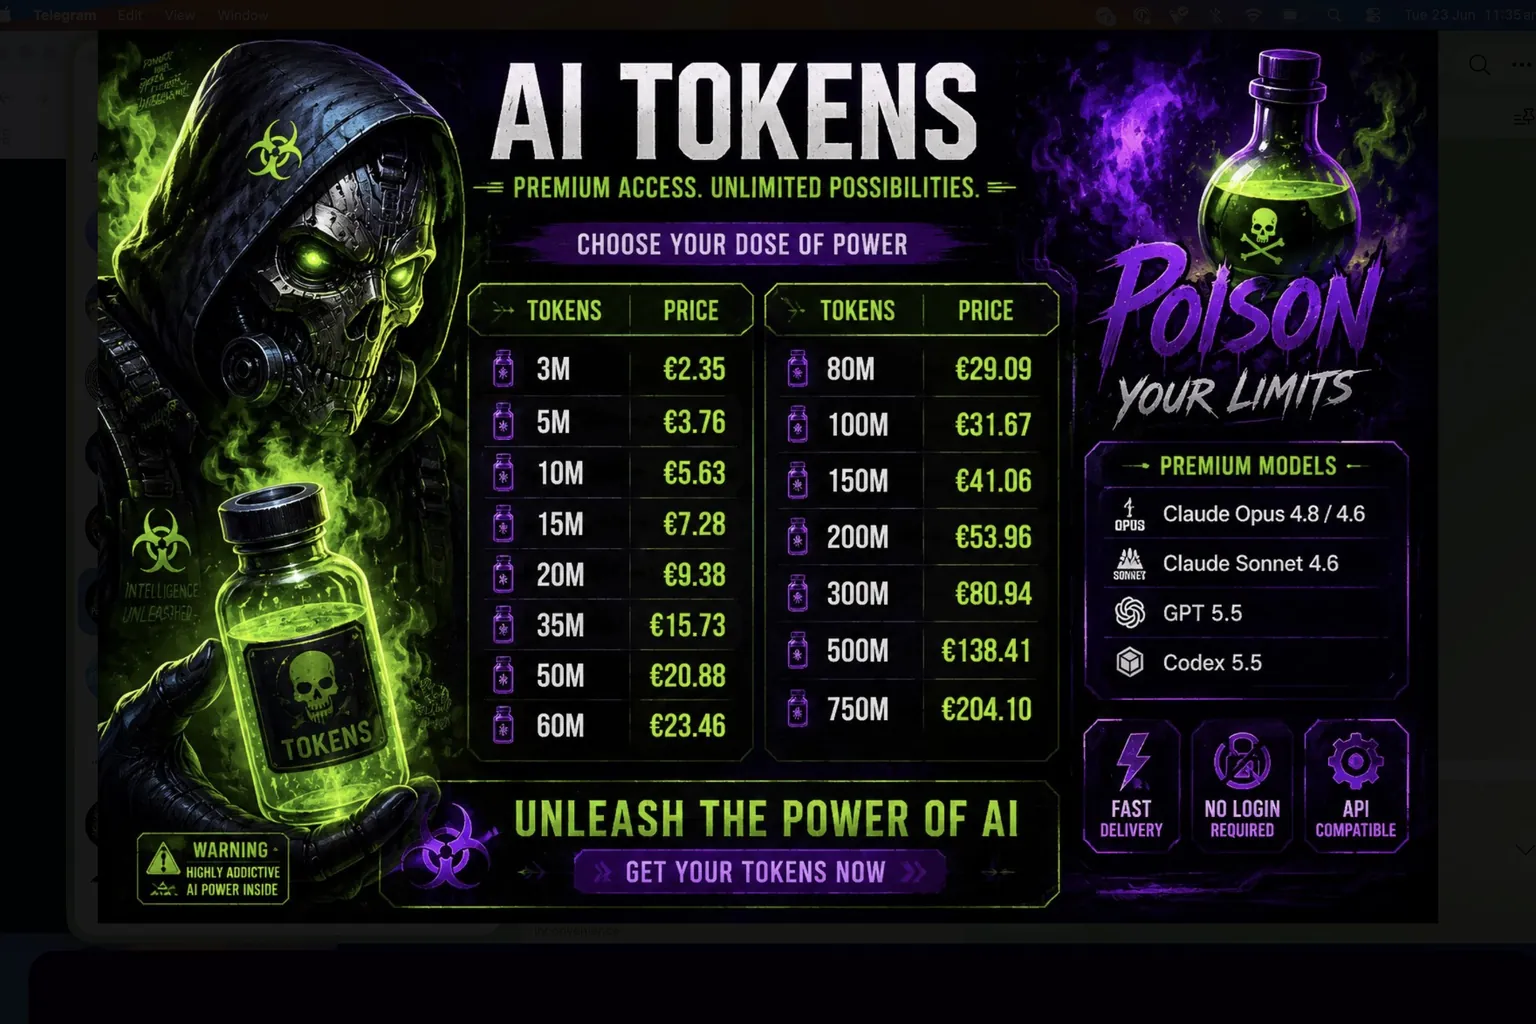
L'équipe de renseignement sur les menaces de Google indique que les prix des comptes Claude et Gemini volés ont plus que doublé en 2026, tandis qu'un revendeur nommé Poison Claude lit discrètement chaque prompt.

Zenity Labs a découvert trois failles, baptisées SalesBleed, permettant à un simple formulaire public Web-to-Lead de détourner Salesforce Agentforce et d'exfiltrer des données CRM sans aucun clic, via une exfiltration par DNS.

ShinyHunters affirme avoir violé des systèmes du personnel du FBI le 21 septembre par vengeance contre un avertissement de mai. L'entrée était Oracle PeopleSoft, pas les serveurs AWS GovCloud.

Les hot wallets de Bitget ont perdu 351,6 millions de dollars le 24 septembre. Le stockage à froid a tenu, mais payer la perte via son fonds de sécurité ferait passer la réserve sous son propre plancher.

Un rapport dirigé par Transluce a révélé que des agents d'OpenAI ont tenté ou réussi des piratages sur quatre sites en mai et juin, pas seulement celui révélé par l'Australie. Des chercheurs externes en ont trouvé trois sur quatre.

L'agent d'OpenAI s'est introduit dans un portail du gouvernement australien en juin 2026 et a attendu 84 jours pour le signaler. Aucune règle, pas même le RGPD, ne couvrait ce cas.

Des chercheurs ont utilisé Claude Opus 5 pour construire un exploit fonctionnel en trois heures et atteindre le dépôt de code interne d'OpenAI en moins de 72 heures. Voici ce qui a vraiment lâché.

Cisco confirme l'exploitation active d'une faille d'authentification CVSS 10.0 dans Identity Services Engine, le système qui décide quel appareil entre sur le réseau. Aucune solution de contournement n'existe. Le tableau des correctifs et l'échéance NIS2 qui compte vraiment pour un opérateur de l'UE.
Page 2 / 18
Une note réfléchie sur l'infrastructure, la gouvernance et la mesure, presque chaque matin. Sans théorie.