Cybersécurité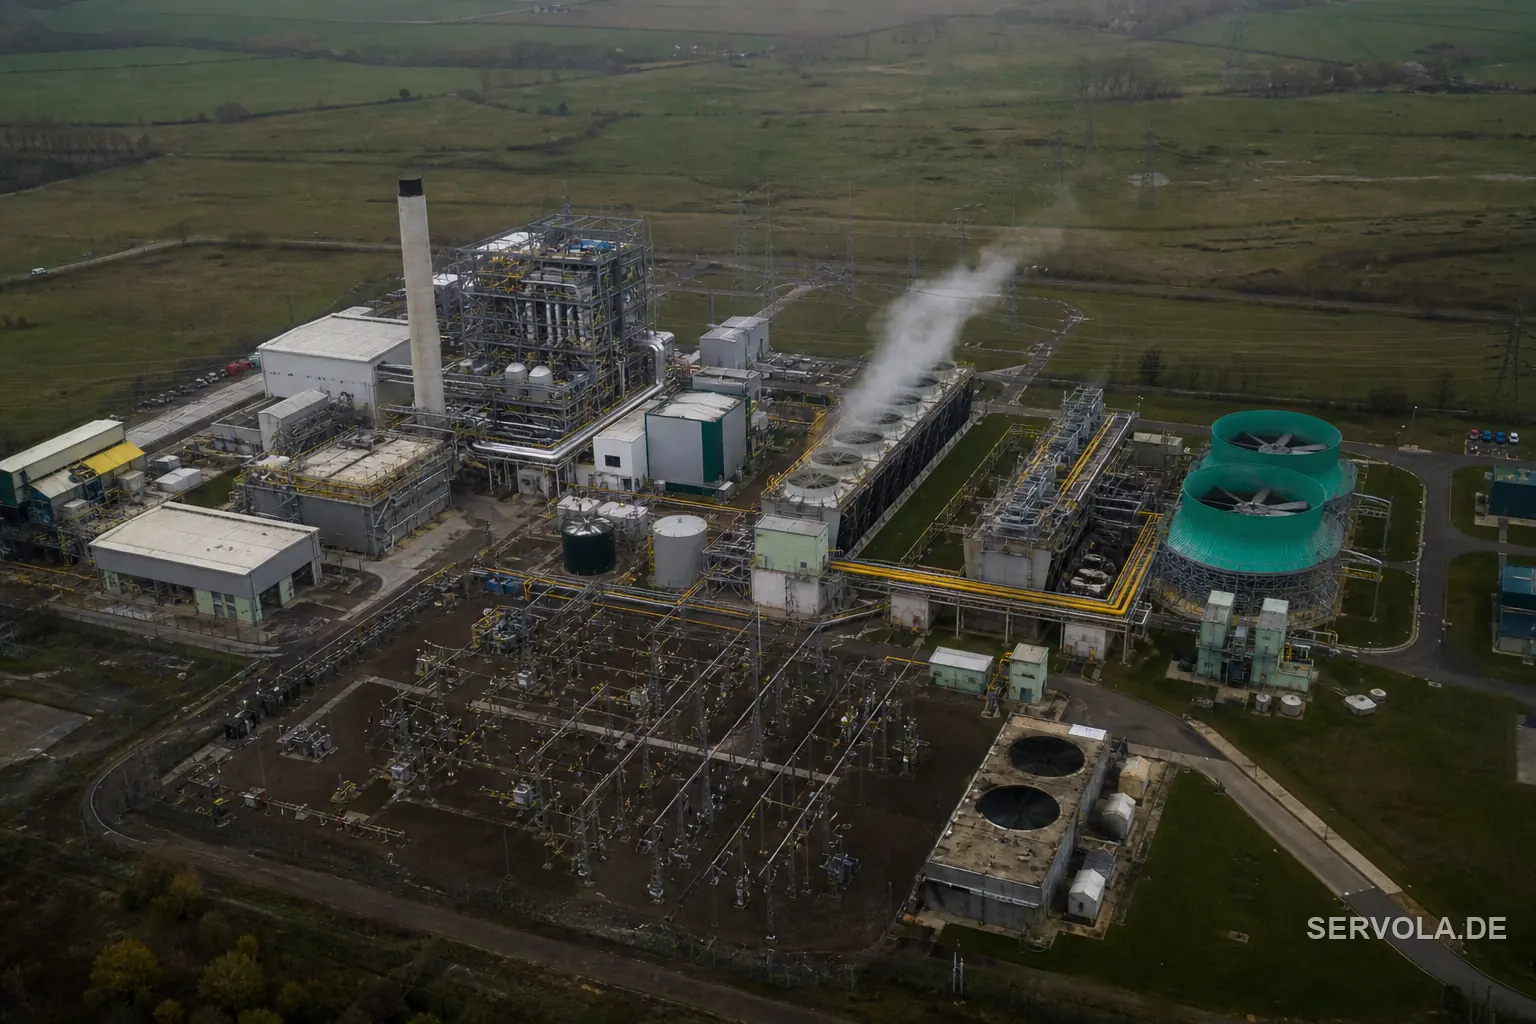
Une centrale britannique hors service quatre jours, jamais déclarée
The Telegraph rapporte que des pirates liés à l'Iran ont mis hors service une petite centrale électrique britannique pendant quatre jours, sans qu'aucune loi n'oblige à le signaler - ce que cela implique pour les opérateurs industriels et énergétiques européens.