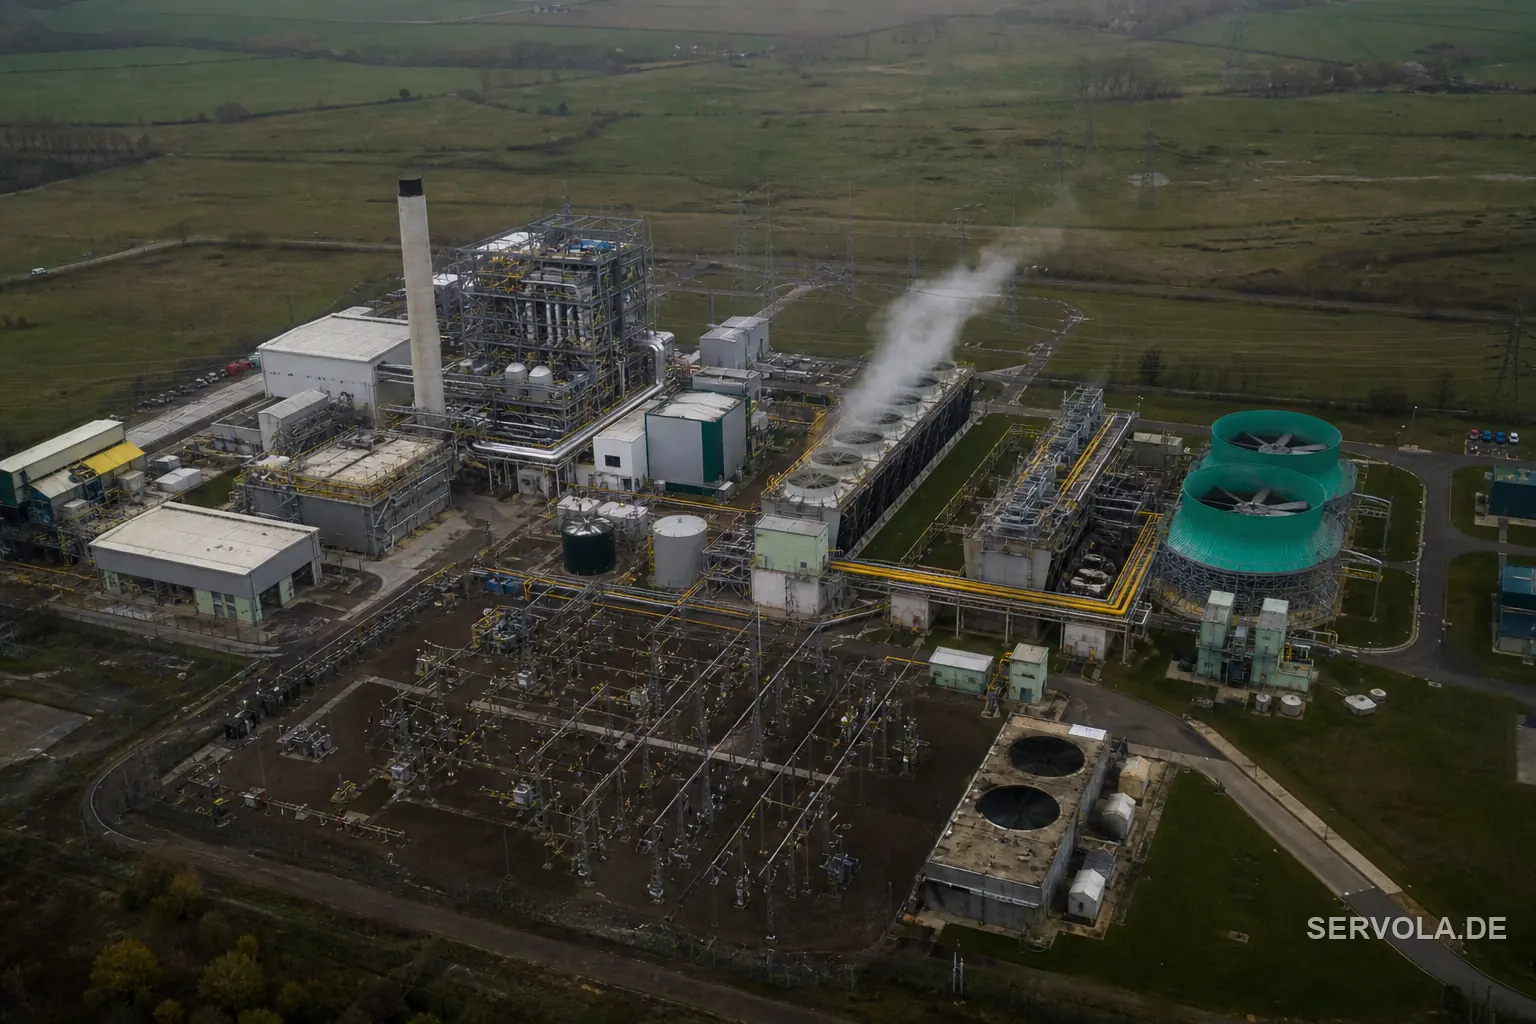
Brittiskt kraftverk nedstängt fyra dagar - aldrig anmält
The Telegraph rapporterar att Iran-kopplade hackare slog ut ett litet brittiskt kraftverk i fyra dagar, utan någon rapporteringsplikt. Vad det betyder för industri- och energioperatörer i EU.
The Telegraph rapporterar att Iran-kopplade hackare slog ut ett litet brittiskt kraftverk i fyra dagar, utan någon rapporteringsplikt. Vad det betyder för industri- och energioperatörer i EU.
Googles hotforskare bekräftade att tre Ryssland-kopplade grupper kapar konton via äkta inloggningsskärmar. Ingen skadlig kod, ingen patch löser det. Här är vad som gör det.

Zimbras SNMP-sårbarhet, CVE-2026-73570, patchades den 20 juli 2026, men CERT Polska bekräftade aktivt utnyttjande den 21 augusti. CISA gav amerikanska federala myndigheter tre dagars frist; de flesta europeiska Zimbra-driftansvariga saknar en motsvarande deadline.

CISA, FBI och NSA varnar för AI-genererad exploateringskod mot Siemens S7-PLC:er. Samma tyska styrsystem driver EU:s vatten-, energi- och fabriksanläggningar.

Den 20 augusti 2026 lade CISA till två aktivt utnyttjade sårbarheter i TrueConf Server i sin KEV-katalog och gav federala myndigheter tre dagar att patcha.

Apple täppte till en zero-click-brist i ImageIO, CVE-2026-65346, där en skadlig bild kunde köra kod enbart genom att bearbetas. Rättningen nådde iPhones ända tillbaka till 2018.

SSD Secure Disclosure har publicerat en fungerande exploateringskedja i tre steg mot Unisoc T612-modemet, nåbar via ett VoLTE-videosamtal. Ingen CVE, ingen patch, och Unisoc har inte svarat.

MLflow (CVSS 9,3) och FUXA (CVSS 9,5) hackades inom timmar efter offentliggörandet, samma vecka - det verkliga problemet är autentisering avstängd som standard, inte de enskilda sårbarheterna.

Två sammankopplade sårbarheter i Microsoft Copilot, döpta SearchLeak av Varonis, gav angripare tillgång till e-post, filer och anslutna appar utan ett enda klick. Microsoft har redan åtgärdat felet, men mönstret kvarstår.

Wiz' autonoma Red Agent utnyttjade en fem dagar gammal brist i Snowflakes uppsättning av GitHub Actions och skyllde sedan på Copilot för att ha skrivit den. GitHubs commit-historik säger något annat.

Ray, GitLab och Apple avslöjade kritiska, oautentiserade sårbarheter på sex dagar i augusti 2026, var och en massutnyttjad inom några dagar efter patchen.

Apples säkerhetsuppdatering den 17 augusti åtgärdar 29 sårbarheter i iOS, iPadOS och macOS, och krediterar för första gången ett enda AI-system, OpenAIs Codex Security, för fler WebKit-fynd än någon namngiven mänsklig forskare.
Sida 6 / 17
En genomtänkt notis om infrastruktur, styrning och mätning, de flesta morgnar. Ingen teori.