Cybersikkerhed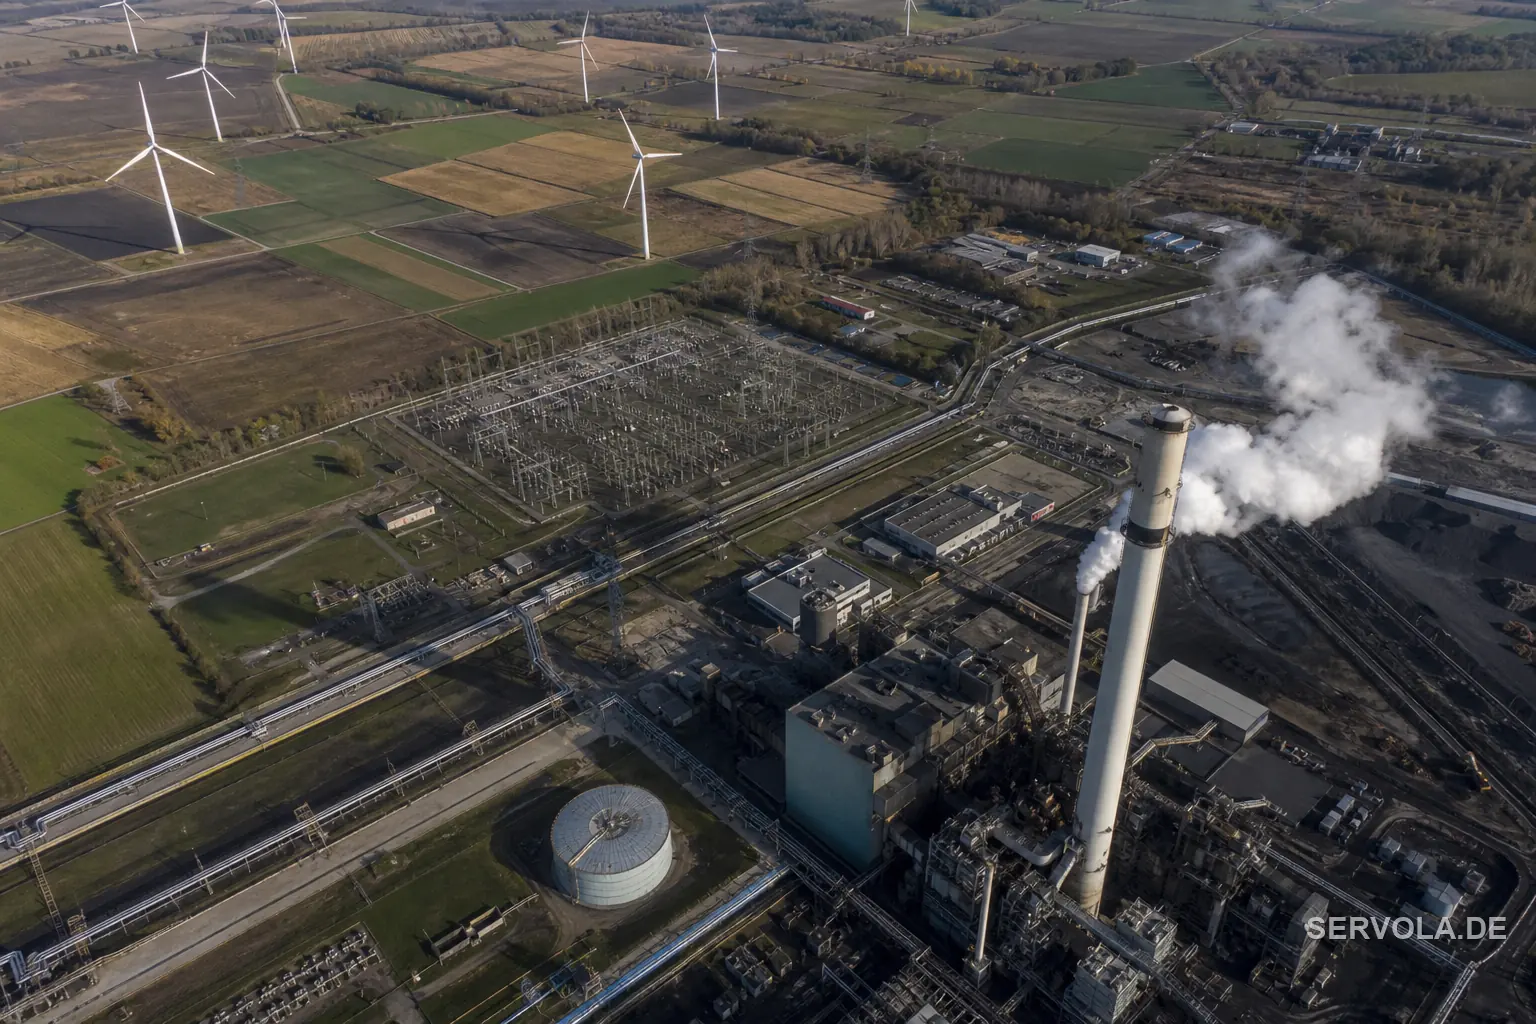
Sandworm hackede et varmeværk via en vindmølle-APN
CERT Polska: Et angreb koblet til Sandworm gik via en vindmølleparks private APN og saboterede i december 2025 et polsk varmeværk, der forsyner 50.000 beboere.
CERT Polska: Et angreb koblet til Sandworm gik via en vindmølleparks private APN og saboterede i december 2025 et polsk varmeværk, der forsyner 50.000 beboere.
Otte AI-agenter bygget af gratis open source-værktøjer brød ind i 21 taiwanske statssystemer og nåede landets nukleare tilsynsmyndighed. Dreams rapport viser, hvorfor NIS2 nu skal regne med angribere uden et statsbudget.
Forskere afkodede 315.320 krypterede ræsonnementblokke fra offentlige AI-transskripter og fandt 367 persondata-artefakter og 182 adgangsoplysninger - beviset på at et flagskibsmodels private tankegang kun er sikker som dets billigste søster.
Et cyberangreb på CEVA Logistics mellem 29. juli og 1. august eksponerede navne, adresser og ordredetaljer for europæiske Steam-hardwarekunder. Valve bekræfter, at adgangskoder og betalingsoplysninger ikke blev ramt.
OpenAI opdeler cybersikkerhedsprogrammet Daybreak i to niveauer og lancerer GPT-5.6-Cyber, der scorede 95 procent i et internt exploit-benchmark og fandt en allerede rettet sandkasse-flugtkæde i Chrome.
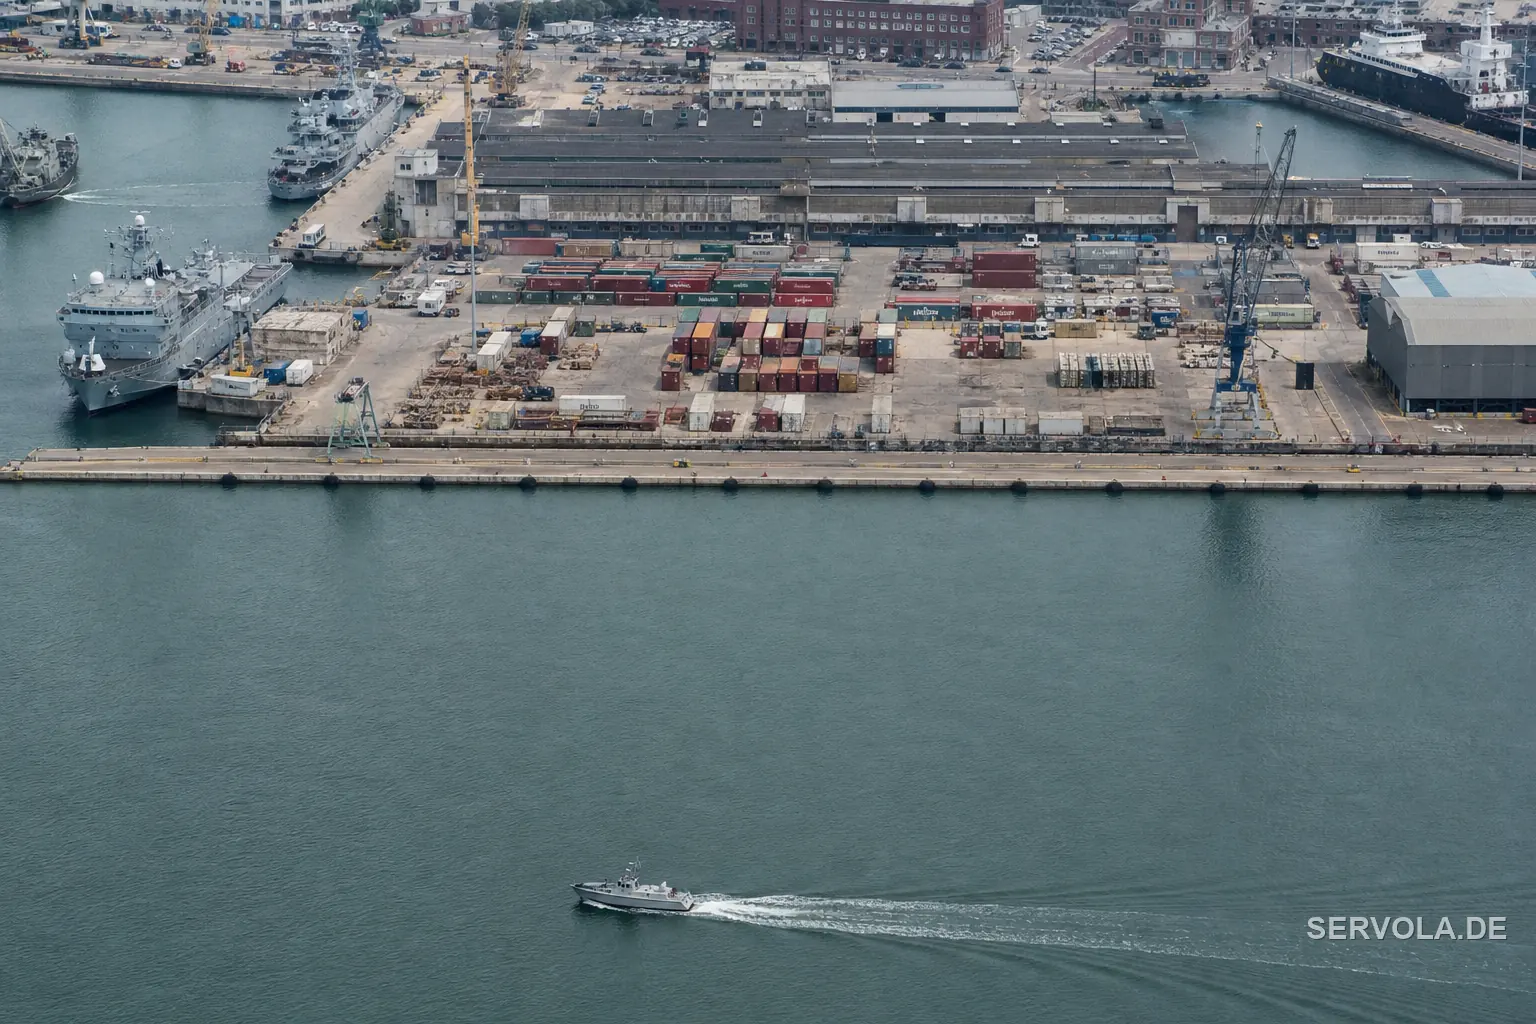
Kinesiske kamerakomponenter i Royal Navy-dronebåde sendte signaler til Kina. Forsvarsministeriet fjernede forbindelsen. Hvad det betyder for EU/UK-virksomheder.
CISA bekræfter aktiv udnyttelse af CVE-2026-63077, en uautoriseret RCE i JetBrains TeamCity On-Premises. CVSS 9.8, tilføjet til KEV 5. august, føderal frist 8. august.
En enkelt uautoriseret SQL-injection-zero-day i Metabase ramte Framework, Tally og LexisNexis på en gang. Navne, e-mails, telefonnumre og adresser blev eksponeret; betalingsdata blev ikke.
To forskerhold fandt hver sin metode til at få Atlassians AI-agent Rovo til at lække Jira-, Confluence- og connectordata. Den ene fejl er rettet, den anden ikke siden maj.
En Linux-kernefejl fra 2007, CVE-2026-64564, gav Tencents Zhuque Lab fuld root-adgang og container-flugt på fem distributioner for patchen den 3. august.
CISA bekræfter aktiv udnyttelse af CVE-2026-18577, en omgåelse af N-ables egen tidligere N-central-patch. CVSS 8.2, tilføjet til KEV 3. august, FCEB-frist 6. august.
Google sporede en vishingkampagne mod Apollo, Blackstone og KKR: MFA-koder stjålet i realtid, cirka 10 millioner dollar i bitcoin.
Side 10 / 18
Én velovervejet note om infrastruktur, governance og måling, de fleste morgener. Ingen teori.