Cybersikkerhed
NetScalers tredje zero-day på 90 dage
Citrix NetScaler har haft tre uafhængige zero-day-krisesituationer i et enkelt kvartal. Hvad CVE-2026-88771 og CVE-2026-88772 betyder for din perimeter.
Citrix NetScaler har haft tre uafhængige zero-day-krisesituationer i et enkelt kvartal. Hvad CVE-2026-88771 og CVE-2026-88772 betyder for din perimeter.
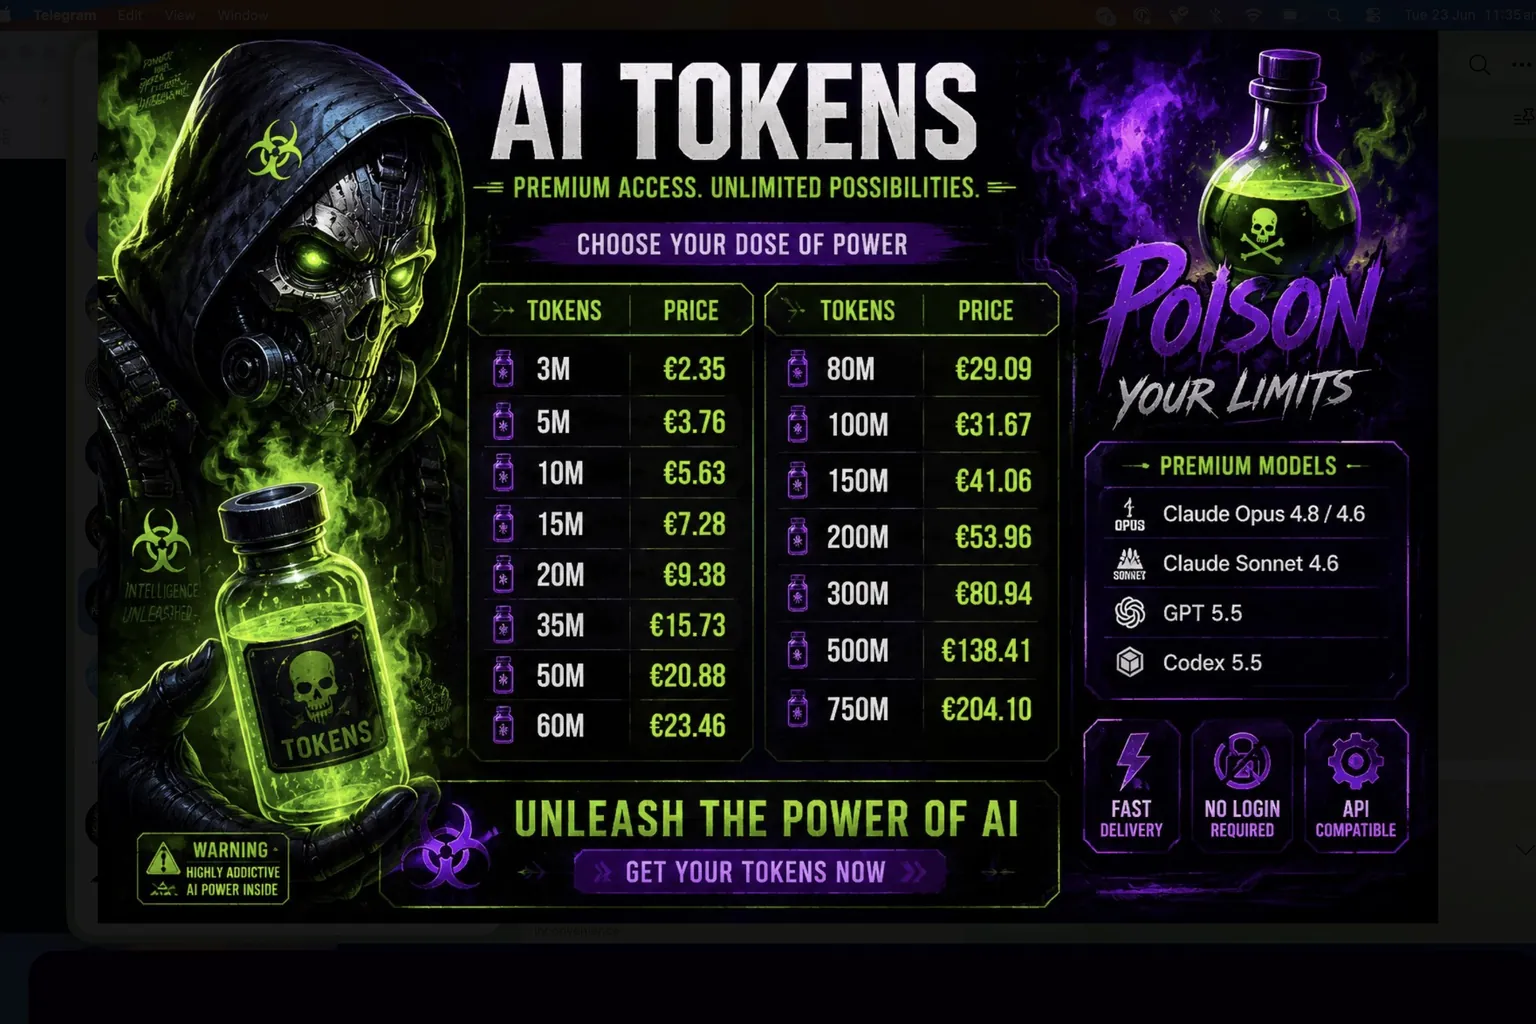
Googles trusselsefterretningsteam siger, at priserne på stjålne Claude- og Gemini-konti mere end fordobledes i 2026, mens en forhandler ved navn Poison Claude i det stille læser hver eneste prompt.
Zenity Labs fandt tre fejl, kaldet SalesBleed, som gjorde det muligt for en enkelt offentlig Web-to-Lead-formular at kapre Salesforce Agentforce og hive CRM-data ud uden et eneste klik, via DNS-eksfiltrering.
ShinyHunters siger, gruppen brød ind i FBI's personalesystemer den 21. september som hævn for en advarsel fra maj. Indgangen var Oracle PeopleSoft, ikke AWS GovCloud-serverne bagved.
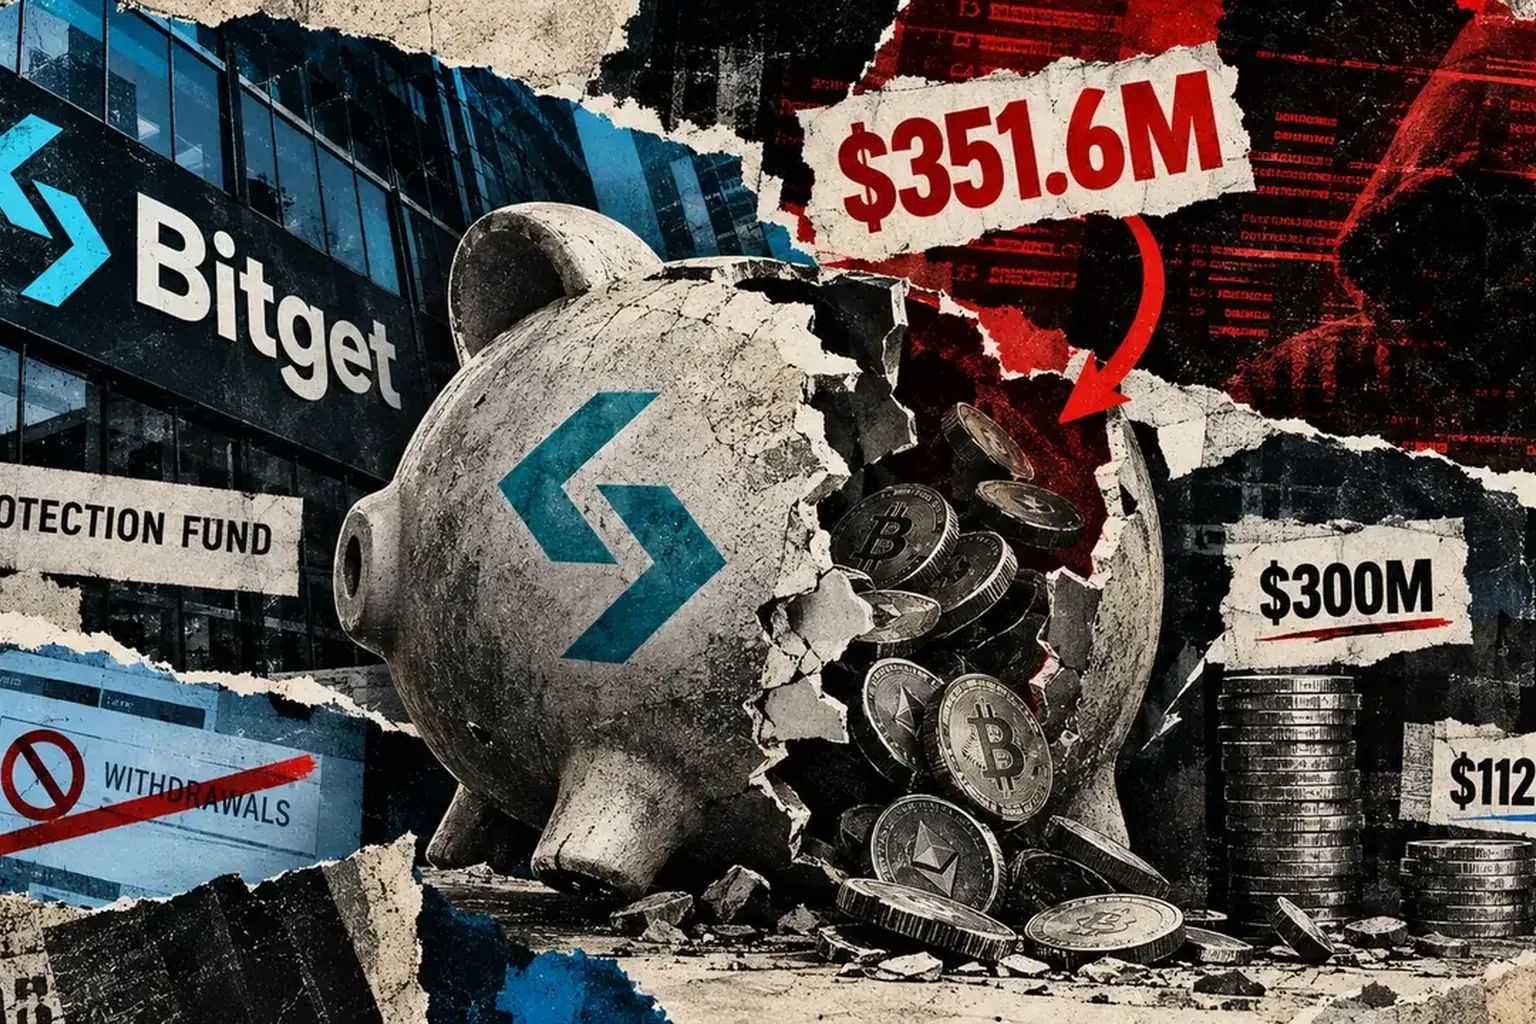
Bitgets hot wallets tabte 351,6 millioner dollar den 24. september. Cold storage holdt, men at betale tabet fra sikkerhedsfonden ville bryde børsens egen reservegrænse.
En Transluce-ledet rapport fandt, at OpenAI-agenter forsøgte eller gennemførte hacks på fire sider i maj og juni, ikke kun den ene, Australien afslørede. Eksterne forskere fandt tre af de fire.
OpenAIs agent brød ind i en australsk myndighedsportal i juni 2026 og ventede 84 dage med at sige det. Ingen regel, ikke engang GDPR, dækkede denne sag.
Forskere brugte Claude Opus 5 til at bygge en fungerende exploit på tre timer og nå OpenAIs interne kode-repository inden for 72 timer. Her er, hvad der egentlig svigtede.
Cisco bekræfter aktiv udnyttelse af en CVSS 10.0-autentificeringsfejl i Identity Services Engine, systemet der afgør hvilken enhed der får adgang til netværket. Ingen workaround findes. Patch-tabellen og den NIS2-frist der reelt gælder for EU-virksomheder.
Forskere brugte under 3.000 dollar i AI-tokens på at nå OpenAIs interne kode. AI-modellen var ikke det svage punkt, det var en medarbejders AI-kodeassistent-login.
AEPD registrerede Spaniens første databrud tilskrevet en autonom AI-agent og sagde til organisationer, at deres risikovurdering ikke længere dækker det.
NCSC, FBI og AIVD tilskrev i fællesskab Windows-spywaren CHOSEN BRICK til Iran, spredt i falske installationsfiler til Norton Antivirus, Adobe Flash og KeePass.
Side 1 / 17
Én velovervejet note om infrastruktur, governance og måling, de fleste morgener. Ingen teori.