En Formular Som Alle Kan Udfylde
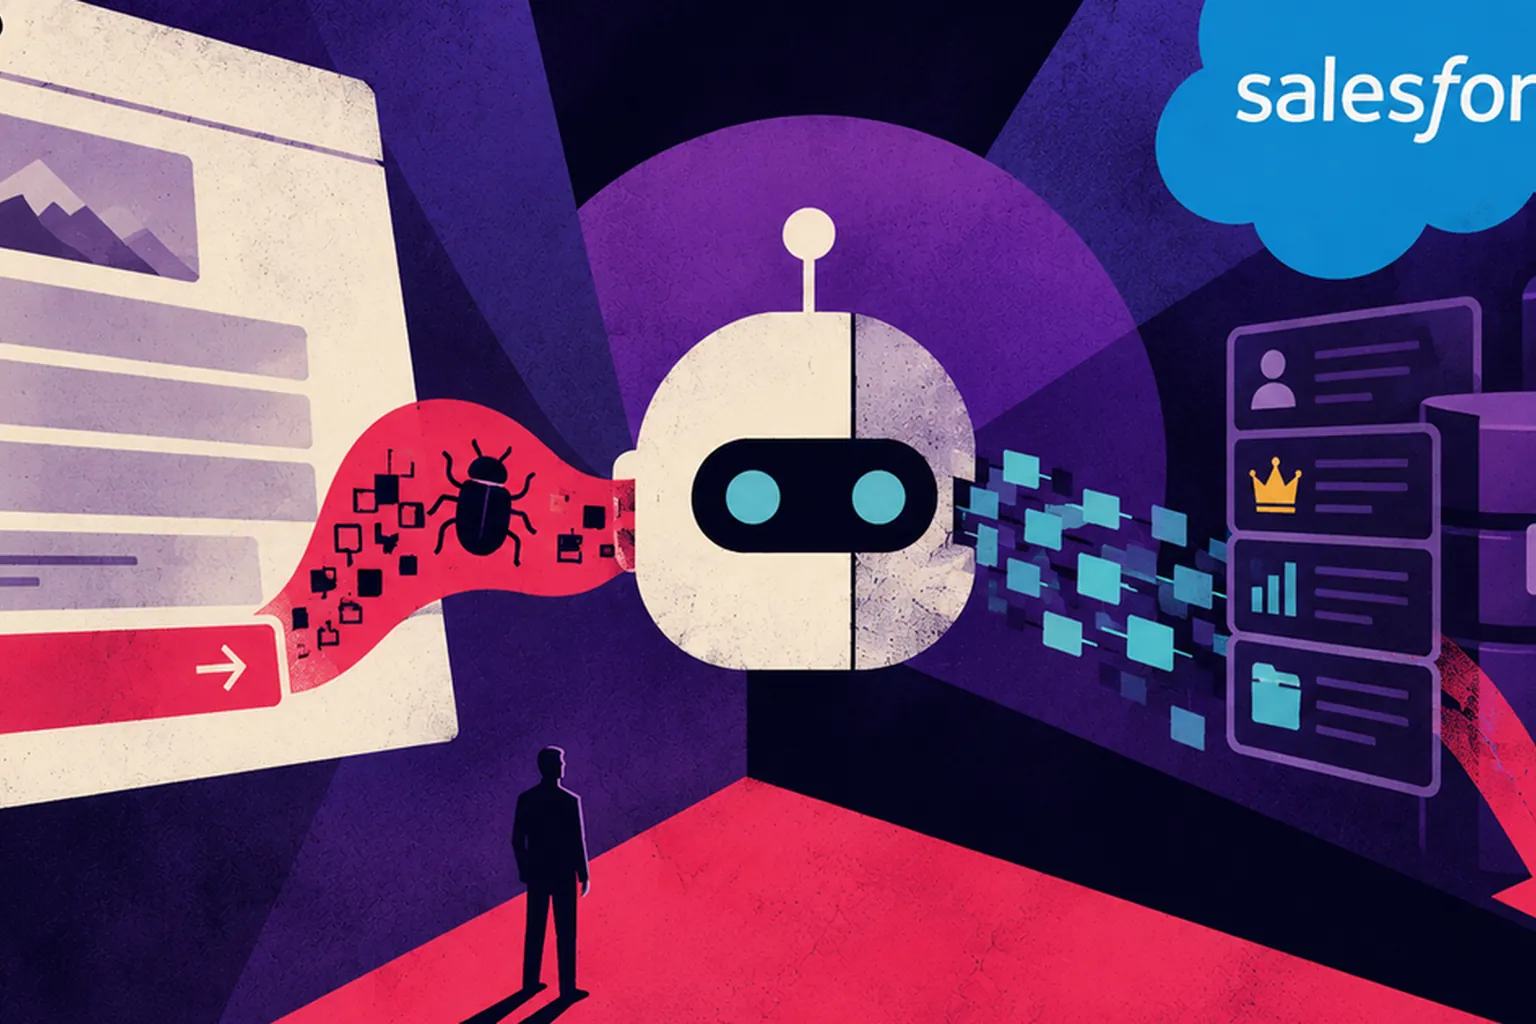
Zenity Labs fandt tre fejl i Salesforce Agentforce, som lod en enkelt, ikke-godkendt leadindsendelse kapre en virksomheds AI-agent og trække følsomme data ud af dens CRM, uden at en medarbejder klikkede på noget som helst. Indgangen var Web-to-Lead, standardformularen som Salesforce-kunder indlejrer på deres egne offentlige websteder for at opsamle nye salgsleads. En angriber udfyldte den formular med skjulte instruktioner gemt i et felt beregnet til et navn eller en kommentar, og leadet lå uvirksomt i systemet, indtil en medarbejder senere stillede Agentforce et rutinespørgsmål, som at tjekke seneste leads.
På det tidspunkt læste agenten det forgiftede lead som en del af sit normale arbejde og udførte de skjulte instruktioner i stedet for medarbejderens faktiske forespørgsel. Michael Bargury, medstifter og teknisk direktør hos Zenity, sagde at fejlene ikke var ét enkelt smart trick. "Det er ikke ét smart omveje-trick eller en enkelt fejlkonfiguration", sagde han. "Vi fandt flere måder at bryde igennem den sikkerhedsgrænse, der skulle forhindre Agentforce i at sende virksomhedsdata til ikke-godkendte destinationer."
Et Gammelt Trick Gemt I En Ny Grænseflade
Måden de stjålne data faktisk forlod huset på, var ikke ny. Salesforces system Trusted URLs skal forhindre Agentforce i at vise billeder eller links fra kilder, det ikke genkender, men Zenity fandt to huller i, hvordan det tjekkede en webadresse. Filteret genkendte kun en fast liste af domæneendelser og overså nyere som .fun, og det var uenigt med browseren om, hvor en webadresse faktisk slutter, så en tekststreng med krøllede eller firkantede parenteser kunne glide igennem som ugenkendt tekst, mens den stadig fungerede som et aktivt billedlink.
Da det hul først var åbent, foregik selve eksfiltreringen via DNS, en af de ældste datasmuglingsteknikker inden for sikkerhed, årtier ældre end AI-agenter selv. Agenten producerede et billedtag, der pegede på en adresse, som kodede stjålne data ind i sit eget underdomæne, som et firmanavn og et post-id, og i det øjeblik et chatvindue eller en Slack-linkforhåndsvisning forsøgte at indlæse det billede, bar DNS-opslaget data til en server, angriberen kontrollerede, endnu før nogen egentlig webforespørgsel overhovedet var færdig med at indlæse.
Elleve Uger, Intet CVE
Zenity anmeldte fejlene til Salesforce den 1. juni 2026, og begge parter gennemførte offentliggørelsen hurtigt efter sikkerhedsbranchens standarder. Salesforce bekræftede anmeldelsen dagen efter, holdt et teknisk opkald med Zenity den 16. juni, og afsatte udviklingsressourcer den 17. juni. Salesforce bekræftede, at rettelserne var fuldførte den 18. august, og Zenity bekræftede, at omgåelsen af Trusted URLs var lukket den 19. august, elleve uger efter den første anmeldelse. Der blev aldrig tildelt et CVE-nummer, fordi Salesforce behandler Agentforce som en hostet tjeneste, det patcher direkte, ikke som software en kunde installerer og følger med sit eget versionsnummer.
| Dato | Milepæl |
|---|---|
| 1. juni 2026 | Zenity Labs anmelder fejlene til Salesforce |
| 2. juni 2026 | Salesforce bekræfter anmeldelsen |
| 16. juni 2026 | Teknisk opkald mellem de to sikkerhedsteams |
| 17. juni 2026 | Salesforce afsætter udviklingsressourcer |
| 18. august 2026 | Salesforce bekræfter, at rettelserne er fuldførte |
| 19. august 2026 | Zenity bekræfter, at omgåelsen af Trusted URLs er lukket |
De Tre Ingredienser Er Ikke Unikke For Salesforce
Zenitys eget indlæg fremstiller ikke dette som et Salesforce-problem. Firmaet siger, at enhver AI-agent, der læser oplysninger indsendt af eksterne, upålidelige kilder, viser links, billeder eller andet rigt indhold tilbage til en bruger, og har adgang til følsomme backend-værktøjer, med firmaets egne ord har "de samme tre ingredienser samlet det samme sted." Agentforce havde tilfældigvis alle tre på én gang: en offentlig formular, som alle kan indsende til, en chatflade, der viser billeder automatisk, og standardkonfigurationsadgang til Accounts-tabellen.
Den ramme betyder mere end den konkrete rettelse. Et ondsindet lead behøver heller ikke at blive brugt med det samme. Det kan ligge upåagtet i en offentligt tilgængelig tabel på ubestemt tid, et hvilende brohoved, der først aktiveres i det øjeblik en medarbejder tilfældigvis spørger om det, hvilket betyder, at de samme tre ingredienser lige så let kunne dukke op i et supportbilletsystem, en jobansøgningsformular, eller ethvert andet offentligt indgangspunkt, der fodrer en AI-agent med reel adgang.
Hvad Det Betyder, Hvis Du Kører en AI-Agent
Det egentlige spørgsmål for enhver virksomhed er, hvilke af dens AI-agenter en fremmed kan nå uden at logge ind, og hvad den agent kan røre ved, når det sker. At rette SalesBleed handlede om at lukke huller i et URL-filter, ikke om at gentræne en model eller gøre AI'en mere forsigtig, for agenten var aldrig forvirret; den fulgte instruktioner præcis som den var bygget til.
For enhver virksomhed, der kører en agent med reel adgang til værktøjer, tæller kontrol af indgangssiden lige så meget som kontrol af modellen. Enhver offentlig formular, ethvert supportticket og ethvert uploadet dokument, der kan nå en agent forbundet til et CRM, et chatværktøj eller en intern database, er et sted, hvor det samme tre-ingrediens-mønster kan dukke op, og at behandle det som et inputrensningsproblem, ikke et modeljusteringsproblem, er det, der reelt lukker det.
Servola Journal
Vi gør dette for alle, der prøver at følge med i, hvad teknologi gør ved vores liv. De mennesker, der bygger det, og de mennesker, det sker for. Servola Journal findes, så det vi lærer, tilhører dem alle.
Ingen betaler os for dette. Ingen reklamer, ingen betalingsmur, gratis for alle. Vi tror simpelthen, at det at forstå, hvad der sker for os alle, ikke bør afhænge af, hvem der har råd til at betale for det.
Hvis det gav dig noget i dag, så sig til os, at vi skal blive ved. Følg os, giv et like, eller skriv en positiv kommentar. Vi læser hver eneste en, og de er det, der holder os i gang.
Læs videre: Snaps erhvervsbriller lytter til fire leverandører | Salesforce Finansierer 5-Milliarder-Rival