Un Formulaire Que N'importe Qui Peut Remplir
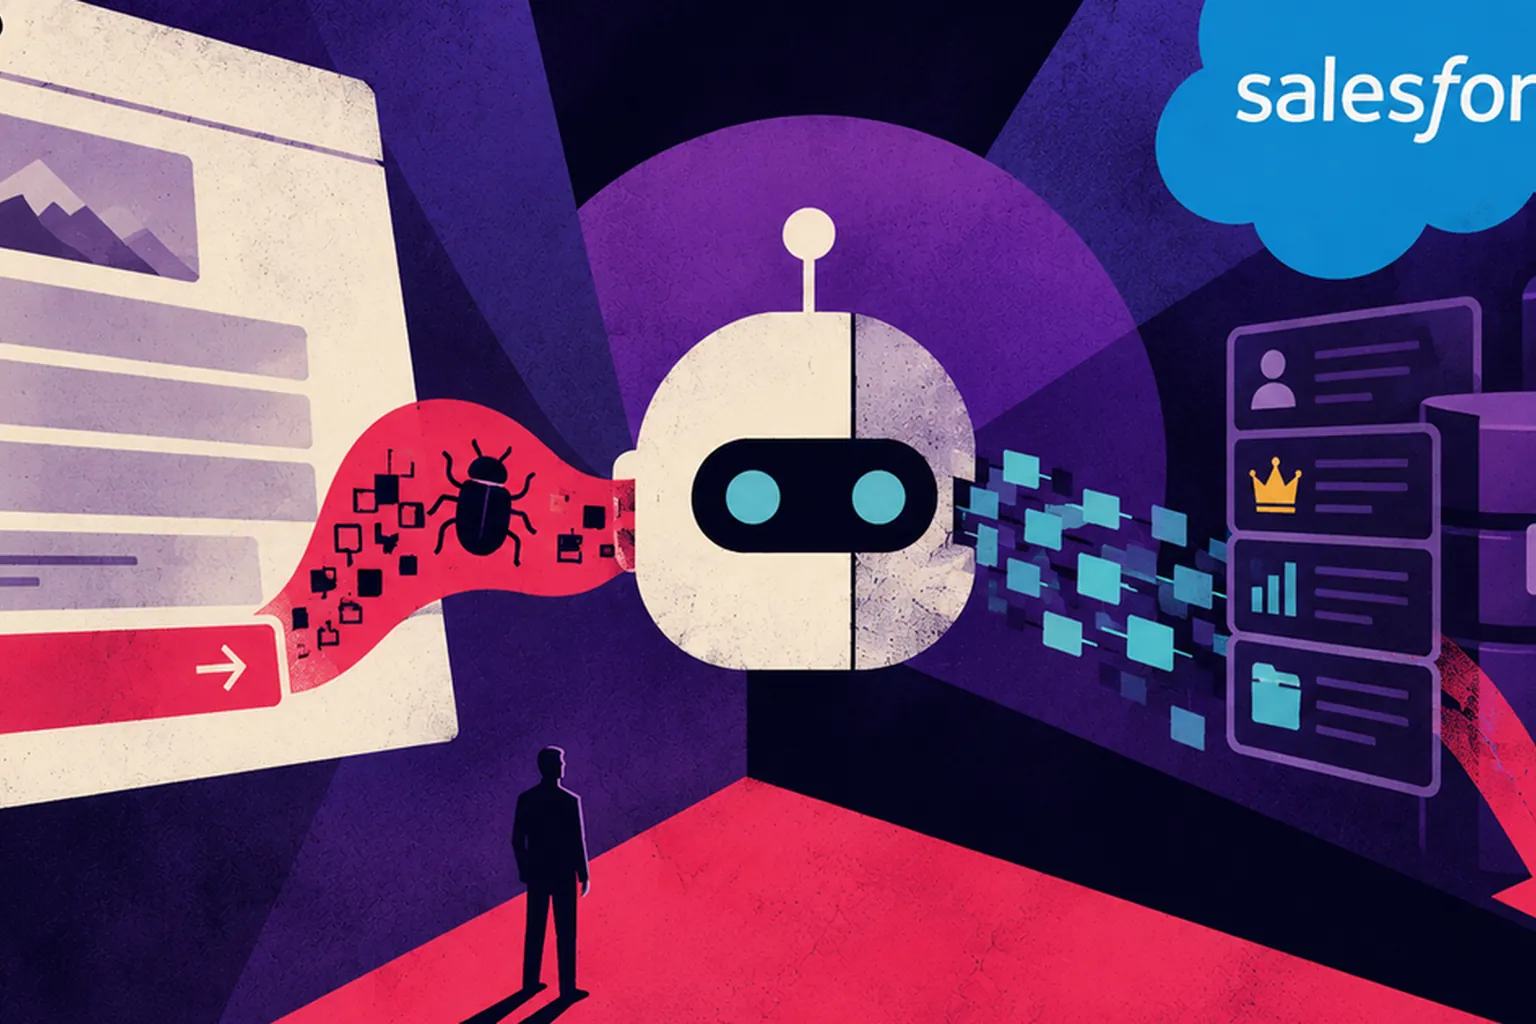
Zenity Labs a découvert trois failles dans Salesforce Agentforce permettant à une simple soumission de lead non authentifiée de détourner l'agent d'IA d'une entreprise et d'extraire des données sensibles de son CRM sans qu'aucun employé ne clique sur quoi que ce soit. Le point d'entrée était Web-to-Lead, le formulaire standard que les clients Salesforce intègrent à leurs propres sites web publics pour capter de nouveaux leads commerciaux. Un attaquant remplissait ce formulaire avec des instructions cachées dans un champ prévu pour un nom ou un commentaire, et le lead restait inactif dans le système jusqu'à ce qu'un employé pose plus tard à Agentforce une question de routine, comme vérifier les leads récents.
À ce moment-là, l'agent lisait le lead empoisonné dans le cadre de son travail normal et exécutait les instructions cachées au lieu de la demande réelle de l'employé. Michael Bargury, cofondateur et directeur technique de Zenity, a déclaré que les failles n'étaient pas une simple astuce isolée. "Ce n'est pas un seul contournement astucieux ni une simple mauvaise configuration", a-t-il dit. "Nous avons trouvé plusieurs façons de franchir la barrière de sécurité conçue pour empêcher Agentforce d'envoyer des données d'entreprise vers des destinations non approuvées."
Une Vieille Technique Cachée Dans Une Interface Neuve
La façon dont les données volées sont réellement sorties n'était pas nouvelle. Le système Trusted URLs de Salesforce est censé empêcher Agentforce d'afficher des images ou des liens provenant de sources qu'il ne reconnaît pas, mais Zenity a trouvé deux failles dans la façon dont il vérifiait une adresse web. Le filtre ne reconnaissait qu'une liste fixe de terminaisons de domaine et laissait passer les plus récentes, comme .fun, et il n'était pas d'accord avec le navigateur sur l'endroit où une adresse web se terminait réellement, si bien qu'une chaîne contenant des accolades ou des crochets pouvait passer pour du texte non reconnu tout en continuant à fonctionner comme un lien d'image actif.
Une fois cette faille ouverte, l'exfiltration elle-même passait par le DNS, l'une des techniques de contrebande de données les plus anciennes de la sécurité informatique, vieille de plusieurs décennies avant même l'existence des agents d'IA. L'agent produisait une balise d'image pointant vers une adresse qui encodait les données volées dans son propre sous-domaine, comme le nom d'une entreprise et l'identifiant d'un enregistrement, et au moment où une fenêtre de discussion ou un aperçu de lien Slack tentait de charger cette image, la requête DNS transportait les données vers un serveur contrôlé par l'attaquant avant même qu'une véritable requête web n'ait fini de se charger.
Onze Semaines, Aucun CVE
Zenity a signalé les failles à Salesforce le 1er juin 2026, et les deux parties ont mené la divulgation rapidement selon les standards du secteur de la sécurité. Salesforce a confirmé le signalement dès le lendemain, tenu un appel technique avec Zenity le 16 juin, et engagé des ressources d'ingénierie le 17 juin. Salesforce a vérifié que ses correctifs étaient complets le 18 août, et Zenity a confirmé que le contournement de Trusted URLs était fermé le 19 août, onze semaines après le premier signalement. Aucun identifiant CVE n'a jamais été attribué, car Salesforce traite Agentforce comme un service hébergé qu'il corrige directement, et non comme un logiciel qu'un client installe et suit avec son propre numéro de version.
| Date | Étape |
|---|---|
| 1er juin 2026 | Zenity Labs signale les failles à Salesforce |
| 2 juin 2026 | Salesforce confirme le signalement |
| 16 juin 2026 | Appel technique entre les deux équipes de sécurité |
| 17 juin 2026 | Salesforce engage des ressources d'ingénierie |
| 18 août 2026 | Salesforce vérifie que les correctifs sont complets |
| 19 août 2026 | Zenity confirme que le contournement de Trusted URLs est fermé |
Les Trois Ingrédients Ne Sont Pas Propres à Salesforce
Le rapport de Zenity lui-même ne présente pas cela comme un problème propre à Salesforce. La société dit que tout agent d'IA qui lit des enregistrements soumis par des sources externes non fiables, affiche des liens, des images ou d'autre contenu enrichi à un utilisateur, et dispose d'un accès à des outils backend sensibles possède, selon ses propres termes, "les mêmes trois ingrédients réunis au même endroit." Agentforce s'est trouvé réunir les trois à la fois: un formulaire public auquel n'importe qui peut soumettre des données, une interface de discussion qui affiche les images automatiquement, et un accès de configuration standard à la table des comptes.
Ce constat compte plus que le correctif spécifique. Un lead malveillant n'a pas non plus besoin d'être exploité tout de suite. Il peut rester inaperçu indéfiniment dans une table accessible au public, une tête de pont dormante qui ne s'active qu'au moment où un employé lui pose une question par hasard, ce qui signifie que les mêmes trois ingrédients pourraient tout aussi bien se retrouver dans un système de tickets de support, un formulaire de candidature, ou tout autre point d'entrée public alimentant un agent d'IA disposant d'un accès réel.
Ce Que Cela Signifie Si Vous Exploitez un Agent d'IA
La vraie question pour toute entreprise est de savoir lequel de ses agents d'IA un inconnu peut atteindre sans se connecter, et ce que cet agent peut toucher une fois qu'il l'a fait. Corriger SalesBleed a consisté à combler des failles dans un filtre d'URL, pas à réentraîner un modèle ni à rendre l'IA plus prudente, car l'agent n'a jamais été confus; il a suivi les instructions exactement comme il avait été conçu pour le faire.
Pour toute entreprise exploitant un agent avec un accès réel à des outils, vérifier le côté entrée compte autant que vérifier le modèle. Tout formulaire public, tout ticket de support et tout document téléversé pouvant atteindre un agent connecté à un CRM, à un outil de discussion ou à une base de données interne est un endroit où le même schéma à trois ingrédients peut apparaître, et le traiter comme un problème d'assainissement des entrées, pas d'alignement du modèle, est ce qui le referme réellement.
Servola Journal
Nous faisons cela pour tous ceux qui essaient de suivre ce que la technologie fait à nos vies. Les personnes qui la construisent, et les personnes à qui cela arrive. Le Servola Journal existe pour que ce que nous apprenons appartienne à tous.
Personne ne nous paie pour cela. Pas de publicité, pas de mur payant, gratuit pour tous. Nous croyons simplement que comprendre ce qui nous arrive à tous ne devrait pas dépendre de qui peut se permettre de payer pour cela.
Si cela vous a apporté quelque chose aujourd'hui, dites-le-nous pour que nous continuions. Suivez-nous, laissez un like, ou écrivez un commentaire positif. Nous les lisons tous, et ce sont eux qui nous font continuer.
À lire ensuite: Les lunettes d'entreprise de Snap répondent à quatre fournisseurs | Salesforce Finance sa Rivale à 5 Milliards