Ett Formulär Som Vem Som Helst Kan Fylla I
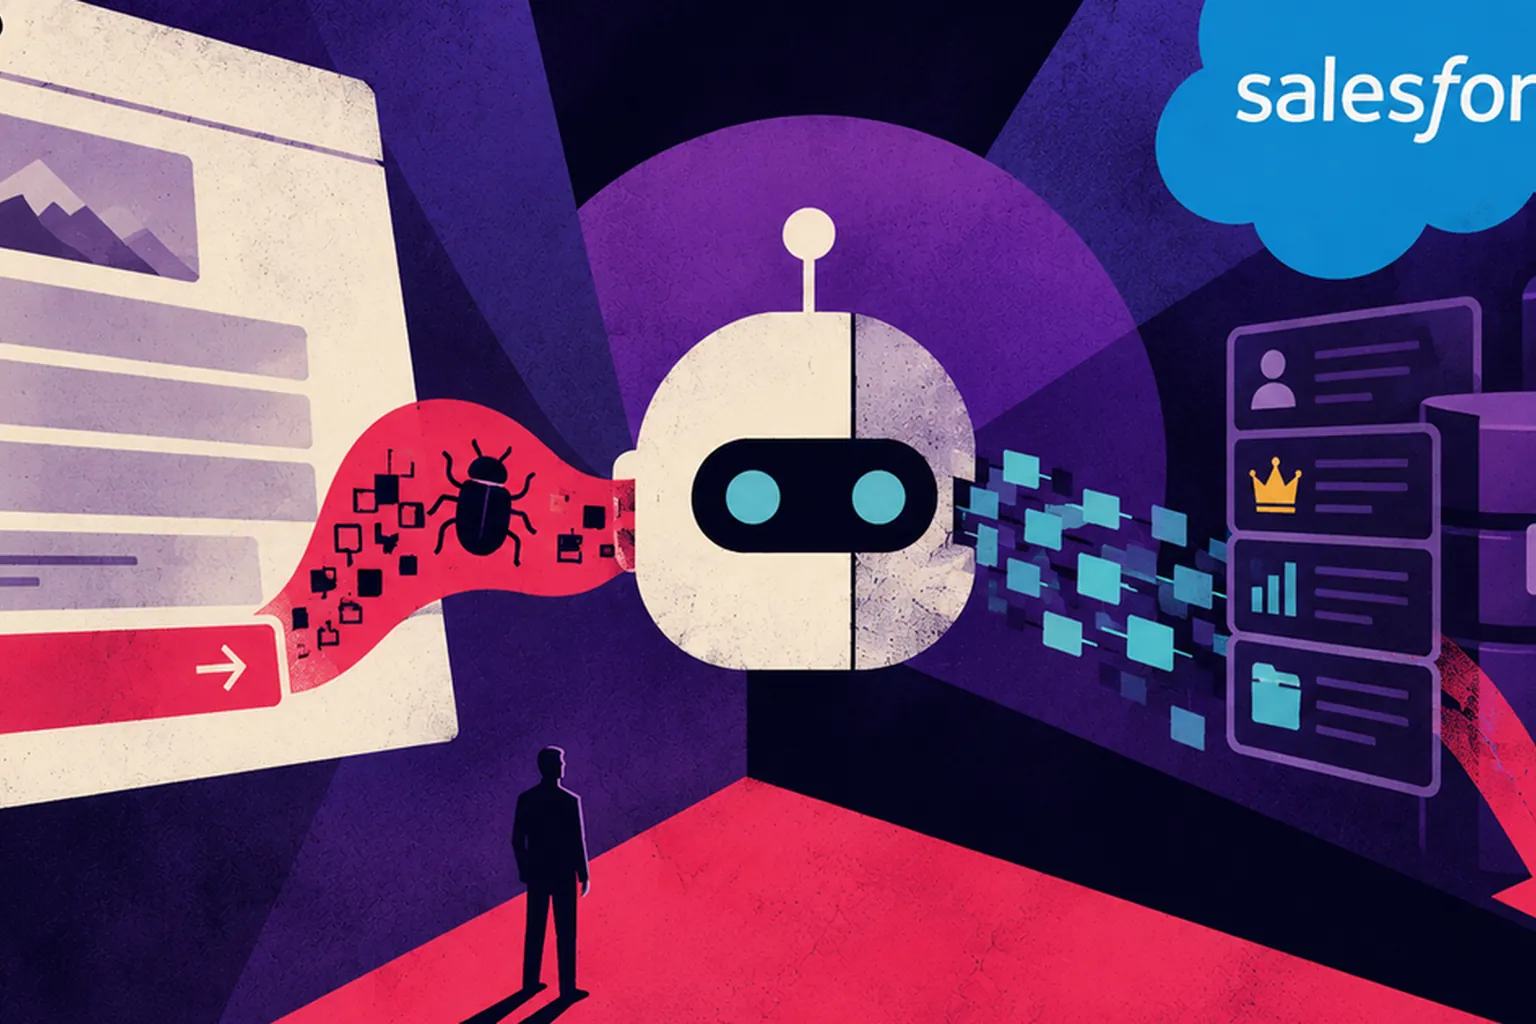
Zenity Labs hittade tre brister i Salesforce Agentforce som lät en enda, oautentiserad leadinlämning kapa ett företags AI-agent och dra ut känslig data ur dess CRM, utan att någon anställd klickade på något alls. Ingången var Web-to-Lead, standardformuläret som Salesforce-kunder bäddar in på sina egna offentliga webbplatser för att fånga nya säljleads. En angripare fyllde i det formuläret med dolda instruktioner gömda i ett fält avsett för ett namn eller en kommentar, och leadet låg overksamt i systemet tills en anställd senare ställde Agentforce en rutinfråga, som att kolla de senaste leadsen.
Vid det tillfället läste agenten det förgiftade leadet som en del av sitt vanliga arbete och utförde de dolda instruktionerna i stället för den anställdas faktiska begäran. Michael Bargury, medgrundare och teknisk chef på Zenity, sa att bristerna inte var ett enda smart trick. "Det här är inte ett smart kringgå eller en enda felkonfiguration", sa han. "Vi hittade flera sätt att bryta igenom säkerhetsgränsen som skulle hindra Agentforce från att skicka företagsdata till icke-godkända destinationer."
Ett Gammalt Trick Gömt I Ett Nytt Gränssnitt
Sättet den stulna datan faktiskt lämnade huset på var inte nytt. Salesforces system Trusted URLs ska hindra Agentforce från att visa bilder eller länkar från källor det inte känner igen, men Zenity hittade två hål i hur det kontrollerade en webbadress. Filtret kände bara igen en fast lista med domänändelser och missade nyare som .fun, och det var oense med webbläsaren om var en webbadress faktiskt slutar, så en textsträng med klammerparenteser eller hakparenteser kunde glida igenom som okänd text medan den ändå fungerade som en aktiv bildlänk.
När det hålet väl var öppet gick själva exfiltreringen via DNS, en av säkerhetsbranschens äldsta tekniker för datasmuggling, decennier äldre än AI-agenter själva. Agenten producerade en bildtagg som pekade på en adress som kodade stulen data i sin egen underdomän, som ett företagsnamn och ett post-id, och i det ögonblick ett chattfönster eller en Slack-länkförhandsvisning försökte ladda den bilden, bar DNS-uppslaget datan till en server angriparen kontrollerade, innan någon verklig webbförfrågan ens hade hunnit ladda klart.
Elva Veckor, Inget CVE
Zenity anmälde bristerna till Salesforce den 1 juni 2026, och båda sidor drev igenom offentliggörandet snabbt enligt säkerhetsbranschens standarder. Salesforce bekräftade anmälan dagen efter, höll ett tekniskt samtal med Zenity den 16 juni, och avsatte utvecklingsresurser den 17 juni. Salesforce verifierade att rättelserna var kompletta den 18 augusti, och Zenity bekräftade att kringgåendet av Trusted URLs var stängt den 19 augusti, elva veckor efter den första anmälan. Inget CVE-nummer tilldelades någonsin, eftersom Salesforce behandlar Agentforce som en hostad tjänst det patchar direkt, inte som mjukvara en kund installerar och följer med ett eget versionsnummer.
| Datum | Milstolpe |
|---|---|
| 1 juni 2026 | Zenity Labs anmäler bristerna till Salesforce |
| 2 juni 2026 | Salesforce bekräftar anmälan |
| 16 juni 2026 | Tekniskt samtal mellan de två säkerhetsteamen |
| 17 juni 2026 | Salesforce avsätter utvecklingsresurser |
| 18 augusti 2026 | Salesforce verifierar att rättelserna är kompletta |
| 19 augusti 2026 | Zenity bekräftar att kringgåendet av Trusted URLs är stängt |
De Tre Ingredienserna Är Inte Unika För Salesforce
Zenitys eget inlägg framställer inte detta som ett Salesforce-problem. Företaget säger att vilken AI-agent som helst som läser poster inskickade av externa, opålitliga källor, visar länkar, bilder eller annat rikt innehåll tillbaka till en användare, och har åtkomst till känsliga backend-verktyg har, med företagets egna ord, "samma tre ingredienser samlade på samma plats." Agentforce råkade ha alla tre på samma gång: ett offentligt formulär som vem som helst kan skicka in till, en chattyta som visar bilder automatiskt, och standardkonfigurationsåtkomst till Accounts-tabellen.
Den inramningen väger tyngre än den specifika patchen. Ett skadligt lead behöver inte heller användas direkt. Det kan ligga obemärkt i en offentligt tillgänglig tabell på obestämd tid, ett vilande brohuvud som bara aktiveras i det ögonblick en anställd råkar fråga om det, vilket betyder att samma tre ingredienser lika gärna kunde dyka upp i ett supportärendesystem, ett jobbansökningsformulär, eller vilken annan offentlig ingångspunkt som helst som förser en AI-agent med verklig åtkomst.
Vad Detta Betyder Om Du Driver en AI-Agent
Den verkliga frågan för alla företag är vilka av dess AI-agenter en främling kan nå utan att logga in, och vad den agenten kan röra vid när det sker. Att åtgärda SalesBleed handlade om att täppa till hål i ett URL-filter, inte om att träna om en modell eller göra AI:n mer försiktig, för agenten var aldrig förvirrad; den följde instruktioner precis som den var byggd för att göra.
För alla företag som driver en agent med verklig åtkomst till verktyg väger kontroll av ingångssidan lika tungt som kontroll av modellen. Varje offentligt formulär, supportärende och uppladdat dokument som kan nå en agent kopplad till ett CRM, ett chattverktyg eller en intern databas är en plats där samma tre-ingrediensmönster kan dyka upp, och att behandla det som ett problem med indatarening, inte modellanpassning, är det som faktiskt täpper till det.
Servola Journal
Vi gör detta för alla som försöker hålla jämna steg med vad tekniken gör med våra liv. Människorna som bygger den, och människorna det händer med. Servola Journal finns så att det vi lär oss tillhör dem alla.
Ingen betalar oss för detta. Inga annonser, ingen betalvägg, gratis för alla. Vi tror helt enkelt att förståelse av vad som händer oss alla inte borde bero på vem som har råd att betala för det.
Om det gav dig något idag, säg till oss att fortsätta. Följ oss, lämna en gilla-markering, eller skriv en positiv kommentar. Vi läser varenda en, och de är det som håller oss igång.
Läs vidare: Snaps företagsglasögon lyder fyra leverantörer | Salesforce Finansierar 5-Miljarders-Rival