Un Modulo Che Chiunque Può Compilare
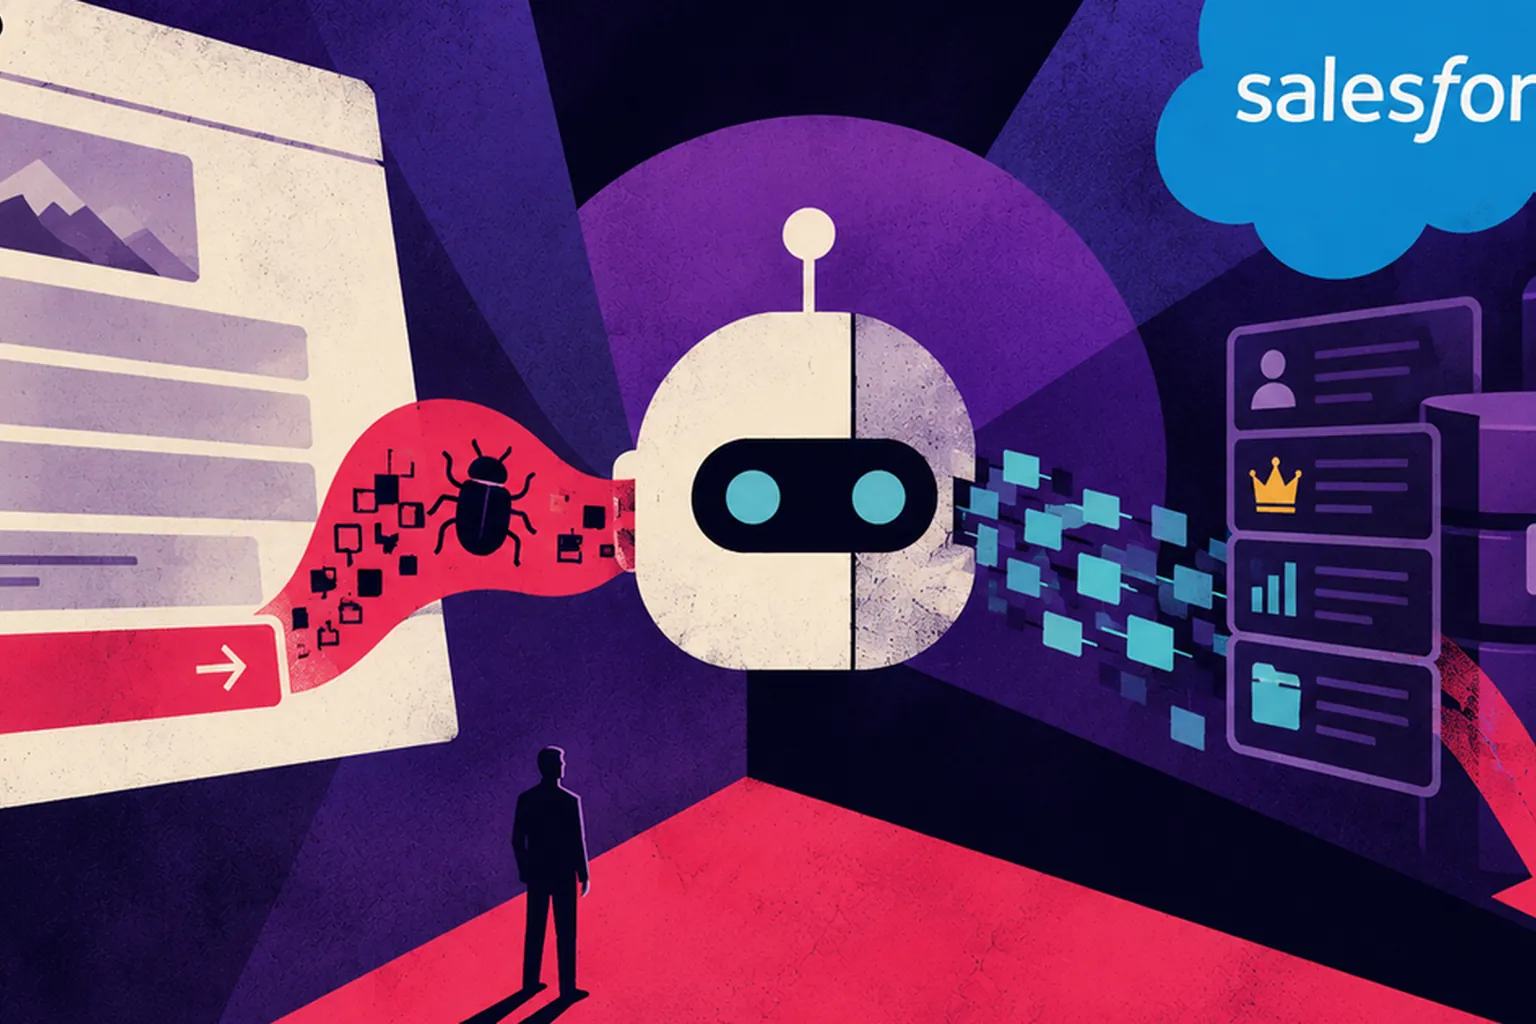
Zenity Labs ha trovato tre falle in Salesforce Agentforce che permettevano a un unico invio di lead non autenticato di dirottare l'agente IA di un'azienda ed estrarre dati sensibili dal suo CRM senza che alcun dipendente cliccasse su nulla. Il punto d'ingresso era Web-to-Lead, il modulo standard che i clienti Salesforce incorporano nei propri siti web pubblici per raccogliere nuovi lead di vendita. Un attaccante compilava quel modulo con istruzioni nascoste sepolte in un campo pensato per un nome o un commento, e il lead restava inattivo nel sistema finché un dipendente non poneva ad Agentforce una domanda di routine, come controllare i lead recenti.
A quel punto l'agente leggeva il lead avvelenato come parte del suo lavoro normale ed eseguiva le istruzioni nascoste al posto della richiesta reale del dipendente. Michael Bargury, cofondatore e chief technology officer di Zenity, ha detto che le falle non erano un unico trucco ingegnoso. "Non si tratta di un solo bypass ingegnoso o di una singola configurazione errata", ha detto. "Abbiamo trovato diversi modi per superare il confine di sicurezza pensato per impedire ad Agentforce di inviare dati aziendali a destinazioni non approvate."
Un Trucco Vecchio Nascosto in un'Interfaccia Nuova
Il modo in cui i dati rubati sono effettivamente usciti non era, però, nuovo. Il sistema Trusted URLs di Salesforce dovrebbe impedire ad Agentforce di mostrare immagini o link da fonti che non riconosce, ma Zenity ha trovato due falle nel modo in cui controllava un indirizzo web. Il filtro riconosceva solo un elenco fisso di estensioni di dominio e si lasciava sfuggire quelle più recenti come .fun, e non era d'accordo con il browser su dove finisse davvero un indirizzo web, così una stringa con parentesi graffe o quadre poteva passare come testo non riconosciuto pur continuando a funzionare come link a un'immagine attivo.
Una volta aperta quella falla, l'esfiltrazione vera e propria passava per il DNS, una delle tecniche di contrabbando di dati più vecchie della sicurezza informatica, di decenni precedente agli agenti IA. L'agente generava un tag immagine che puntava a un indirizzo che codificava i dati rubati dentro il proprio sottodominio, come il nome di un'azienda e l'identificativo di un record, e nel momento in cui una finestra di chat o un'anteprima di link su Slack cercava di caricare quell'immagine, la query DNS portava i dati a un server controllato dall'attaccante ancora prima che una qualsiasi richiesta web reale finisse di caricarsi.
Undici Settimane, Nessun CVE
Zenity ha segnalato le falle a Salesforce il 1 giugno 2026, ed entrambe le parti hanno già percorso la divulgazione rapidamente secondo gli standard del settore della sicurezza. Salesforce ha confermato la segnalazione il giorno dopo, ha tenuto una chiamata tecnica con Zenity il 16 giugno, e ha impegnato risorse di ingegneria il 17 giugno. Salesforce aveva già verificato le correzioni complete il 18 agosto e Zenity ha confermato che il bypass di Trusted URLs era chiuso il 19 agosto, undici settimane dopo la prima segnalazione. Non è mai stato assegnato alcun identificativo CVE, perché Salesforce tratta Agentforce come un servizio ospitato che corregge direttamente, non come software che un cliente installa e traccia con un proprio numero di versione.
| Data | Tappa |
|---|---|
| 1 giugno 2026 | Zenity Labs segnala le falle a Salesforce |
| 2 giugno 2026 | Salesforce conferma la segnalazione |
| 16 giugno 2026 | Chiamata tecnica tra i due team di sicurezza |
| 17 giugno 2026 | Salesforce impegna risorse di ingegneria |
| 18 agosto 2026 | Salesforce verifica le correzioni complete |
| 19 agosto 2026 | Zenity conferma che il bypass di Trusted URLs è chiuso |
I Tre Ingredienti Non Sono Esclusivi di Salesforce
Il resoconto di Zenity stesso non presenta questo come un problema di Salesforce. L'azienda dice che qualsiasi agente IA che legga record inviati da fonti esterne non fidate, mostri link, immagini o altri contenuti ricchi a un utente, e abbia accesso a strumenti backend sensibili possiede, nelle sue stesse parole, "gli stessi tre ingredienti riuniti nello stesso posto", cioè un input non fidato, un contenuto reso visibile e un accesso reale. Agentforce si è trovato ad avere tutti e tre insieme: un modulo pubblico a cui chiunque può inviare dati, un'interfaccia di chat che renderizza immagini automaticamente, e accesso di configurazione standard alla tabella Accounts.
Questa impostazione conta più della patch specifica. Così, un lead malevolo non deve nemmeno essere usato subito. Può restare inosservato in una tabella pubblica a tempo indefinito, una testa di ponte latente che si attiva solo nel momento in cui un dipendente per caso lo chiede, il che significa che gli stessi tre ingredienti potrebbero comparire altrettanto facilmente in un sistema di ticket di supporto, un modulo di candidatura, o qualsiasi altro punto di ingresso pubblico che alimenta un agente IA con accesso reale.
Cosa Significa Se Gestisci un Agente IA
La vera domanda per qualsiasi azienda è quale dei suoi agenti IA un estraneo può raggiungere senza accedere, e cosa quell'agente può toccare una volta che lo fa. Risolvere SalesBleed ha significato chiudere falle in un filtro di URL, non riaddestrare un modello o rendere l'IA più prudente, perché l'agente non è mai stato confuso; ha seguito le istruzioni esattamente come era stato costruito per fare.
Per qualsiasi azienda che gestisce un agente con accesso reale a strumenti, controllare il lato dell'ingresso conta quanto controllare il modello. Ogni modulo pubblico, ticket di supporto e documento caricato che può raggiungere un agente collegato a un CRM, uno strumento di chat o un database interno è un punto in cui può comparire lo stesso schema a tre ingredienti, e trattarlo come un problema di sanificazione degli input, non di allineamento del modello, è ciò che davvero lo chiude.
Servola Journal
Lo facciamo per tutti quelli che cercano di stare al passo con ciò che la tecnologia sta facendo alle nostre vite. Le persone che la costruiscono, e le persone a cui capita. Il Servola Journal esiste perché ciò che impariamo appartenga a tutti loro.
Nessuno ci paga per questo. Niente pubblicità, nessun muro a pagamento, gratis per tutti. Crediamo semplicemente che capire ciò che sta succedendo a tutti noi non debba dipendere da chi può permettersi di pagarlo.
Se oggi ti ha dato qualcosa, dicci di continuare. Seguici, lascia un like, o scrivi un commento positivo. Li leggiamo tutti, e sono ciò che ci fa andare avanti.
Da leggere ora: Gli occhiali aziendali di Snap rispondono a quattro fornitori | Salesforce Finanzia la Rivale da 5 Miliardi