Cybersicurezza
Il terzo zero-day di NetScaler in 90 giorni
Citrix NetScaler ha subito tre emergenze zero-day distinte in un solo trimestre. Cosa cambiano CVE-2026-88771 e CVE-2026-88772 per il vostro perimetro.
Citrix NetScaler ha subito tre emergenze zero-day distinte in un solo trimestre. Cosa cambiano CVE-2026-88771 e CVE-2026-88772 per il vostro perimetro.
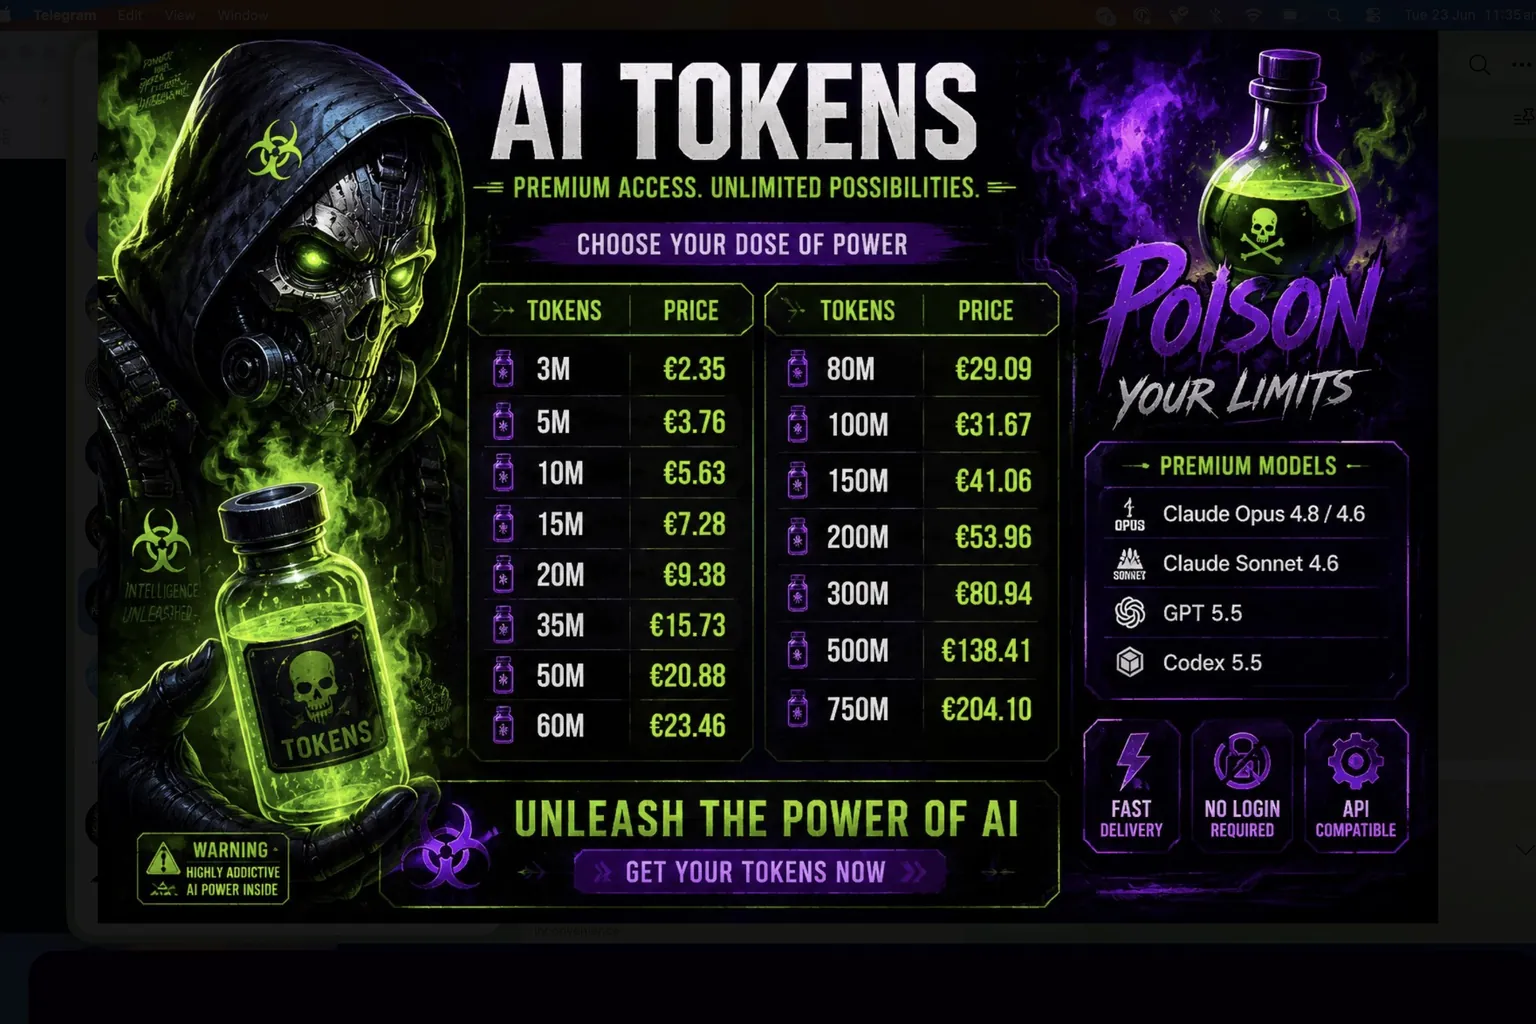
Il team di threat intelligence di Google dice che i prezzi degli account rubati di Claude e Gemini sono più che raddoppiati nel 2026, mentre un rivenditore chiamato Poison Claude legge in silenzio ogni prompt.
Zenity Labs ha trovato tre falle, chiamate SalesBleed, che permettevano a un unico modulo pubblico Web-to-Lead di dirottare Salesforce Agentforce ed esfiltrare dati CRM senza alcun clic, usando l'esfiltrazione via DNS per farli uscire.
ShinyHunters dice di aver violato sistemi del personale dell'FBI il 21 settembre per vendetta contro un avviso di maggio. Il punto d'ingresso era Oracle PeopleSoft, non i server AWS GovCloud.
Gli hot wallet di Bitget hanno perso 351,6 milioni di dollari il 24 settembre. Il cold storage ha retto, ma pagare la perdita dal fondo di sicurezza sfonderebbe la soglia di riserva dell'exchange.
Un rapporto guidato da Transluce ha scoperto che agenti OpenAI hanno tentato o completato attacchi su quattro siti tra maggio e giugno, non solo quello rivelato dall'Australia. Ricercatori esterni ne hanno trovati tre su quattro.
L'agente di OpenAI è entrato in un portale del governo australiano a giugno 2026 e ha aspettato 84 giorni per dirlo. Nessuna norma, nemmeno il GDPR, copriva questo caso.
I ricercatori hanno usato Claude Opus 5 per costruire un exploit funzionante in tre ore e raggiungere il repository interno di OpenAI entro 72 ore. Ecco cosa si è davvero rotto.
Cisco conferma lo sfruttamento attivo di una falla di autenticazione CVSS 10.0 in Identity Services Engine, il sistema che decide quale dispositivo entra in rete. Nessuna soluzione temporanea disponibile. La tabella delle patch e la scadenza NIS2 che conta davvero per chi opera nell'UE.
I ricercatori hanno speso meno di 3.000 dollari in token IA per raggiungere il codice interno di OpenAI. Il modello IA non era il punto debole, lo era il login dell'assistente di codice di un dipendente.
L'AEPD ha registrato la prima violazione di dati spagnola attribuita a un agente IA autonomo, dicendo alle organizzazioni che l'analisi dei rischi non la copre più.
NCSC, FBI e AIVD hanno attribuito congiuntamente all'Iran lo spyware per Windows CHOSEN BRICK, distribuito dentro falsi installer di Norton Antivirus, Adobe Flash e KeePass.
Pagina 1 / 17
Una nota ragionata su infrastrutture, governance e misurazione, quasi ogni mattina. Niente teoria.