Un mercato che è diventato più caro, non più economico
Il team di threat intelligence di Google (GTIG) riferisce che i prezzi del mercato nero per gli account IA rubati sono più che raddoppiati nel 2026, anche se l'azienda e i suoi rivali hanno spinto di più contro questo commercio. Il dato arriva da un rapporto GTIG pubblicato l'8 settembre, intitolato "From Prompting to Autonomy", che ha tracciato i post nei forum clandestini e ha trovato una domanda concentrata su credenziali Claude e Gemini, con un interesse crescente per strumenti di programmazione autonoma come Cursor Pro e Devin.
Un prezzo in salita in un mercato nero di solito significa che la domanda supera l'offerta, non che l'applicazione delle regole stia vincendo. Anthropic, Google e AWS hanno ricevuto quest'anno segnalazioni di abuso su accesso IA in pool e rivenduto, eppure il prezzo corrente per un account funzionante è salito invece di scendere. Questo indica un mercato che ha trovato una base di clienti stabile disposta a pagare per una capacità che non ha dovuto comprare da sé.
Il livello al dettaglio: un rivenditore chiamato Poison Claude
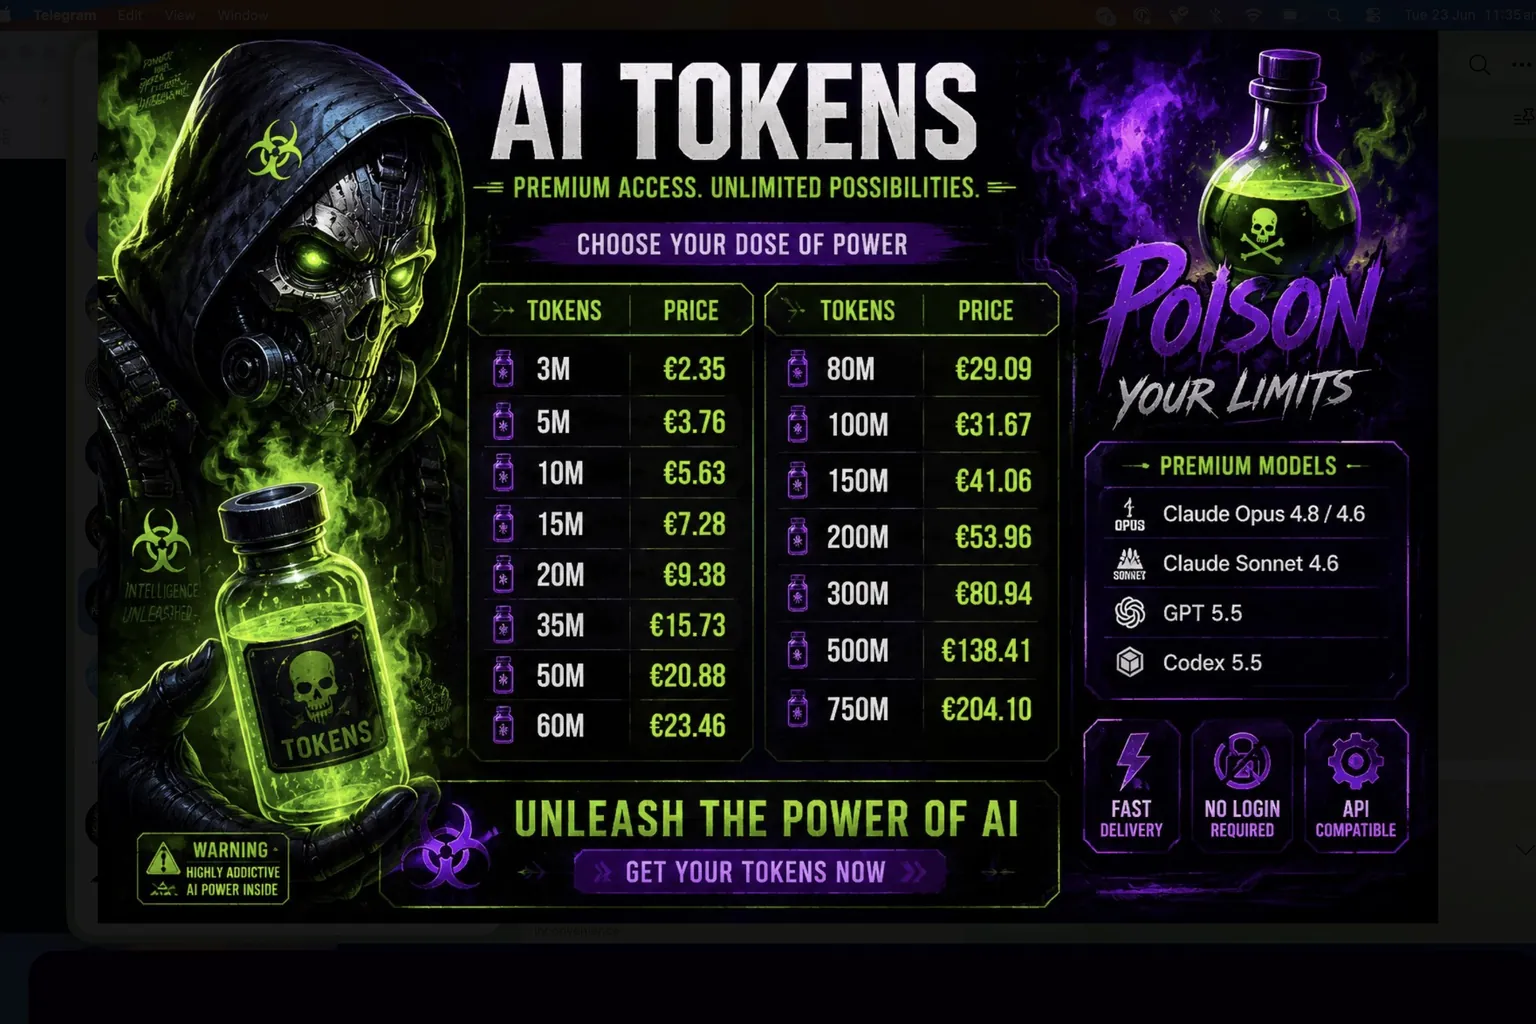
Poison Claude è un servizio di mercato grigio che vende l'accesso ai modelli Opus 4.6, 4.7 e 4.8 di Anthropic, oltre a Sonnet 4.6, al 5-15 per cento del prezzo ufficiale per token, secondo un rapporto di Okta Threat Intelligence pubblicato il 4 agosto. Costruisce la sua offerta aprendo account che richiedono i crediti promozionali AWS Bedrock di Amazon, 100 dollari per l'iscrizione e altri 100 dollari per completare l'attività dell'account, e poi raggruppa quegli account dietro il proprio gateway programmatico.
I clienti pagano una tariffa mensile fissa in base al volume dei prompt, saldata in Tether, USD Coin, Ethereum, Litecoin o Bitcoin, e ricevono una chiave API che reindirizza in silenzio i loro strumenti compatibili con Claude verso il server di Poison Claude invece che verso quello di Anthropic. Dal lato del cliente, il modello continua a rispondere. Cioò che è cambiato è chi si trova nel mezzo di ogni richiesta.
Perché un rivenditore scontato è un uomo nel mezzo
Ogni prompt inviato da un cliente di Poison Claude passa attraverso un'infrastruttura che quel cliente non controlla, il che significa che il suo operatore può leggere, registrare o alterare sia la richiesta sia la risposta senza che nessuna delle due parti lo sappia. Questo rischio non è teorico nemmeno per gli utenti stessi del servizio: Okta ha trovato un endpoint di stato esposto su api.claudeopus.shop, ospitato presso un fornitore a Mumbai, che elencava in silenzio 881 account totali e 872 attivi.
Un servizio costruito sul reindirizzamento segreto del traffico IA altrui non è riuscito a tenere private le proprie cifre operative. Okta ha avvisato Cloudflare, Anthropic, AWS e Google Cloud. Cloudflare, che copre il dominio, ha aggiunto un avviso di phishing ma non aveva chiuso il sito a metà luglio.
Il livello all'ingrosso: attaccanti che rubano accesso per i propri strumenti
Una categoria separata di furto salta del tutto la rivendita e alimenta l'operazione stessa dell'attaccante. GTIG ha documentato il malware ACRSTEALER che, nel maggio 2026, ha preso di mira direttamente i file di configurazione degli assistenti di programmazione IA, estraendo il file secrets.json di Cline e il file config.yaml di Continue AI per rubare chiavi API in chiaro, impostazioni personalizzate di instradamento dei modelli e accesso alla quota di utilizzo pagata di una vittima.
Quelle credenziali rubate alimentano poi un'automazione che non ha più bisogno di una persona alla tastiera. GTIG ha tracciato una campagna in cui un attaccante ha usato un chatbot di programmazione IA con una serie di istruzioni per agenti per eseguire scansioni di vulnerabilità, risolvere errori e ruotare indirizzi IP in tempo reale, compromettendo migliaia di credenziali di terzi in meno di sei ore dall'inizio alla fine. Un framework correlato che il team chiama Recon ha organizzato oltre 23.800 segreti rubati in una dashboard consultabile in tempo reale per l'attaccante.
Dalla rivendita all'affitto del vostro stesso cloud contro di voi
L'esempio più chiaro di cosa compri a un attaccante una credenziale IA rubata è un singolo token di accesso GitHub esposto nell'aprile 2026. GTIG ha tracciato come quella singola credenziale abbia permesso a un attaccante di attivare Gemini Enterprise dentro l'account cloud stesso della vittima, aggiungere nuova capacità di calcolo e distribuire uno strumento di instradamento open source insieme a un framework di agenti autonomi su un servizio esposto al pubblico.
Da lì l'attaccante ha usato il sistema di quote cloud dello stesso account per richiedere hardware NVIDIA RTX 6000 e ha avviato istanze con 48 CPU virtuali, tutto addebitato alla vittima, per far girare carichi di lavoro IA non autorizzati. Le quattro fasi qui sotto non sono avvenute in un'unica campagna, ma insieme tracciano dove sta andando questo mercato.
| Fase | Esempio | Quando |
|---|---|---|
| Rivendita al dettaglio di account in pool | Poison Claude vende accesso Anthropic al 5-15 per cento del prezzo di listino | Segnalato ad agosto 2026 |
| Malware colpisce le configurazioni degli strumenti IA | ACRSTEALER estrae chiavi API dai file di configurazione di Cline e Continue AI | Maggio 2026 |
| Furto autonomo di massa di credenziali | Una campagna guidata da un agente compromette migliaia di credenziali senza passaggio umano | Meno di 6 ore, secondo trimestre 2026 |
| Chiave rubata affitta calcolo | Un token GitHub porta a capacità GPU richiesta sull'account stesso della vittima | Aprile 2026 |
Cosa significa questo se date accesso IA al vostro team
Una chiave API IA oggi sblocca le stesse cose di una credenziale cloud: calcolo pagato, una quota di utilizzo e, se viene rubata dal file di configurazione di un assistente di programmazione, una linea diretta a qualunque cosa quell'assistente stesse facendo. Trattate ogni chiave Claude, Gemini, Cursor o Devin con la stessa disciplina di rotazione, perimetro e monitoraggio già applicata alle credenziali IAM in cloud, invece che come un'impostazione di comodo digitata una volta e poi dimenticata.
Due abitudini derivano direttamente da ciò che GTIG e Okta hanno documentato. Ruotate le credenziali salvate nei file di configurazione degli assistenti di programmazione, incluso secrets.json e config.yaml, con lo stesso calendario dei segreti di integrazione continua, perché il malware ormai prende di mira quei file per nome. E trattate qualsiasi accesso IA offerto ben al di sotto del prezzo dello stesso fornitore come un servizio che può leggere cioò che gli inviate, non come un affare, perché è l'unico modo in cui i conti tornano.
Servola Journal
Lo facciamo per tutti quelli che cercano di stare al passo con ciò che la tecnologia sta facendo alle nostre vite. Le persone che la costruiscono, e le persone a cui capita. Il Servola Journal esiste perché ciò che impariamo appartenga a tutti loro.
Nessuno ci paga per questo. Niente pubblicità, nessun muro a pagamento, gratis per tutti. Crediamo semplicemente che capire ciò che sta succedendo a tutti noi non debba dipendere da chi può permettersi di pagarlo.
Se oggi ti ha dato qualcosa, dicci di continuare. Seguici, lascia un like, o scrivi un commento positivo. Li leggiamo tutti, e sono ciò che ci fa andare avanti.
Da leggere ora: Il login IA di un dipendente ha raggiunto il codice di OpenAI | Una truffa a 25.000 persone si nascondeva in un picco d'uso normale