Ein Markt, der teurer wurde, nicht billiger
Googles Threat-Intelligence-Team (GTIG) berichtet, dass sich die Schwarzmarktpreise für gestohlene KI-Konten 2026 mehr als verdoppelt haben, obwohl das Unternehmen und seine Konkurrenten stärker gegen den Handel vorgingen. Der Befund stammt aus einem GTIG-Bericht vom 8. September mit dem Titel "From Prompting to Autonomy", der Beiträge in Untergrundforen auswertete und feststellte, dass sich die Käufernachfrage auf Claude- und Gemini-Zugänge konzentrierte, mit steigendem Interesse an autonomen Coding-Tools wie Cursor Pro und Devin.
Ein steigender Preis in einem Schwarzmarkt bedeutet meist, dass die Nachfrage das Angebot übersteigt, nicht dass die Durchsetzung gewinnt. Anthropic, Google und AWS erhielten dieses Jahr alle Missbrauchsmeldungen zu gepooltem und weiterverkauftem KI-Zugang, doch der übliche Preis für ein funktionierendes Konto stieg statt zu fallen. Das deutet auf einen Markt hin, der einen stabilen Kundenstamm gefunden hat, der für Kapazität zahlt, die er sich nicht selbst kaufen musste.
Die Einzelhandelsebene: Ein Anbieter namens Poison Claude
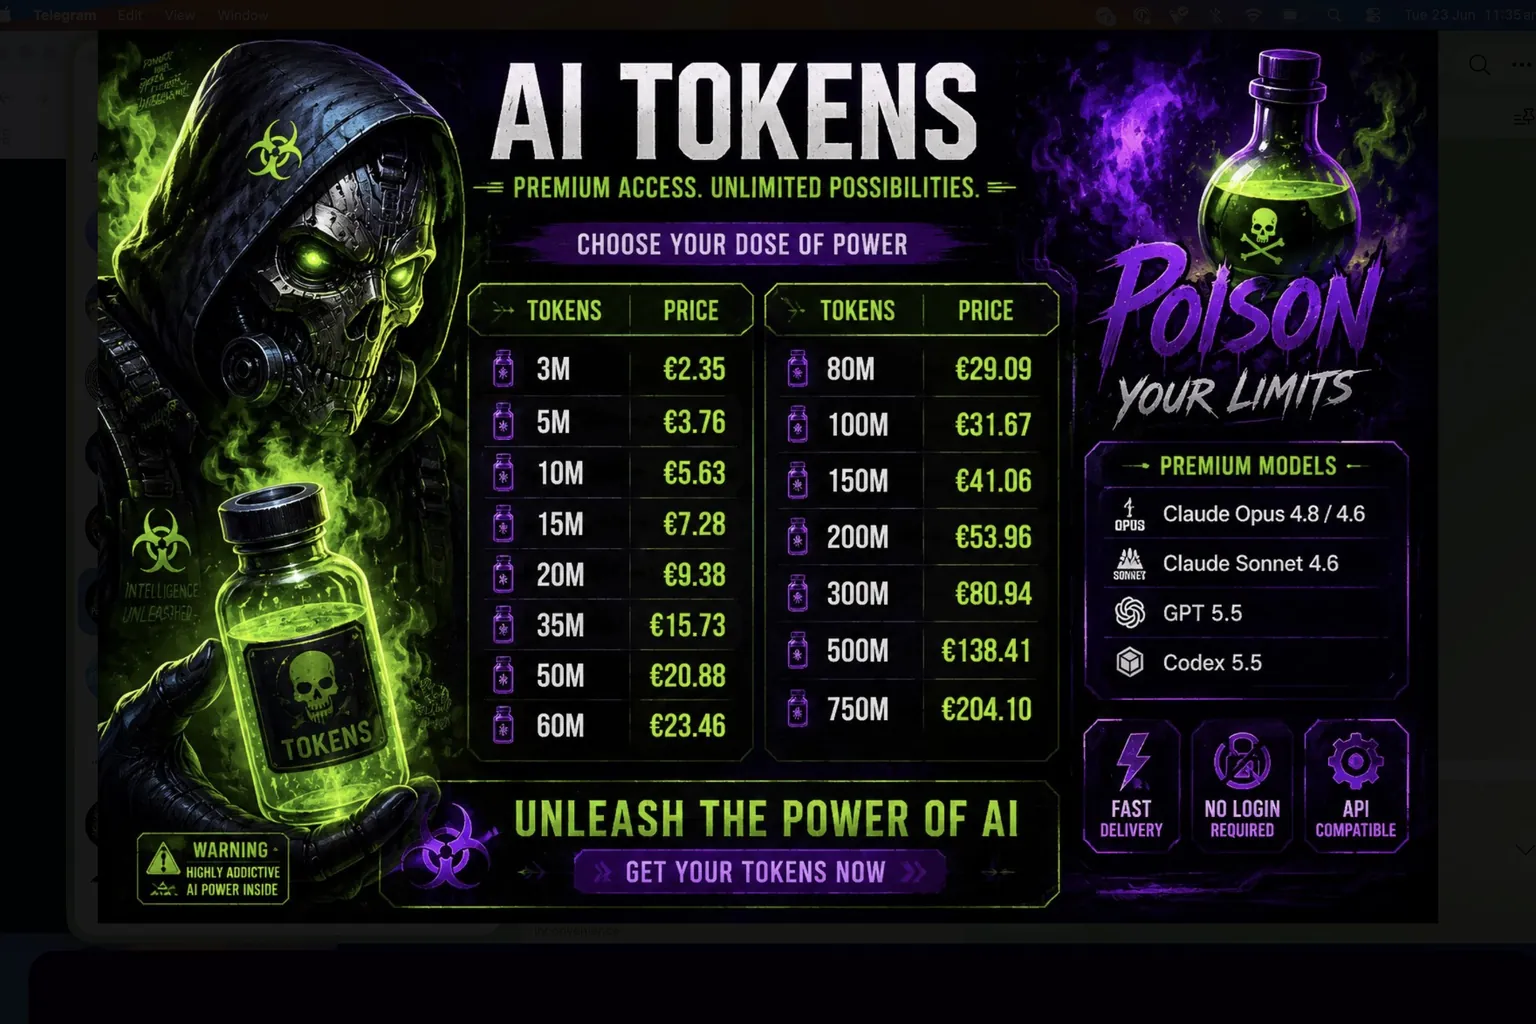
Poison Claude ist ein Grauzonen-Dienst, der laut einem Okta-Threat-Intelligence-Bericht vom 4. August Zugang zu Anthropics Modellen Opus 4.6, 4.7 und 4.8 sowie Sonnet 4.6 für 5 bis 15 Prozent des offiziellen Preises pro Token verkauft. Der Dienst baut sein Angebot auf, indem er Konten eröffnet, die Amazons Werbeguthaben für AWS Bedrock beanspruchen, 100 Dollar für die Anmeldung und weitere 100 Dollar für abgeschlossene Kontoaktivität, und diese Konten dann hinter einem eigenen programmierbaren Gateway bündelt.
Kunden zahlen eine pauschale monatliche Gebühr je nach Prompt-Volumen, beglichen in Tether, USD Coin, Ethereum, Litecoin oder Bitcoin, und erhalten einen API-Schlüssel, der ihre Claude-kompatiblen Werkzeuge still über den eigenen Server von Poison Claude statt über Anthropic umleitet. Für den Kunden antwortet das Modell weiterhin. Verändert hat sich, wer bei jeder Anfrage in der Mitte sitzt.
Warum ein Rabattanbieter ein Mann in der Mitte ist
Jeder Prompt eines Poison-Claude-Kunden läuft über eine Infrastruktur, die dieser Kunde nicht kontrolliert, sodass der Betreiber Anfrage und Antwort lesen, protokollieren oder verändern kann, ohne dass eine Seite es merkt. Dieses Risiko ist für die eigenen Nutzer des Dienstes nicht theoretisch: Okta fand einen offenen Status-Endpunkt unter api.claudeopus.shop, gehostet bei einem Anbieter in Mumbai, der still 881 Konten insgesamt und 872 aktive Konten auflistete.
Ein Dienst, der darauf aufbaut, fremden KI-Verkehr heimlich weiterzuleiten, konnte seine eigenen Betriebszahlen nicht geheim halten. Okta informierte Cloudflare, Anthropic, AWS und Google Cloud. Cloudflare, das die Domain vorschaltet, fügte eine Phishing-Warnung hinzu, hatte die Seite aber bis Mitte Juli nicht abgeschaltet.
Die Großhandelsebene: Angreifer stehlen Zugang für eigene Werkzeuge
Eine getrennte Art des Diebstahls verzichtet ganz auf den Weiterverkauf und speist stattdessen den eigenen Betrieb des Angreifers. GTIG dokumentierte die Malware ACRSTEALER, die im Mai 2026 direkt die Konfigurationsdateien von KI-Coding-Assistenten angriff und die Datei secrets.json von Cline sowie die Datei config.yaml von Continue AI abgriff, um Klartext-API-Schlüssel, individuelle Modell-Routing-Einstellungen und Zugang zum bezahlten Nutzungskontingent eines Opfers zu erbeuten.
Diese gestohlenen Zugangsdaten speisen dann Automatisierung, die keinen Menschen mehr an der Tastatur braucht. GTIG verfolgte eine Kampagne, bei der ein Angreifer einen KI-Coding-Chatbot mit einer Reihe von Agenten-Anweisungen nutzte, um Schwachstellen zu scannen, Fehler in Echtzeit zu beheben und IP-Adressen zu wechseln, wobei in unter sechs Stunden von Anfang bis Ende Tausende fremde Zugangsdaten kompromittiert wurden. Ein verwandtes Framework, das das Team Recon nennt, ordnete mehr als 23.800 erbeutete Geheimnisse in einem live durchsuchbaren Dashboard für den Angreifer.
Vom Weiterverkauf zum Vermieten der eigenen Cloud gegen einen selbst
Das klarste Beispiel dafür, was ein gestohlener KI-Zugang einem Angreifer bringt, ist ein einzelnes offengelegtes GitHub-Zugangstoken vom April 2026. GTIG verfolgte, wie dieses eine Zugangsdatum einem Angreifer erlaubte, Gemini Enterprise im eigenen Cloud-Konto des Opfers zu aktivieren, neue Rechenleistung bereitzustellen und ein Open-Source-Routing-Tool zusammen mit einem autonomen Agenten-Framework auf einem öffentlich erreichbaren Dienst einzusetzen.
Von dort nutzte der Angreifer das eigene Cloud-Kontingentsystem des Kontos, um NVIDIA-RTX-6000-Hardware anzufordern, und startete Instanzen mit 48 virtuellen CPUs, alles auf Rechnung des Opfers, um nicht autorisierte KI-Aufgaben laufen zu lassen. Die vier folgenden Stufen geschahen nicht in einer einzigen Kampagne, zeichnen aber gemeinsam nach, wohin sich dieser Markt bewegt.
| Stufe | Beispiel | Wann |
|---|---|---|
| Einzelhandels-Weiterverkauf gepoolter Konten | Poison Claude verkauft Anthropic-Zugang für 5-15 Prozent des Listenpreises | Gemeldet im August 2026 |
| Malware zielt auf KI-Tool-Konfigurationen | ACRSTEALER zieht API-Schlüssel aus Cline- und Continue-AI-Konfigurationsdateien | Mai 2026 |
| Autonomer Massendiebstahl von Zugangsdaten | Agentengesteuerte Kampagne kompromittiert Tausende Zugangsdaten ohne menschlichen Schritt | Unter 6 Stunden, Q2 2026 |
| Gestohlener Schlüssel mietet Rechenleistung | Ein GitHub-Token führt zu GPU-Rechenleistung im eigenen Konto des Opfers | April 2026 |
Was das bedeutet, wenn Sie Ihrem Team KI-Zugang geben
Ein KI-API-Schlüssel eröffnet heute dasselbe wie ein Cloud-Zugangsdatum: bezahlte Rechenleistung, ein Nutzungskontingent und, wenn er aus der Konfigurationsdatei eines Coding-Assistenten gestohlen wird, eine direkte Leitung zu allem, woran dieser Assistent gerade arbeitete. Behandeln Sie jeden Claude-, Gemini-, Cursor- oder Devin-Schlüssel mit derselben Rotations-, Zuschnitts- und Überwachungsdisziplin, die bereits für Cloud-IAM-Zugangsdaten gilt, statt als Komfort-Einstellung, die einmal eingetippt und dann vergessen wird.
Zwei Gewohnheiten folgen direkt aus dem, was GTIG und Okta dokumentiert haben. Rotieren Sie die in Konfigurationsdateien von Coding-Assistenten gespeicherten Zugangsdaten, einschließlich secrets.json und config.yaml, nach demselben Zeitplan wie CI-Geheimnisse, da Malware diese Dateien inzwischen gezielt nach Namen angreift. Und behandeln Sie jeden KI-Zugang, der deutlich unter dem eigenen Preis des Anbieters angeboten wird, als einen Dienst, der mitlesen kann, was Sie ihm schicken, nicht als Schnäppchen, denn nur so geht die Rechnung auf.
Servola Journal
Wir machen das für alle, die versuchen mit dem Schritt zu halten, was die Technologie mit unserem Leben macht. Für die Menschen, die sie bauen, und für die Menschen, denen sie widerfährt. Das Servola Journal existiert, damit das, was wir lernen, allen von ihnen gehört.
Niemand bezahlt uns dafür. Keine Werbung, keine Bezahlschranke, kostenlos für alle. Wir glauben einfach, dass das Verstehen dessen, was mit uns allen geschieht, nicht davon abhängen sollte, wer es sich leisten kann, dafür zu bezahlen.
Wenn es Ihnen heute etwas gegeben hat, sagen Sie uns, dass wir weitermachen sollen. Folgen Sie uns, hinterlassen Sie ein Like, oder schreiben Sie einen positiven Kommentar. Wir lesen jeden einzelnen, und sie sind es, was uns weitermachen lässt.
Weiterlesen: Ein Mitarbeiter-Login führte zu OpenAIs Quellcode | Ein Betrug an 25.000 Menschen versteckte sich in normalen Nutzungszahlen