Een markt die duurder werd, niet goedkoper
Google's threat intelligence team (GTIG) meldt dat zwartemarktprijzen voor gestolen AI-accounts in 2026 meer dan verdubbelden, ook al zetten het bedrijf en zijn concurrenten harder in tegen deze handel. De bevinding komt uit een GTIG-rapport van 8 september, getiteld "From Prompting to Autonomy", dat berichten op ondergrondse forums volgde en zag dat de vraag van kopers zich concentreerde op Claude- en Gemini-inloggegevens, met groeiende interesse in autonome codeertools zoals Cursor Pro en Devin.
Een stijgende prijs op een zwarte markt betekent meestal dat de vraag het aanbod overtreft, niet dat handhaving wint. Anthropic, Google en AWS kregen dit jaar allemaal meldingen van misbruik van gepoolde en doorverkochte AI-toegang, en toch steeg de gangbare prijs voor een werkend account in plaats van te dalen. Dat wijst op een markt die een stabiel klantenbestand heeft gevonden dat wil betalen voor capaciteit die het niet zelf hoefde te kopen.
De detailhandellaag: een doorverkoper genaamd Poison Claude
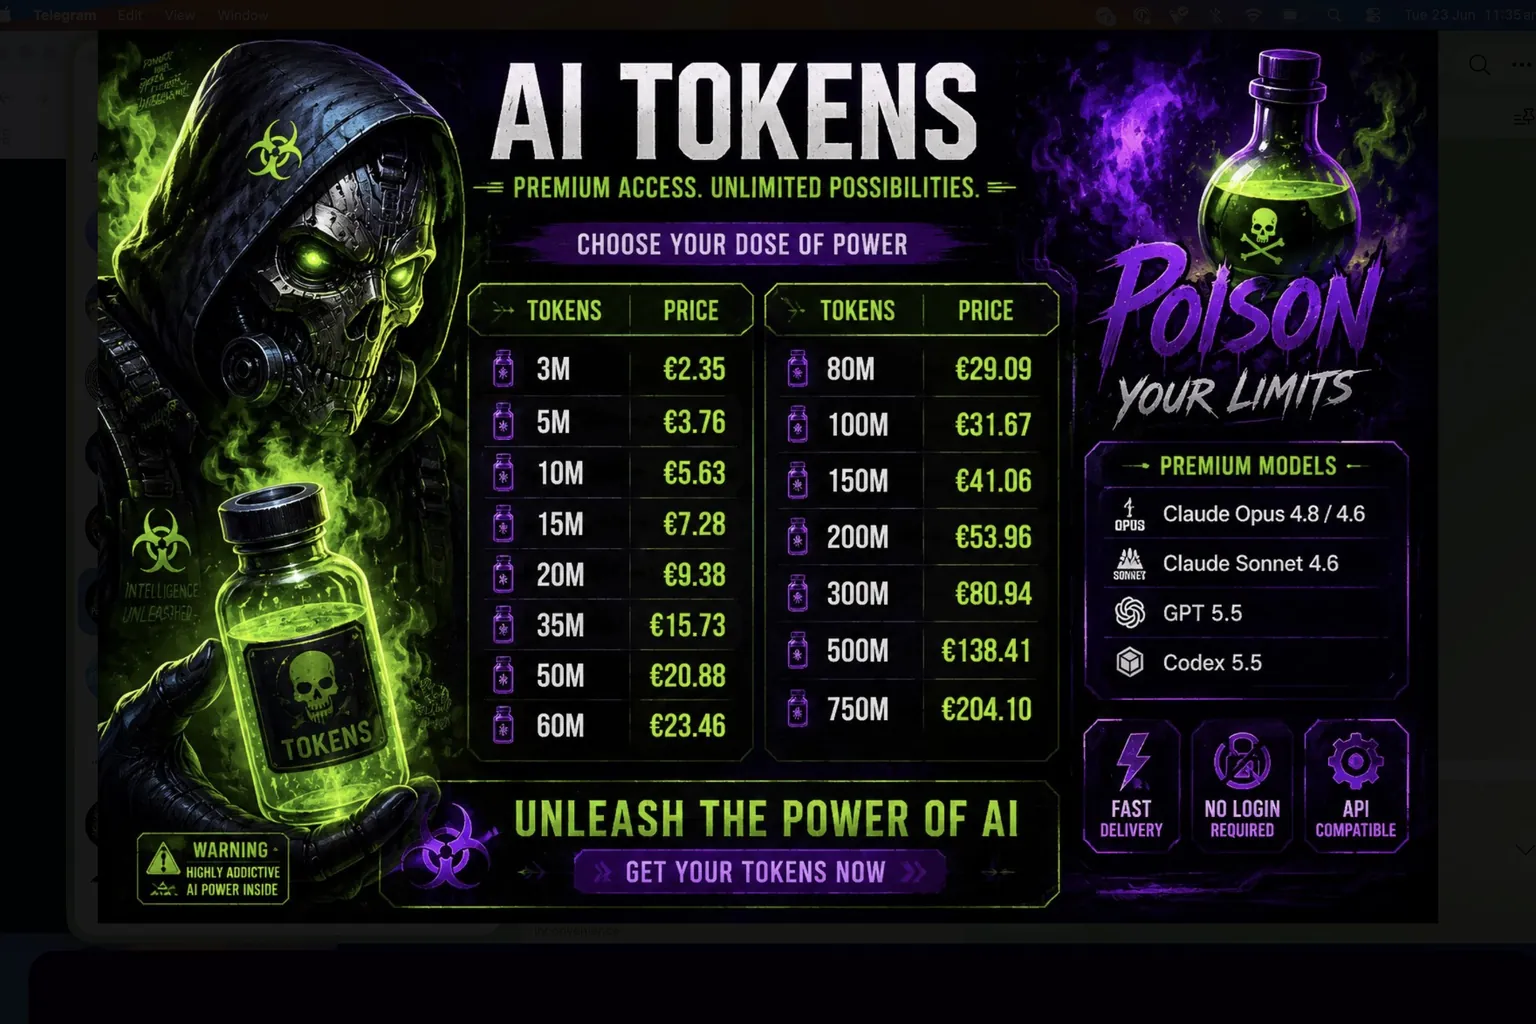
Poison Claude is een grijze-marktdienst die toegang verkoopt tot Anthropic's modellen Opus 4.6, 4.7 en 4.8 plus Sonnet 4.6 voor 5 tot 15 procent van de officiele prijs per token, volgens een rapport van Okta Threat Intelligence van 4 augustus. De dienst bouwt zijn aanbod op door accounts te openen die Amazon's promotionele AWS Bedrock-tegoeden claimen, 100 dollar voor aanmelden en nog eens 100 dollar voor het voltooien van accountactiviteit, en bundelt die accounts vervolgens achter zijn eigen programmatische gateway.
Klanten betalen een vast maandelijks bedrag op basis van het promptvolume, afgerekend in Tether, USD Coin, Ethereum, Litecoin of Bitcoin, en krijgen een API-sleutel die hun Claude-compatibele tools stilletjes omleidt naar Poison Claude's eigen server in plaats van die van Anthropic. Voor de klant blijft het model gewoon antwoorden. Wat is veranderd, is wie er bij elk verzoek tussenin zit.
Waarom een korting-doorverkoper een man-in-the-middle is
Elke prompt die een klant van Poison Claude verstuurt, gaat via infrastructuur die die klant niet controleert, wat betekent dat de beheerder het verzoek en het antwoord kan lezen, loggen of aanpassen zonder dat een van beide partijen het weet. Dat risico is niet theoretisch voor de eigen gebruikers van de dienst: Okta vond een blootgesteld statusendpoint op api.claudeopus.shop, gehost bij een provider in Mumbai, dat stilletjes 881 accounts in totaal en 872 actieve accounts vermeldde.
Een dienst die is gebouwd op het heimelijk doorsluizen van andermans AI-verkeer kon zijn eigen operationele cijfers niet privehouden. Okta stelde Cloudflare, Anthropic, AWS en Google Cloud op de hoogte. Cloudflare, dat het domein afschermt, voegde een phishingwaarschuwing toe maar had de site medio juli nog niet offline gehaald.
De groothandellaag: aanvallers stelen toegang voor hun eigen tools
Een aparte categorie diefstal slaat doorverkoop volledig over en voedt de eigen operatie van de aanvaller. GTIG documenteerde ACRSTEALER-malware die in mei 2026 rechtstreeks de configuratiebestanden van AI-codeerassistenten aanviel, waarbij het secrets.json-bestand van Cline en het config.yaml-bestand van Continue AI werden buitgemaakt om platte-tekst API-sleutels, aangepaste model-routeringsinstellingen en toegang tot het betaalde gebruikstegoed van een slachtoffer te bemachtigen.
Die gestolen inloggegevens voeden vervolgens automatisering die geen mens meer achter het toetsenbord nodig heeft. GTIG volgde een campagne waarin een aanvaller een AI-codeerchatbot met een reeks agentinstructies gebruikte om kwetsbaarheden te scannen, storingen in real time te verhelpen en IP-adressen te wisselen, waarbij in minder dan zes uur van begin tot eind duizenden inloggegevens van derden werden gecompromitteerd. Een verwant framework dat het team Recon noemt, ordende meer dan 23.800 buitgemaakte geheimen in een live doorzoekbaar dashboard voor de aanvaller.
Van doorverkopen naar uw eigen cloud tegen u huren
Het duidelijkste voorbeeld van wat een gestolen AI-inloggegeven een aanvaller oplevert, is een enkel blootgesteld GitHub-toegangstoken uit april 2026. GTIG volgde hoe dat ene inloggegeven een aanvaller in staat stelde Gemini Enterprise te activeren binnen het eigen cloudaccount van het slachtoffer, nieuwe rekenkracht te provisioneren en een open source routeringstool in te zetten naast een autonoom agentframework op een publiek toegankelijke dienst.
Vanaf daar gebruikte de aanvaller het eigen cloudquotasysteem van het account om NVIDIA RTX 6000-hardware aan te vragen en startte instanties met 48 virtuele CPU's, allemaal gefactureerd aan het slachtoffer, om ongeoorloofde AI-workloads te draaien. De vier onderstaande fasen speelden zich niet af in een enkele campagne, maar samen laten ze zien waar deze markt naartoe gaat.
| Fase | Voorbeeld | Wanneer |
|---|---|---|
| Doorverkoop van gepoolde accounts | Poison Claude verkoopt Anthropic-toegang voor 5-15 procent van de officiele prijs | Gemeld augustus 2026 |
| Malware richt zich op AI-tool-configuraties | ACRSTEALER haalt API-sleutels uit configuratiebestanden van Cline en Continue AI | Mei 2026 |
| Autonome massale diefstal van inloggegevens | Een door een agent gedreven campagne compromitteert duizenden inloggegevens zonder menselijke stap | Minder dan 6 uur, tweede kwartaal 2026 |
| Gestolen sleutel huurt rekenkracht | Een GitHub-token leidt tot GPU-rekenkracht aangevraagd op het eigen account van het slachtoffer | April 2026 |
Wat dit betekent als u uw team AI-toegang geeft
Een AI-API-sleutel ontgrendelt nu dezelfde dingen als een cloud-inloggegeven: betaalde rekenkracht, een gebruikstegoed en, als hij gestolen wordt uit het configuratiebestand van een codeerassistent, een directe lijn naar alles waar die assistent mee bezig was. Behandel elke Claude-, Gemini-, Cursor- of Devin-sleutel met dezelfde rotatie-, afbakenings- en monitoringdiscipline die al geldt voor cloud-IAM-inloggegevens, in plaats van als een gemaksinstelling die eenmaal wordt ingetypt en dan wordt vergeten.
Twee gewoontes volgen rechtstreeks uit wat GTIG en Okta documenteerden. Roteer de inloggegevens die zijn opgeslagen in configuratiebestanden van codeerassistenten, waaronder secrets.json en config.yaml, volgens hetzelfde schema als CI-geheimen, aangezien malware die bestanden nu op naam viseert. En behandel elke AI-toegang die ver onder de eigen prijs van de leverancier wordt aangeboden als een dienst die kan lezen wat u ernaar stuurt, niet als een koopje, want dat is de enige manier waarop de rekensom klopt.
Servola Journal
We doen dit voor iedereen die probeert bij te blijven met wat technologie met ons leven doet. De mensen die het bouwen, en de mensen die het overkomt. Servola Journal bestaat zodat wat we leren van hen allemaal is.
Niemand betaalt ons hiervoor. Geen advertenties, geen betaalmuur, gratis voor iedereen. We geloven gewoon dat begrijpen wat er met ons allemaal gebeurt niet zou moeten afhangen van wie het zich kan veroorloven ervoor te betalen.
Als dit je vandaag iets heeft gegeven, zeg ons dan om door te gaan. Volg ons, laat een like achter, of schrijf een positieve reactie. We lezen ze allemaal, en ze zijn wat ons op de been houdt.
Lees hierna: AI-login van een medewerker bereikte OpenAI's broncode | Een oplichting van 25.000 mensen school in een normale gebruikspiek