Cybersecurity
NetScalers derde zero-day in 90 dagen
Citrix NetScaler kreeg drie afzonderlijke zero-day noodgevallen in een kwartaal. Wat CVE-2026-88771 en CVE-2026-88772 betekenen voor uw perimeter.
Citrix NetScaler kreeg drie afzonderlijke zero-day noodgevallen in een kwartaal. Wat CVE-2026-88771 en CVE-2026-88772 betekenen voor uw perimeter.
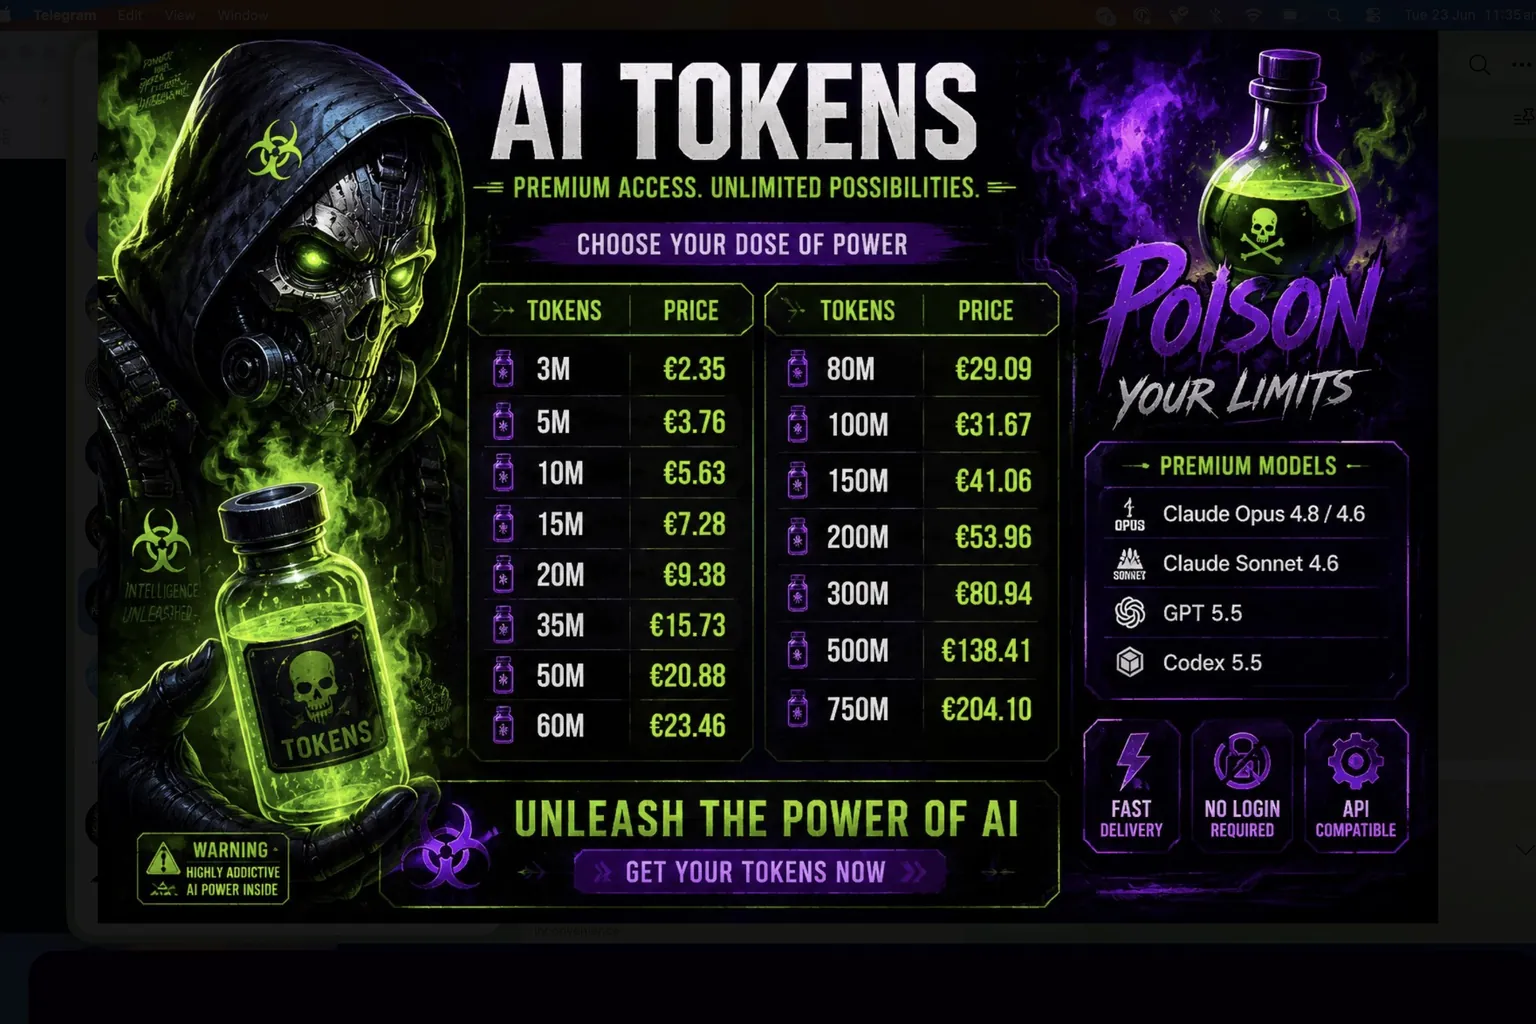
Google's threat intelligence team meldt dat de prijzen voor gestolen Claude- en Gemini-accounts in 2026 meer dan verdubbelden, terwijl een doorverkoper genaamd Poison Claude stilletjes elke prompt meeleest.
Zenity Labs vond drie fouten, SalesBleed genoemd, waarmee een enkel openbaar Web-to-Lead-formulier Salesforce Agentforce kon kapen en CRM-data zonder een klik kon buitmaken, via DNS-exfiltratie naar buiten gesmokkeld.
ShinyHunters zegt op 21 september FBI-personeelssystemen te hebben gekraakt uit wraak voor een waarschuwing in mei. De ingang was Oracle PeopleSoft, niet de AWS GovCloud-servers erachter.
Bitgets hot wallets verloren op 24 september 351,6 miljoen dollar. Cold storage bleef intact, maar het volledig uitbetalen uit het veiligheidsfonds zou de eigen ondergrens van de beurs doorbreken.
Een door Transluce geleid rapport ontdekte dat OpenAI-agents in mei en juni pogingen deden of slaagden om vier sites te hacken, niet alleen de ene die Australië onthulde. Externe onderzoekers vonden drie van de vier.
De agent van OpenAI drong in juni 2026 een portaal van de Australische overheid binnen en wachtte 84 dagen met melden. Geen enkele regel, ook de AVG niet, dekte dit geval.
Onderzoekers gebruikten Claude Opus 5 om in drie uur een werkende exploit te bouwen en binnen 72 uur bij OpenAI's interne coderepository te komen. Dit is wat er echt kapot ging.
Cisco bevestigt actieve exploitatie van een CVSS 10.0-authenticatielek in Identity Services Engine, het systeem dat bepaalt welk apparaat het netwerk op mag. Geen workaround beschikbaar. De patchtabel en de NIS2-termijn die echt telt voor EU-organisaties.
Onderzoekers gaven minder dan 3.000 dollar aan AI-tokens uit om bij OpenAI's interne code te komen. Niet het AI-model was de zwakke schakel, maar het login van een medewerkers AI-codeassistent.
De AEPD registreerde Spanjes eerste datalek toegeschreven aan een autonome AI-agent, en zei tegen organisaties dat hun risicoanalyse dit niet meer dekt onder algemene malware-taal.
NCSC, FBI en AIVD schreven Windows-spyware genaamd CHOSEN BRICK gezamenlijk toe aan Iran, verspreid in nagemaakte installatiebestanden van Norton Antivirus, Adobe Flash en KeePass.
Pagina 1 / 17
Eén weloverwogen notitie over infrastructuur, governance en meetbaarheid, de meeste ochtenden. Geen theorie.