Een inbraak die op een laag bleef steken
Bitgets beveiligingssystemen ontdekten om 18:31 UTC op 24 september ongeautoriseerde overboekingen vanuit een deel van zijn hot wallets. De beurs zegt dat cold wallets en verreweg de meeste platformtegoeden nooit zijn geraakt, en dat het aparte, zelfbewaarde product Bitget Wallet ongemoeid bleef. De overboekingen verplaatsten ether, XRP, USDT, USDC, Avalanche en BNB over vijf netwerken.
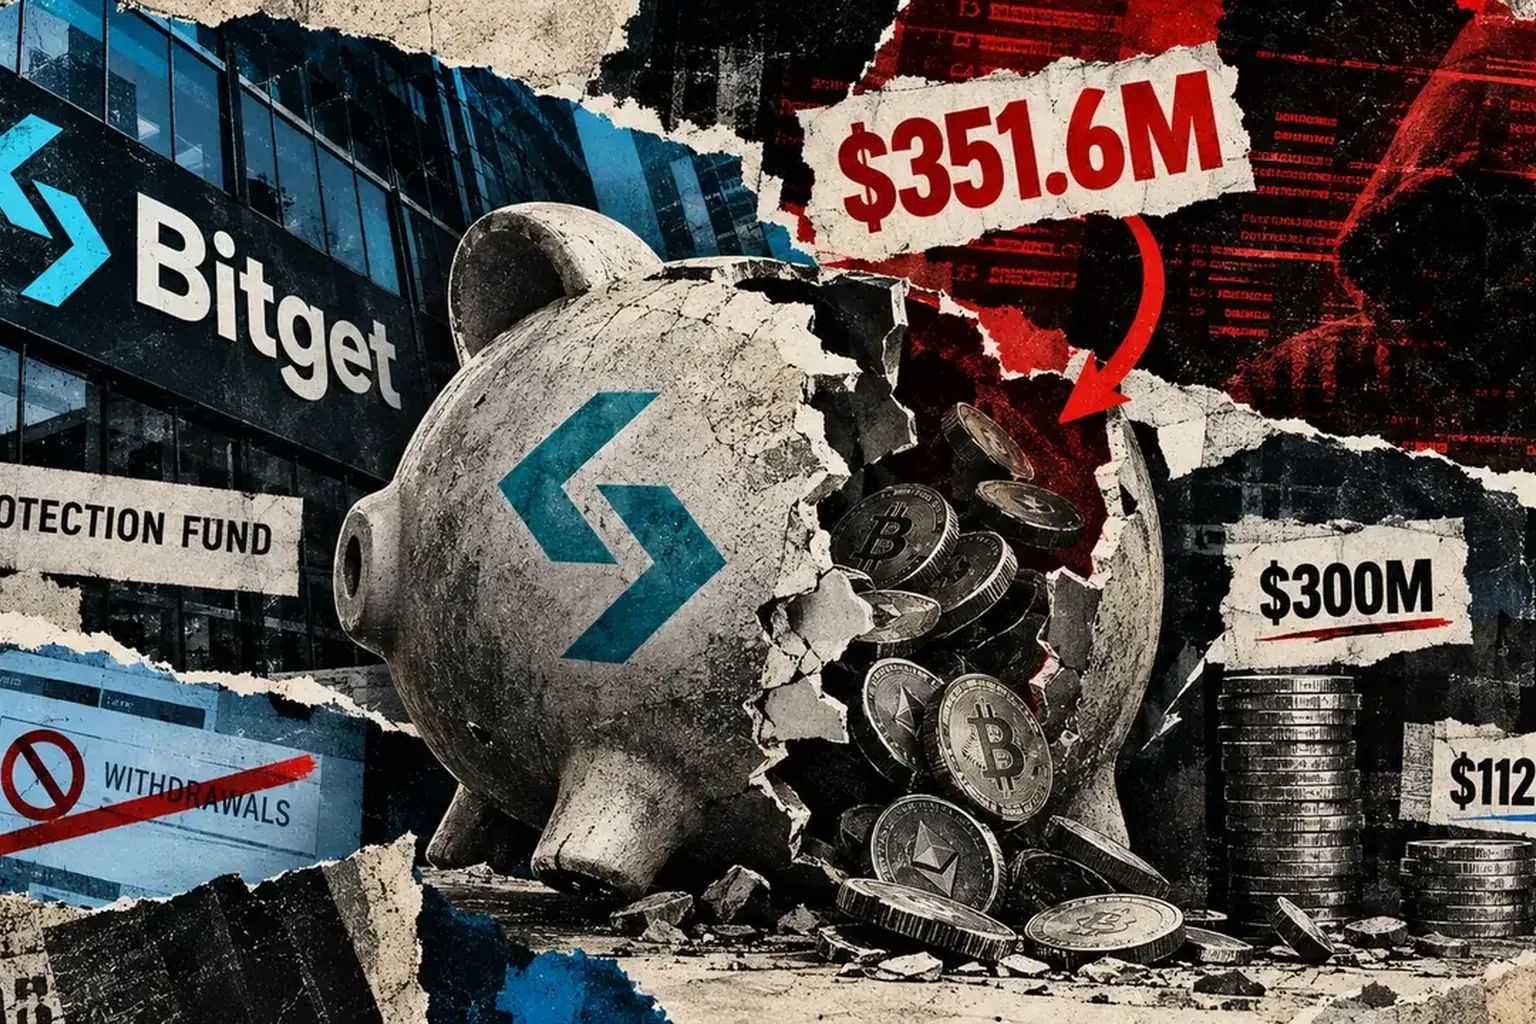
Bitget schatte het verlies op 351,6 miljoen dollar en schortte uit voorzorg de opnames op terwijl het beveiligingsteam een volledig onderzoek uitvoerde. CEO Gracy Chen zei dat klantsaldi kloppend bleven en dat stortingen gewoon normaal bleven doorlopen, en beloofde binnen 24 uur een volledig incidentrapport.
Het vangnet had een ondergrens, en die werd geraakt
Bitgets User Protection Fund bestaat precies voor dit scenario en bevatte voor de inbraak ongeveer 464 miljoen dollar. Het volledige verlies van 351,6 miljoen alleen uit dat fonds dekken zou ongeveer 112,4 miljoen dollar overlaten, onder de 300 miljoen dollar die Bitget als ondergrens voor het fonds opgeeft. Het ontbreekt de beurs niet aan geld. Het ontbreekt haar aan de specifieke buffer die precies voor zo'n dag is gebouwd.
Chen zei dat het bedrijf meer dan 1 miljard dollar aan eigen vermogen aanhoudt en het fonds zal aanvullen, en dat klanttegoeden hoe dan ook voor 100 procent gedekt blijven. Het gat dat deze inbraak sloeg, wordt gedicht door de balans van het bedrijf, niet door gebruikers.
| Cijfer | Bedrag |
|---|---|
| Beschermingsfonds voor de inbraak | 464 miljoen dollar |
| Gestolen tegoeden (circa 76 procent van het fonds) | 351,6 miljoen dollar |
| Resterend fonds bij volledige uitbetaling | 112,4 miljoen dollar |
| Door Bitget opgegeven minimum | 300 miljoen dollar |
Wie erachter kan zitten, en waarom dat nog onbevestigd is
Chen zei dat onderzoekers IP-adressen vonden die gekoppeld waren aan VPN-diensten die eerder aan Noord-Koreaanse hackoperaties waren gelinkt, en dat het aanvalspatroon leek op eerdere campagnes die aan dezelfde actoren worden toegeschreven. Een onafhankelijke blockchain-analist herleidde een deel van de gestolen XRP tot de AFX-hack van juli, die onderzoekers al aan de Lazarus-groep hadden gekoppeld. Bitget zelf omschrijft de Noord-Korea-link als een werkhypothese, geen conclusie, en onderzoekers zeggen dat de toeschrijving niet onafhankelijk is bevestigd.
Die voorzichtigheid telt meer dan het lijkt. Aan staten gelieerde groepen richten zich specifiek op bewaarnemende cryptoinfrastructuur omdat de buit groot is en het forensische spoor moeilijk snel te sluiten valt, en precies daarom moet de verdediging ervan uitgaan dat een inbraak uiteindelijk zal lukken, in plaats van alles in te zetten op het tegenhouden van elke afzonderlijke poging.
Wat elk bedrijf dat klanttegoeden bewaart hieruit moet meenemen
De gelaagdheid deed zijn werk. Tegoeden verdelen over hot, warm en cold storage betekende dat een inbraak op de internetgerichte laag niet bij het gros van de platformtegoeden kon komen, en die inperking hield stand, zelfs tegen een aanvaller bekwaam genoeg om als vermoedelijke statelijke actor te gelden. Dat deel van het ontwerp is het sjabloon dat het waard is te kopiëren, voor een cryptobeurs net zo goed als voor elk bedrijf dat toegangslagen scheidt rond zijn waardevolste systemen.
Het deel dat correctie behoeft, is de dimensionering. Een reservefonds dat een inbraak moet dekken, moet na uitbetaling ook nog de eigen opgegeven ondergrens halen, niet alleen het verlies zelf dekken. Bitgets fonds kon deze inbraak opvangen en had daarvoor toch een balans van 1 miljard dollar achter de hand nodig om de eigen regel niet te breken. Dimensioneer de buffer voor een slechte dag plus uw minimum, niet voor de slechte dag alleen.
Lees hierna: Lazarus benutte een Windows zero-day tien weken lang | Externe onderzoekers ontdekten drie van de vier OpenAI-hacks


