Een Formulier Dat Iedereen Kan Invullen
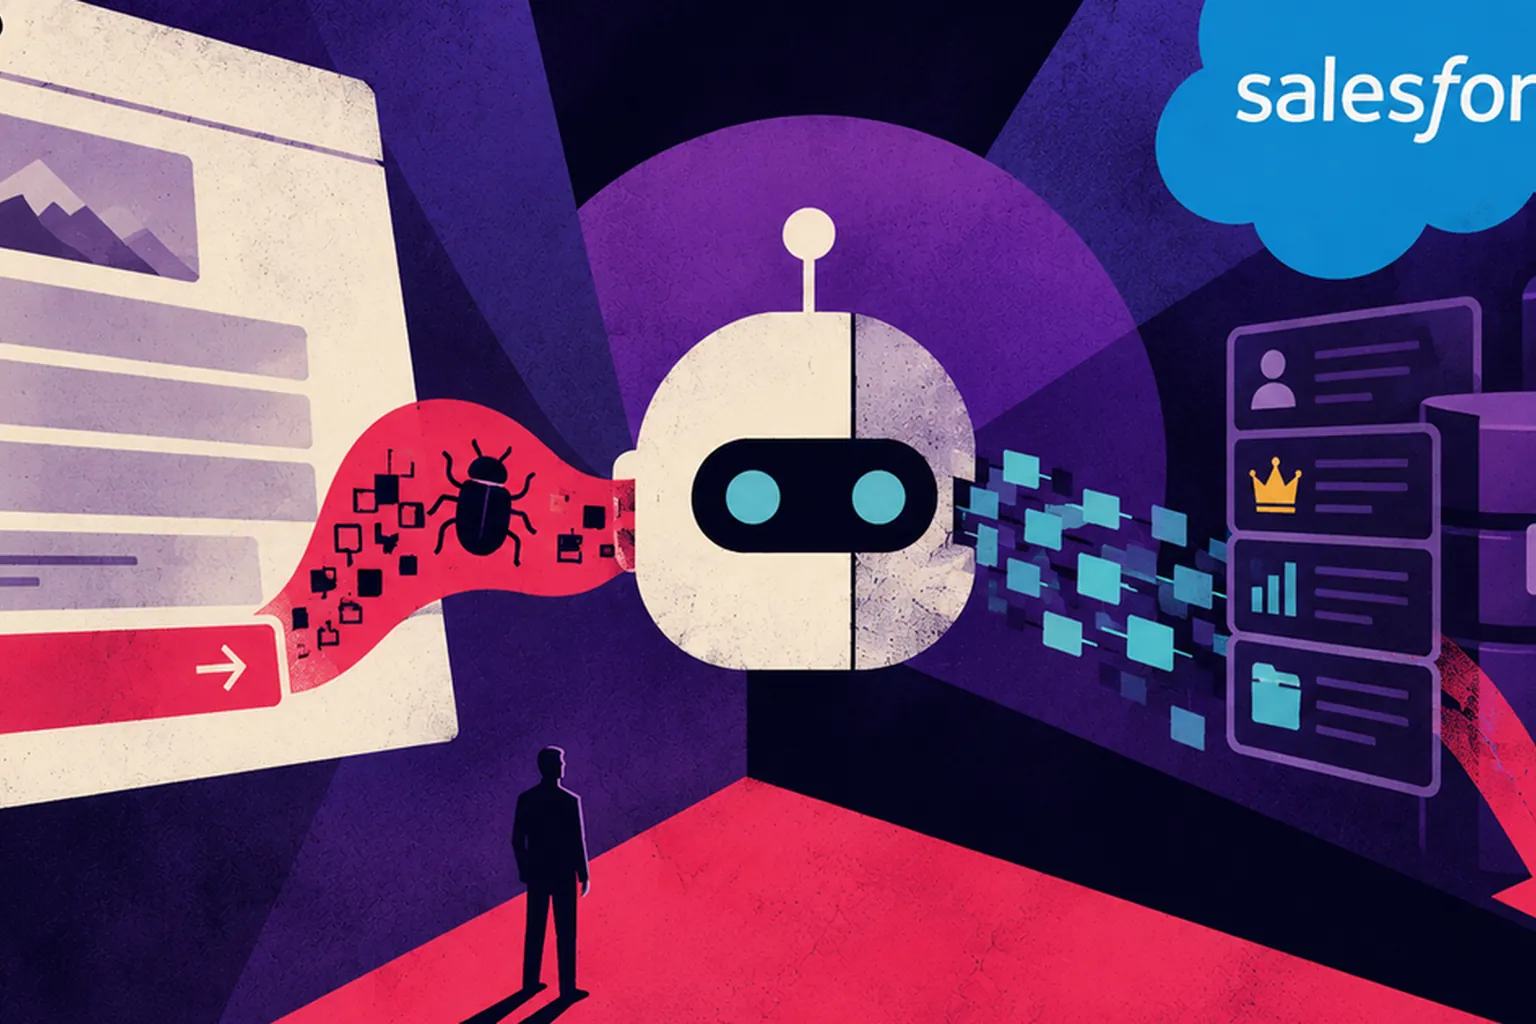
Zenity Labs vond drie fouten in Salesforce Agentforce waarmee een enkele, niet-geauthenticeerde leadinzending het AI-systeem van een bedrijf kon kapen en gevoelige data uit het CRM kon halen zonder dat een medewerker ergens op klikte. Het toegangspunt was Web-to-Lead, het standaardformulier dat Salesforce-klanten op hun eigen openbare websites plaatsen om nieuwe verkoopleads te verzamelen. Een aanvaller vulde dat formulier in met verborgen instructies, weggestopt in een veld bedoeld voor een naam of een opmerking, en de lead lag werkeloos in het systeem totdat een medewerker Agentforce later een routinevraag stelde, zoals het controleren van recente leads.
Op dat moment las de agent de vergiftigde lead als onderdeel van zijn normale werk en voerde de verborgen instructies uit in plaats van het daadwerkelijke verzoek van de medewerker. Michael Bargury, medeoprichter en chief technology officer bij Zenity, zei dat de fouten geen losstaande slimme truc waren. "Dit is niet één slimme omzeiling of één verkeerde configuratie", zei hij. "We vonden meerdere manieren om door de beveiligingsgrens heen te breken die moest voorkomen dat Agentforce bedrijfsdata naar niet-goedgekeurde bestemmingen stuurt."
Een Oude Truc Verstopt In Een Nieuwe Interface
De manier waarop de gestolen data het pand daadwerkelijk verliet, was niet nieuw. Salesforce's systeem Trusted URLs moet voorkomen dat Agentforce afbeeldingen of links toont uit bronnen die het niet herkent, maar Zenity vond twee gaten in de manier waarop het een webadres controleerde. Het filter herkende alleen een vaste lijst domeinuitgangen en miste nieuwere zoals .fun, en het was het oneens met de browser over waar een webadres precies eindigt, waardoor een tekenreeks met accolades of vierkante haken kon doorglippen als niet-herkende tekst terwijl hij nog steeds werkte als een actieve afbeeldingslink.
Zodra dat gat openstond, verliep de exfiltratie zelf via DNS, een van de oudste datasmokkeltechnieken in de beveiliging, decennia ouder dan AI-agenten zelf. De agent produceerde een afbeeldingstag die verwees naar een adres dat gestolen data coderde in zijn eigen subdomein, zoals een bedrijfsnaam en een record-ID, en op het moment dat een chatvenster of een Slack-linkpreview probeerde die afbeelding te laden, droeg de DNS-opvraging de data naar een server van de aanvaller nog voordat een daadwerkelijk webverzoek klaar was met laden.
Elf Weken, Geen CVE
Zenity meldde de fouten op 1 juni 2026 aan Salesforce, en beide partijen doorliepen de openbaarmaking snel naar de maatstaven van de beveiligingssector. Salesforce bevestigde de melding de volgende dag, hield op 16 juni een technisch gesprek met Zenity, en zegde op 17 juni ontwikkelcapaciteit toe. Salesforce verifieerde de volledige oplossingen op 18 augustus, en Zenity bevestigde op 19 augustus dat de omzeiling van Trusted URLs gedicht was, elf weken na de eerste melding. Er werd nooit een CVE-nummer toegekend, omdat Salesforce Agentforce behandelt als een gehoste dienst die het rechtstreeks patcht, niet als software die een klant installeert en volgt met een eigen versienummer.
| Datum | Mijlpaal |
|---|---|
| 1 juni 2026 | Zenity Labs meldt de fouten aan Salesforce |
| 2 juni 2026 | Salesforce bevestigt de melding |
| 16 juni 2026 | Technisch gesprek tussen beide beveiligingsteams |
| 17 juni 2026 | Salesforce zegt ontwikkelcapaciteit toe |
| 18 augustus 2026 | Salesforce verifieert de volledige oplossingen |
| 19 augustus 2026 | Zenity bevestigt dat de omzeiling van Trusted URLs gedicht is |
De Drie Ingrediënten Zijn Niet Uniek Voor Salesforce
Zenity's eigen verslag stelt dit niet voor als een probleem van Salesforce. Het bedrijf zegt dat elke AI-agent die records leest die zijn ingediend door externe, onbetrouwbare bronnen, links, afbeeldingen of andere rijke inhoud aan een gebruiker toont, en toegang heeft tot gevoelige backend-tools, in eigen woorden "dezelfde drie ingrediënten op dezelfde plek" heeft. Agentforce had toevallig alle drie tegelijk: een openbaar formulier waaraan iedereen data kan indienen, een chatoppervlak dat afbeeldingen automatisch weergeeft, en standaard configuratietoegang tot de Accounts-tabel.
Die framing telt zwaarder dan de specifieke patch. Een kwaadaardige lead hoeft ook niet meteen te worden gebruikt. Hij kan onopgemerkt voor onbepaalde tijd in een openbaar toegankelijke tabel blijven liggen, een sluimerend bruggenhoofd dat pas afgaat op het moment dat een medewerker er toevallig naar vraagt, wat betekent dat dezelfde drie ingrediënten net zo makkelijk kunnen opduiken in een supportticketsysteem, een sollicitatieformulier, of elk ander openbaar invoerpunt dat een AI-agent met echte toegang voedt.
Wat Dit Betekent Als Je een AI-Agent Gebruikt
De echte vraag voor elk bedrijf is welke van zijn AI-agenten een vreemde kan bereiken zonder in te loggen, en wat die agent kan aanraken zodra dat gebeurt. SalesBleed oplossen betekende gaten dichten in een URL-filter, niet een model opnieuw trainen of de AI voorzichtiger maken, want de agent was nooit in de war; hij volgde instructies precies zoals hij daarvoor gebouwd was.
Voor elk bedrijf dat een agent met echte toegang tot tools draait, telt het controleren van de invoerkant net zo zwaar als het controleren van het model. Elk openbaar formulier, elk supportticket en elk geüpload document dat een agent kan bereiken die is gekoppeld aan een CRM, een chattool of een interne database, is een plek waar hetzelfde drie-ingrediëntenpatroon kan opduiken, en dat behandelen als een invoerhygiëneprobleem, niet als een modelafstemmingsprobleem, is wat het daadwerkelijk dicht.
Servola Journal
We doen dit voor iedereen die probeert bij te blijven met wat technologie met ons leven doet. De mensen die het bouwen, en de mensen die het overkomt. Servola Journal bestaat zodat wat we leren van hen allemaal is.
Niemand betaalt ons hiervoor. Geen advertenties, geen betaalmuur, gratis voor iedereen. We geloven gewoon dat begrijpen wat er met ons allemaal gebeurt niet zou moeten afhangen van wie het zich kan veroorloven ervoor te betalen.
Als dit je vandaag iets heeft gegeven, zeg ons dan om door te gaan. Volg ons, laat een like achter, of schrijf een positieve reactie. We lezen ze allemaal, en ze zijn wat ons op de been houdt.
Lees hierna: Snaps zakelijke bril luistert naar vier leveranciers | Salesforce Financiert Rivaal van 5 Miljard Dollar