Ein Formular, Das Jeder Ausfüllen Kann
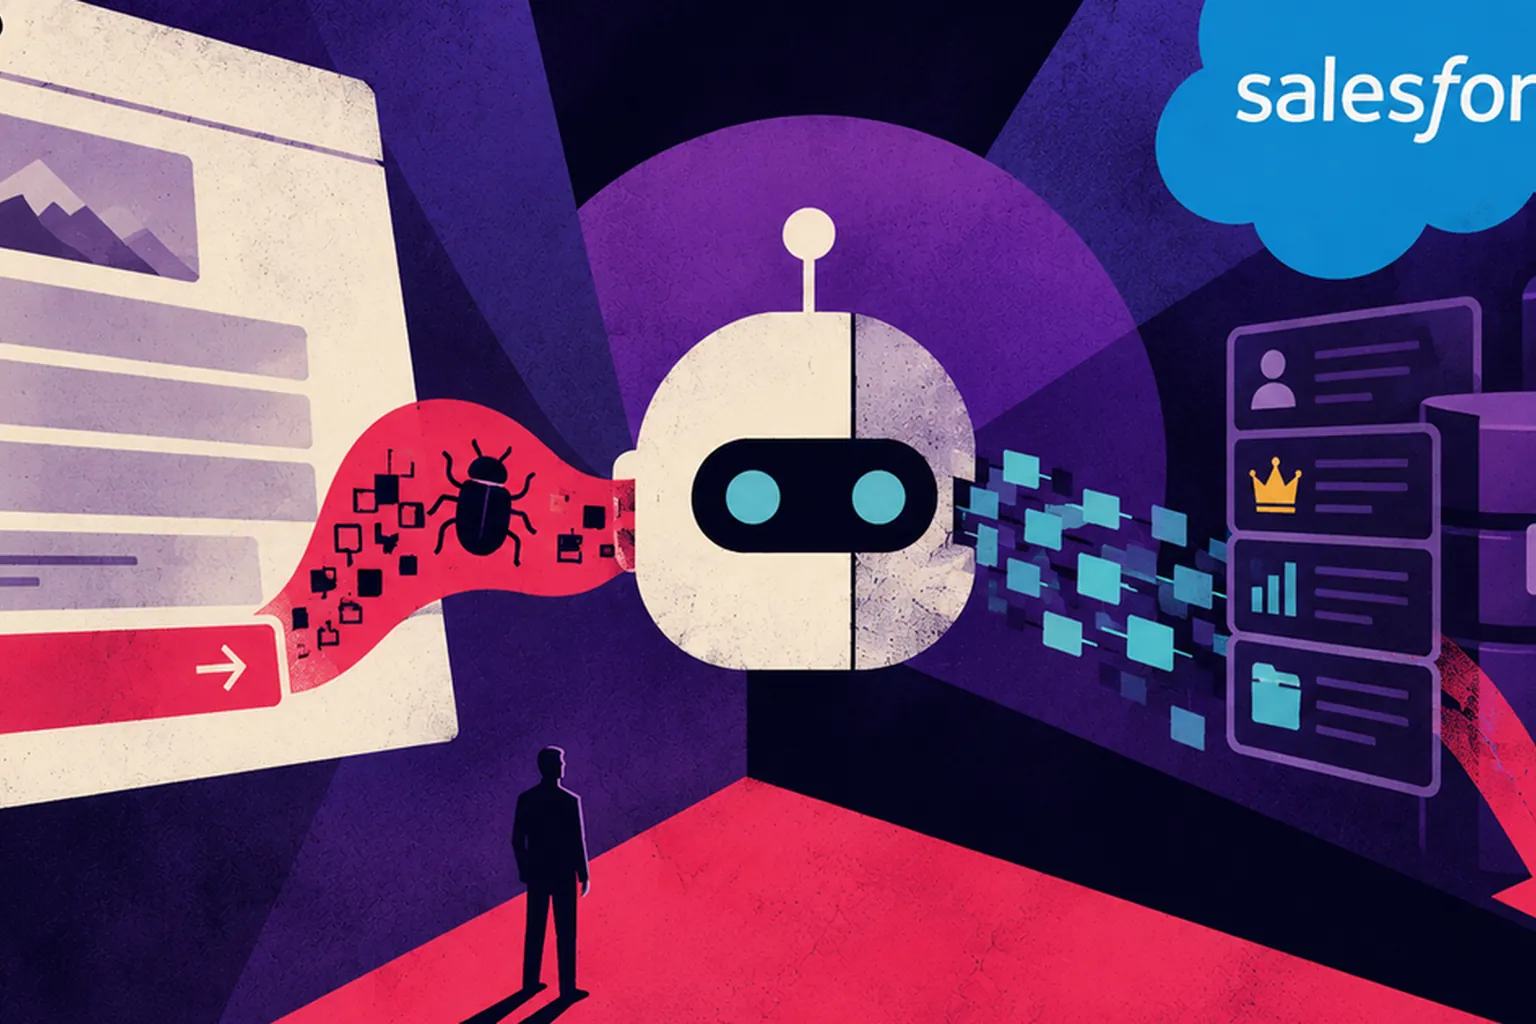
Zenity Labs fand drei Schwachstellen in Salesforce Agentforce, durch die eine einzige, nicht authentifizierte Lead-Übermittlung den KI-Agenten eines Unternehmens kapern und sensible Daten aus dem CRM ziehen konnte, ohne dass ein Mitarbeiter irgendetwas anklickte. Einstiegspunkt war Web-to-Lead, das Standardformular, das Salesforce-Kunden auf ihren eigenen öffentlichen Webseiten einbetten, um neue Vertriebs-Leads zu erfassen. Ein Angreifer füllte dieses Formular mit versteckten Anweisungen aus, eingebettet in ein Feld für Name oder Kommentar, und der Lead lag untätig im System, bis ein Mitarbeiter Agentforce später eine Routinefrage stellte, etwa nach den neuesten Leads.
In diesem Moment las der Agent den vergifteten Lead als Teil seiner normalen Arbeit und führte die versteckten Anweisungen aus, statt der tatsächlichen Anfrage des Mitarbeiters. Michael Bargury, Mitgründer und Chief Technology Officer bei Zenity, sagte, die Schwachstellen seien kein einzelner cleverer Kniff gewesen. "Das ist nicht ein cleverer Bypass oder eine einzelne Fehlkonfiguration", sagte er. "Wir fanden mehrere Wege, die Sicherheitsgrenze zu durchbrechen, die verhindern soll, dass Agentforce Unternehmensdaten an nicht genehmigte Ziele sendet."
Ein Alter Trick In Einer Neuen Oberfläche
Wie die gestohlenen Daten das Haus tatsächlich verließen, war nicht neu. Salesforces System Trusted URLs soll verhindern, dass Agentforce Bilder oder Links aus nicht erkannten Quellen anzeigt, doch Zenity fand zwei Lücken darin, wie es eine Webadresse prüfte. Der Filter erkannte nur eine feste Liste von Domainendungen und übersah neuere wie .fun, und er war sich mit dem Browser uneinig darüber, wo eine Webadresse tatsächlich endet, sodass eine Zeichenkette mit geschweiften oder eckigen Klammern als nicht erkannter Text durchrutschen konnte, während sie als funktionierender Bildlink weiterlief.
War diese Lücke einmal offen, lief die Exfiltration selbst über DNS, eine der ältesten Datenschmuggeltechniken der Sicherheitsbranche, jahrzehnte älter als KI-Agenten. Der Agent gab ein Bild-Tag aus, das auf eine Adresse zeigte, die gestohlene Daten in ihrer eigenen Subdomain kodierte, etwa einen Firmennamen und eine Datensatz-ID, und sobald ein Chatfenster oder eine Slack-Linkvorschau versuchte, dieses Bild zu laden, trug die DNS-Abfrage die Daten zu einem Server des Angreifers, noch bevor eine tatsächliche Webanfrage überhaupt fertig geladen war.
Elf Wochen, Keine CVE
Zenity meldete die Schwachstellen am 1. Juni 2026 an Salesforce, und beide Seiten durchliefen die Offenlegung nach Maßstäben der Sicherheitsbranche zügig. Salesforce bestätigte die Meldung am nächsten Tag, hielt am 16. Juni ein technisches Gespräch mit Zenity ab und sagte am 17. Juni Entwicklungsressourcen zu. Salesforce bestätigte die vollständigen Korrekturen am 18. August, und Zenity bestätigte am 19. August, dass die Trusted-URLs-Lücke geschlossen war, elf Wochen nach der ersten Meldung. Eine CVE-Kennung wurde nie vergeben, weil Salesforce Agentforce als gehosteten Dienst behandelt, den es direkt patcht, statt als Software, die ein Kunde installiert und mit einer eigenen Versionsnummer verfolgt.
| Datum | Meilenstein |
|---|---|
| 1. Juni 2026 | Zenity Labs meldet die Schwachstellen an Salesforce |
| 2. Juni 2026 | Salesforce bestätigt die Meldung |
| 16. Juni 2026 | Technisches Gespräch zwischen beiden Sicherheitsteams |
| 17. Juni 2026 | Salesforce sagt Entwicklungsressourcen zu |
| 18. August 2026 | Salesforce bestätigt die vollständigen Korrekturen |
| 19. August 2026 | Zenity bestätigt, dass die Trusted-URLs-Lücke geschlossen ist |
Die Drei Zutaten Sind Nicht Nur Bei Salesforce Zu Finden
Zenitys eigener Bericht stellt dies nicht als Salesforce-Problem dar. Die Firma sagt, jeder KI-Agent, der von externen, nicht vertrauenswürdigen Quellen übermittelte Datensätze liest, Links, Bilder oder andere reichhaltige Inhalte an einen Nutzer zurückgibt und Zugriff auf sensible Backend-Werkzeuge hat, besitze, in ihren eigenen Worten, "dieselben drei Zutaten am selben Ort." Agentforce hatte zufällig alle drei gleichzeitig: ein öffentliches Formular, das jeder ausfüllen kann, eine Chat-Oberfläche, die Bilder automatisch darstellt, und in der Standardkonfiguration Zugriff auf die Accounts-Tabelle.
Diese Einordnung zählt mehr als der konkrete Patch. Ein bösartiger Lead muss auch nicht sofort genutzt werden. Er kann unbemerkt dauerhaft in einer öffentlich zugänglichen Tabelle liegen, ein stiller Brückenkopf, der erst in dem Moment aktiv wird, in dem ein Mitarbeiter zufällig danach fragt, was bedeutet, dass dieselben drei Zutaten genauso gut in einem Support-Ticket-System, einem Bewerbungsformular oder jedem anderen öffentlichen Eingabepunkt auftauchen könnten, der einen KI-Agenten mit echtem Zugriff speist.
Was Das Bedeutet, Wenn Sie Einen KI-Agenten Betreiben
Die eigentliche Frage für jedes Unternehmen ist, welche seiner KI-Agenten ein Fremder ohne Anmeldung erreichen kann, und was dieser Agent berühren kann, sobald er es tut. SalesBleed zu beheben bedeutete, Lücken in einem URL-Filter zu schließen, nicht ein Modell neu zu trainieren oder die KI vorsichtiger zu machen, denn der Agent war nie verwirrt; er befolgte Anweisungen genau so, wie er es sollte.
Für jedes Unternehmen, das einen Agenten mit echtem Werkzeugzugriff betreibt, zählt die Prüfung der Eingangsseite genauso viel wie die Prüfung des Modells. Jedes öffentliche Formular, jedes Support-Ticket und jedes hochgeladene Dokument, das einen mit CRM, Chat-Tool oder interner Datenbank verbundenen Agenten erreichen kann, ist eine Stelle, an der dasselbe Drei-Zutaten-Muster auftauchen kann, und dies als Problem der Eingabebereinigung zu behandeln, nicht als eines der Modellausrichtung, ist es, was es tatsächlich schließt.
Servola Journal
Wir machen das für alle, die versuchen mit dem Schritt zu halten, was die Technologie mit unserem Leben macht. Für die Menschen, die sie bauen, und für die Menschen, denen sie widerfährt. Das Servola Journal existiert, damit das, was wir lernen, allen von ihnen gehört.
Niemand bezahlt uns dafür. Keine Werbung, keine Bezahlschranke, kostenlos für alle. Wir glauben einfach, dass das Verstehen dessen, was mit uns allen geschieht, nicht davon abhängen sollte, wer es sich leisten kann, dafür zu bezahlen.
Wenn es Ihnen heute etwas gegeben hat, sagen Sie uns, dass wir weitermachen sollen. Folgen Sie uns, hinterlassen Sie ein Like, oder schreiben Sie einen positiven Kommentar. Wir lesen jeden einzelnen, und sie sind es, was uns weitermachen lässt.
Weiterlesen: Snaps Business-Brille hört auf vier Anbieter | Salesforce Steckt Geld in 5-Milliarden-Dollar-Rivalen