Formularz, Który Może Wypełnić Każdy
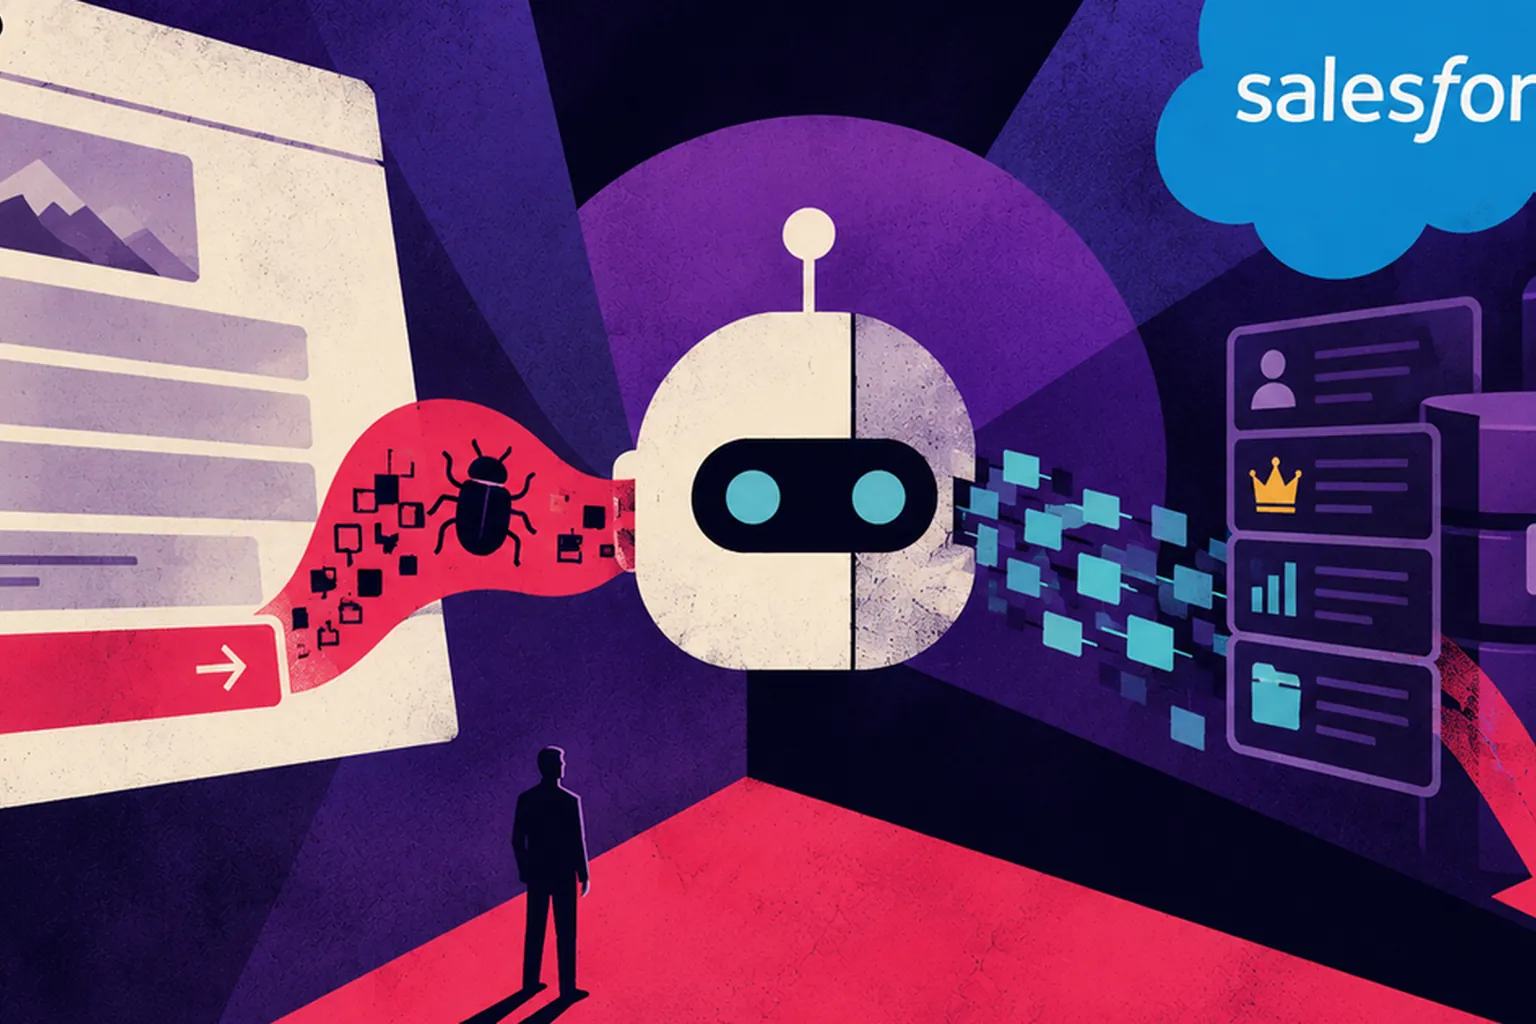
Zenity Labs znalazło trzy luki w Salesforce Agentforce, które pozwalały jednemu, niezautoryzowanemu zgłoszeniu leada przejąć agenta AI firmy i wyciągnąć wrażliwe dane z jej CRM bez klikania czegokolwiek przez pracownika. Punktem wejścia był Web-to-Lead, standardowy formularz, który klienci Salesforce osadzają na swoich własnych publicznych stronach, aby zbierać nowe leady sprzedażowe. Napastnik wypełniał ten formularz ukrytymi instrukcjami schowanymi w polu przeznaczonym na imię lub komentarz, a lead leżał bezczynnie w systemie, dopóki pracownik nie zadał później Agentforce rutynowego pytania, na przykład o sprawdzenie ostatnich leadów.
W tym momencie agent odczytywał zatruty lead jako część swojej normalnej pracy i wykonywał ukryte instrukcje zamiast rzeczywistego żądania pracownika. Michael Bargury, współzałożyciel i dyrektor techniczny w Zenity, powiedział, że luki nie były jednym sprytnym trikiem. "To nie jest jeden sprytny sposób obejścia ani pojedynczy błąd konfiguracji", powiedział. "Znaleźliśmy wiele sposobów na przełamanie granicy bezpieczeństwa zaprojektowanej, by powstrzymać Agentforce przed wysyłaniem danych firmowych do niezatwierdzonych miejsc docelowych."
Stary Trik Ukryty w Nowym Interfejsie
Sposób, w jaki skradzione dane faktycznie opuściły system, nie był nowy. System Trusted URLs firmy Salesforce ma powstrzymywać Agentforce przed pokazywaniem obrazów lub linków z nierozpoznanych źródeł, ale Zenity znalazło dwie luki w sposobie sprawdzania adresu internetowego. Filtr rozpoznawał tylko stałą listę końcówek domen i pomijał nowsze, takie jak .fun, a jego rozumienie tego, gdzie faktycznie kończy się adres internetowy, różniło się od przeglądarki, więc ciąg znaków z nawiasami klamrowymi lub kwadratowymi mógł prześlizgnąć się jako nierozpoznany tekst, wciąż działając jako aktywny link do obrazu.
Gdy ta luka była już otwarta, sama eksfiltracja przebiegała przez DNS, jedną z najstarszych technik przemytu danych w bezpieczeństwie, o dziesięciolecia starszą niż agenci AI. Agent generował znacznik obrazu wskazujący na adres, który kodował skradzione dane w swojej własnej subdomenie, na przykład nazwę firmy i identyfikator rekordu, a w momencie, gdy okno czatu lub podgląd linku na Slacku próbowały wczytać ten obraz, zapytanie DNS przenosiło dane na serwer kontrolowany przez napastnika, zanim jakiekolwiek rzeczywiste żądanie internetowe w ogóle skończyło się ładować.
Jedenaście Tygodni, Żadnego CVE
Zenity zgłosiło luki Salesforce 1 czerwca 2026 roku, a obie strony przeprowadziły ujawnienie szybko jak na standardy branży bezpieczeństwa. Salesforce potwierdził zgłoszenie następnego dnia, przeprowadził rozmowę techniczną z Zenity 16 czerwca i zobowiązał się do przydzielenia zasobów inżynieryjnych 17 czerwca. Salesforce potwierdził pełne poprawki 18 sierpnia, a Zenity potwierdziło, że obejście Trusted URLs zostało zamknięte 19 sierpnia, jedenaście tygodni po pierwszym zgłoszeniu. Nigdy nie przydzielono identyfikatora CVE, ponieważ Salesforce traktuje Agentforce jako hostowaną usługę, którą łata bezpośrednio, a nie jako oprogramowanie, które klient instaluje i śledzi własnym numerem wersji.
| Data | Kamień milowy |
|---|---|
| 1 czerwca 2026 | Zenity Labs zgłasza luki Salesforce |
| 2 czerwca 2026 | Salesforce potwierdza zgłoszenie |
| 16 czerwca 2026 | Rozmowa techniczna między dwoma zespołami bezpieczeństwa |
| 17 czerwca 2026 | Salesforce zobowiązuje się do przydzielenia zasobów inżynieryjnych |
| 18 sierpnia 2026 | Salesforce potwierdza pełne poprawki |
| 19 sierpnia 2026 | Zenity potwierdza, że obejście Trusted URLs jest zamknięte |
Te Trzy Składniki Nie Są Unikalne Dla Salesforce
Własny opis Zenity nie przedstawia tego jako problemu Salesforce. Firma twierdzi, że każdy agent AI, który odczytuje rekordy przesłane przez zewnętrzne, niezaufane źródła, wyświetla linki, obrazy lub inną bogatą treść z powrotem użytkownikowi, i ma dostęp do wrażliwych narzędzi backendowych, ma, jak to ujęto, "te same trzy składniki zebrane w tym samym miejscu." Agentforce miał akurat wszystkie trzy naraz: publiczny formularz, do którego każdy może coś przesłać, interfejs czatu, który automatycznie wyświetla obrazy, oraz standardowy dostęp konfiguracyjny do tabeli Accounts.
To ujęcie liczy się bardziej niż konkretna łatka. Złośliwy lead nie musi też zostać wykorzystany od razu. Może leżeć niezauważony w publicznie dostępnej tabeli bezterminowo, uśpiony przyczółek, który uruchamia się dopiero w chwili, gdy pracownik przypadkiem o niego zapyta, co oznacza, że te same trzy składniki mogłyby równie łatwo pojawić się w systemie zgłoszeń wsparcia, formularzu aplikacji o pracę, lub jakimkolwiek innym publicznym punkcie wejścia zasilającym agenta AI z rzeczywistym dostępem.
Co To Oznacza, Jeśli Prowadzisz Agenta AI
Prawdziwym pytaniem dla każdej firmy jest, którego z jej agentów AI może dosięgnąć obcy bez logowania, i co ten agent może dotknąć, gdy to zrobi. Naprawa SalesBleed polegała na zamknięciu luk w filtrze URL, a nie na ponownym trenowaniu modelu czy uczynieniu AI ostrożniejszym, ponieważ agent nigdy nie był zdezorientowany; wykonywał instrukcje dokładnie tak, jak został do tego zbudowany.
Dla każdej firmy prowadzącej agenta z rzeczywistym dostępem do narzędzi, sprawdzenie strony wejściowej liczy się tak samo jak sprawdzenie modelu. Każdy publiczny formularz, zgłoszenie wsparcia i przesłany dokument, który może dosięgnąć agenta połączonego z CRM, narzędziem czatu lub wewnętrzną bazą danych, jest miejscem, w którym może pojawić się ten sam wzorzec trzech składników, a traktowanie tego jako problemu oczyszczania danych wejściowych, a nie dopasowania modelu, jest tym, co naprawdę to zamyka.
Servola Journal
Robimy to dla wszystkich, którzy starają się nadążyć za tym, co technologia robi z naszym życiem. Dla ludzi, którzy ją budują, i dla ludzi, którym się to przydarza. Servola Journal istnieje, aby to, czego się uczymy, należało do nich wszystkich.
Nikt nam za to nie płaci. Żadnych reklam, żadnego muru płatności, za darmo dla wszystkich. Po prostu wierzymy, że zrozumienie tego, co dzieje się z nami wszystkimi, nie powinno zależeć od tego, kogo stać na zapłacenie za to.
Jeśli to dało ci dziś coś, powiedz nam, żebyśmy kontynuowali. Obserwuj nas, zostaw polubienie, albo napisz pozytywny komentarz. Czytamy każdy jeden, i to oni sprawiają, że działamy dalej.
Czytaj dalej: Firmowe okulary Snapa słuchają czterech dostawców | Salesforce Finansuje Rywala Wartego 5 Miliardów