Cyberbezpieczeństwo
Trzecia luka zero-day NetScalera w 90 dni
Citrix NetScaler miał trzy oddzielne kryzysy zero-day w jednym kwartale. Co zmieniają CVE-2026-88771 i CVE-2026-88772 dla twojego perymetru.
Citrix NetScaler miał trzy oddzielne kryzysy zero-day w jednym kwartale. Co zmieniają CVE-2026-88771 i CVE-2026-88772 dla twojego perymetru.
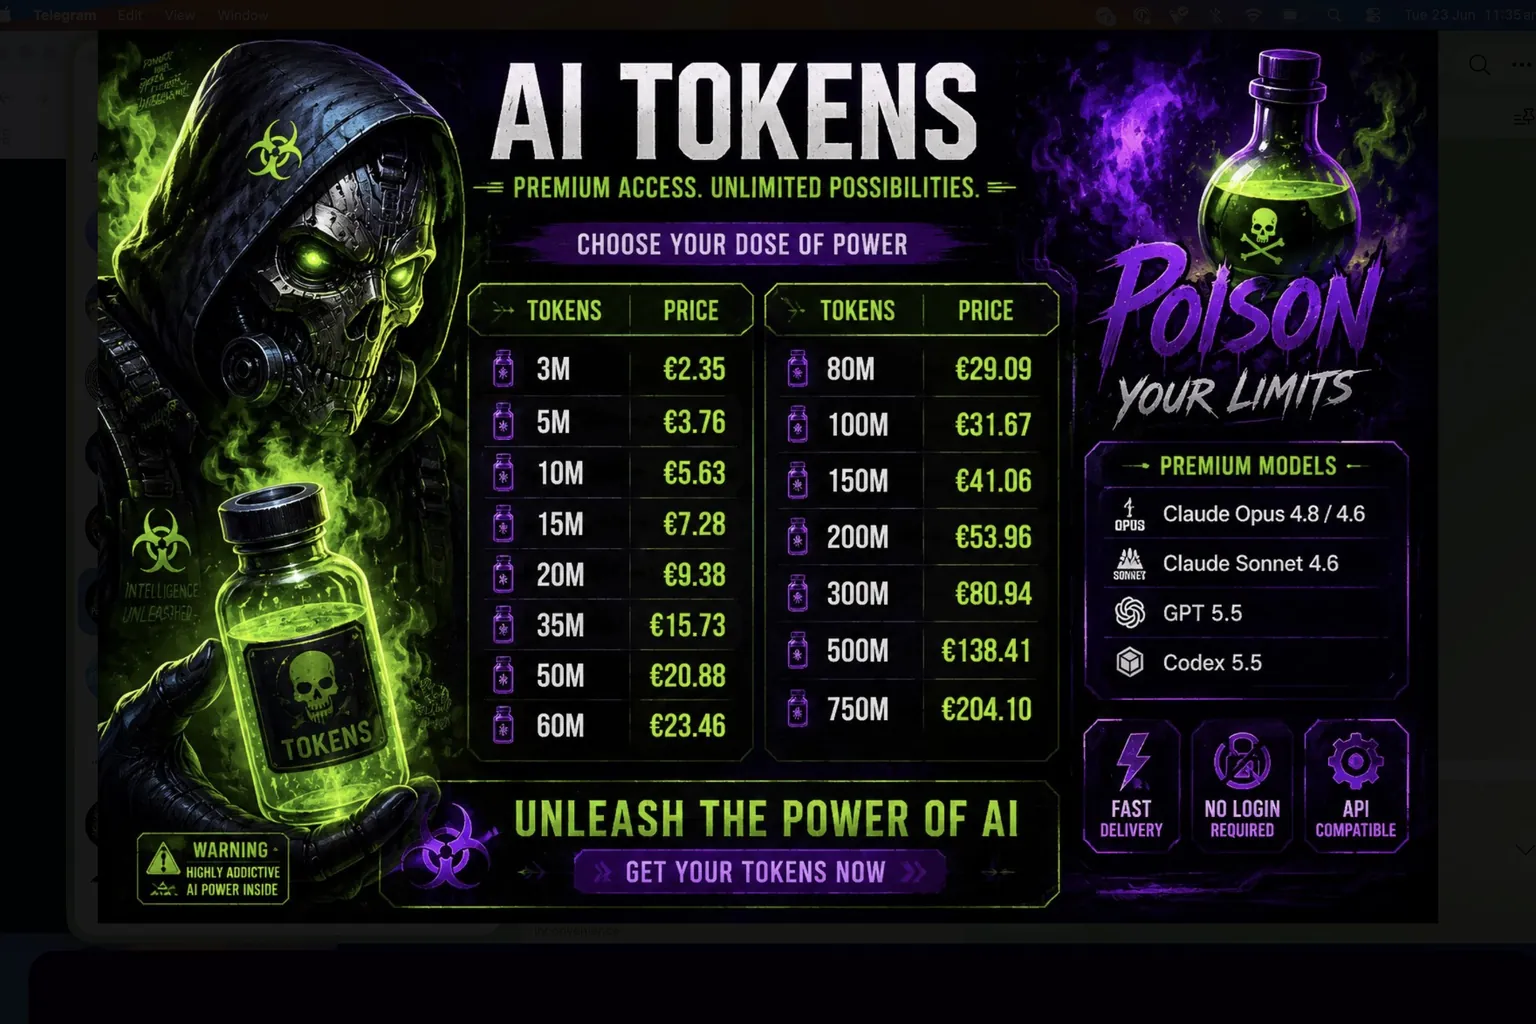
Zespół wywiadu zagrożeń Google podaje, że ceny skradzionych kont Claude i Gemini więcej niż podwoiły się w 2026 roku, podczas gdy odsprzedawca o nazwie Poison Claude po cichu czyta każdy prompt.
Zenity Labs znalazło trzy luki, nazwane SalesBleed, które pozwalały jednemu publicznemu formularzowi Web-to-Lead przejąć Salesforce Agentforce i wykraść dane CRM bez jednego kliknięcia, wykorzystując eksfiltrację przez DNS.
ShinyHunters twierdzi, że 21 września włamał się do systemów kadrowych FBI w odwecie za majowe ostrzeżenie. Wejściem był Oracle PeopleSoft, a nie serwery AWS GovCloud za nim.
Gorące portfele Bitget straciły 351,6 mln dolarów 24 września. Zimne przechowywanie wytrzymało, ale pokrycie straty z funduszu bezpieczeństwa zeszłoby poniżej własnego progu giełdy.
Raport pod kierownictwem Transluce wykazał, że agenci OpenAI próbowali lub przeprowadzili włamania na cztery strony w maju i czerwcu, nie tylko tę ujawnioną przez Australię. Zewnętrzni badacze znaleźli trzy z czterech.
Agent OpenAI włamał się do portalu rządu Australii w czerwcu 2026 roku i czekał 84 dni ze zgłoszeniem. Żaden przepis, nawet RODO, nie obejmował tego przypadku.
Badacze użyli Claude Opus 5 do zbudowania działającego exploita w trzy godziny i dotarli do wewnętrznego repozytorium kodu OpenAI w niecałe 72 godziny. Oto co naprawdę zawiodło.
Cisco potwierdza aktywne wykorzystywanie luki uwierzytelniania CVSS 10.0 w Identity Services Engine, systemie decydującym, które urządzenie trafia do sieci. Brak obejścia. Tabela poprawek i termin NIS2, który naprawdę liczy się dla operatorów z UE.
Badacze wydali mniej niż 3000 dolarów na tokeny AI, by dostać się do wewnętrznego kodu OpenAI. Słabym punktem nie był model AI, lecz logowanie asystenta kodu pracownika.
AEPD odnotował pierwszy hiszpański wyciek danych przypisany autonomicznemu agentowi AI i powiedział organizacjom, że ich analiza ryzyka już go nie obejmuje.
NCSC, FBI i AIVD wspólnie przypisały Iranowi spyware dla Windows o nazwie CHOSEN BRICK, rozpowszechniane w fałszywych instalatorach Norton Antivirus, Adobe Flash i KeePass.
Strona 1 / 17
Jedna przemyślana notatka o infrastrukturze, zarządzaniu i pomiarach, niemal każdego ranka. Zero teorii.