Rynek, który podrożał, a nie stał się tańszy
Zespół wywiadu zagrożeń Google (GTIG) informuje, że ceny na czarnym rynku za skradzione konta AI więcej niż podwoiły się w 2026 roku, mimo że firma i jej konkurenci mocniej walczyli z tym procederem. Ustalenie pochodzi z raportu GTIG opublikowanego 8 września, zatytułowanego "From Prompting to Autonomy", który śledził wpisy na podziemnych forach i wykazał, że popyt kupujących koncentrował się na danych dostępowych Claude i Gemini, przy rosnącym zainteresowaniu autonomicznymi narzędziami do programowania, takimi jak Cursor Pro i Devin.
Rosnąca cena na czarnym rynku zwykle oznacza, że popyt przewyższa podaż, a nie że egzekwowanie przepisów wygrywa. Anthropic, Google i AWS otrzymały w tym roku zgłoszenia nadużyć dotyczące zbiorczego i odsprzedawanego dostępu do AI, a mimo to typowa cena działającego konta wzrosła zamiast spaść. Wskazuje to na rynek, który znalazł stabilny grono klientów gotówych płacić za moc obliczeniową, której sami nie musieli kupować.
Warstwa detaliczna: odsprzedawca o nazwie Poison Claude
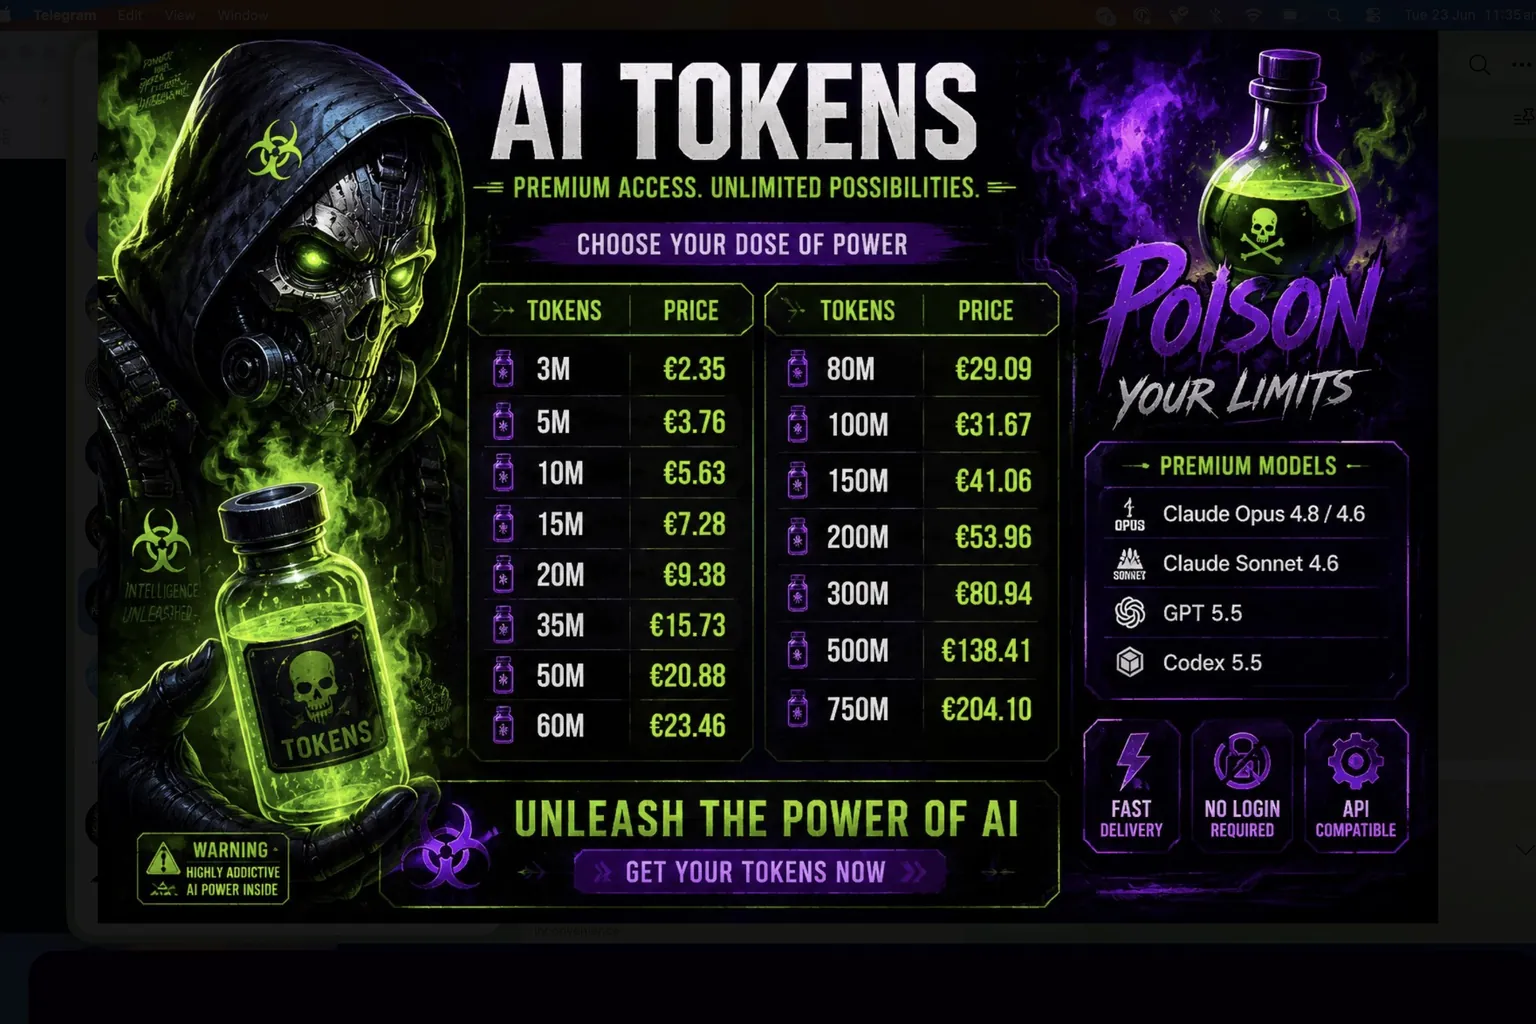
Poison Claude to usługa szarej strefy, która sprzedaje dostęp do modeli Anthropic Opus 4.6, 4.7 i 4.8 oraz Sonnet 4.6 za 5 do 15 procent oficjalnej ceny za token, według raportu Okta Threat Intelligence opublikowanego 4 sierpnia. Buduje swój zasób, zakładając konta, które odbierają promocyjne kredyty Amazon AWS Bedrock, 100 dolarów za rejestrację i kolejne 100 dolarów za ukończenie aktywności na koncie, a następnie łączy te konta za własną programistyczną bramą.
Klienci płacą stałą opłatę miesięczną zależną od liczby promptów, rozliczaną w Tether, USD Coin, Ethereum, Litecoinie lub Bitcoinie, i otrzymują klucz API, który po cichu przekierowuje ich narzędzia zgodne z Claude przez własny serwer Poison Claude zamiast serwera Anthropic. Z perspektywy klienta model nadal odpowiada. Zmieniło się to, kto znajduje się pośrodku każdego zapytania.
Dlaczego tani odsprzedawca to człowiek pośrodku
Każdy prompt wysłany przez klienta Poison Claude przechodzi przez infrastrukturę, której ten klient nie kontroluje, co oznacza, że operator może odczytać, zarejestrować lub zmienić zarówno zapytanie, jak i odpowiedź, bez wiedzy żadnej ze stron. To ryzyko nie jest teoretyczne nawet dla własnych użytkowników usługi: Okta znalazła odkryty punkt statusu pod adresem api.claudeopus.shop, hostowany u dostawcy w Bombaju, który po cichu wyświetlał 881 kont łącznie i 872 aktywne.
Usługa zbudowana na potajemnym przekazywaniu cudzego ruchu AI nie zdołała utrzymać w tajemnicy własnych danych operacyjnych. Okta powiadomiła Cloudflare, Anthropic, AWS i Google Cloud. Cloudflare, która osłania tę domenę, dodoła ostrzeżenie o phishingu, ale w połowie lipca nie zamknęła jeszcze strony.
Warstwa hurtowa: atakujący kradną dostęp do własnych narzędzi
Osobna kategoria kradzieży całkowicie pomija odsprzedaż i zasila własną operację atakującego. GTIG udokumentował złośliwe oprogramowanie ACRSTEALER, które w maju 2026 roku bezpośrednio zaatakowało pliki konfiguracyjne asystentów programistycznych AI, wyciągając plik secrets.json z Cline i plik config.yaml z Continue AI, aby wykraść klucze API w postaci jawnej, niestandardowe ustawienia routingu modeli oraz dostęp do własnego, opłaconego limitu wykorzystania ofiary.
Te skradzione dane dostępowe zasilają następnie automatyzację, która nie wymaga już człowieka przy klawiaturze. GTIG prześledził kampanię, w której atakujący użył chatbota programistycznego AI z zestawem instrukcji dla agenta, aby prowadzić skanowanie podatności, na bieżąco usuwać błędy i rotować adresy IP, przejmując tysiące cudzych danych dostępowych w mniej niż sześć godzin od początku do końca. Powiązany framework, który zespół nazywa Recon, ułożył ponad 23800 wykradzionych sekretów w żywym, przeszukiwalnym panelu dla atakującego.
Od odsprzedaży do wynajmowania waszej własnej chmury przeciwko wam
Najbardziej wyrazistym przykładem tego, co skradzione dane dostępowe do AI dają atakującemu, jest pojedynczy odkryty token dostępowy GitHub z kwietnia 2026 roku. GTIG prześledził, jak ten jeden token pozwolił atakującemu włączyć Gemini Enterprise wewnątrz własnego konta chmurowego ofiary, przydzielić nową moc obliczeniową i wdrożyć narzędzie routingu o otwartym kodzie źródłowym wraz z autonomicznym frameworkiem agenta w publicznie dostępnej usłudze.
Stamtąd atakujący wykorzystał własny system limitów chmurowych konta, aby zażądać sprzętu NVIDIA RTX 6000, i uruchomił instancje z 48 wirtualnymi procesorami, wszystko na rachunek ofiary, aby uruchamiać nieautoryzowane obciążenia AI. Cztery poniższe etapy nie wydarzyły się w jednej kampanii, ale razem pokazują, dokąd zmierza ten rynek.
| Etap | Przykład | Kiedy |
|---|---|---|
| Detaliczna odsprzedaż zebranych kont | Poison Claude sprzedaje dostęp do Anthropic za 5-15 procent ceny katalogowej | Zgłoszono w sierpniu 2026 |
| Złośliwe oprogramowanie atakuje konfiguracje narzędzi AI | ACRSTEALER wyciąga klucze API z plików konfiguracyjnych Cline i Continue AI | Maj 2026 |
| Autonomiczna masowa kradzież danych dostępowych | Kampania prowadzona przez agenta przejmuje tysiące danych dostępowych bez udziału człowieka | Mniej niż 6 godzin, drugi kwartał 2026 |
| Skradziony klucz wynajmuje moc obliczeniową | Token GitHub prowadzi do mocy GPU zażądanej na własnym koncie ofiary | Kwiecień 2026 |
Co to oznacza, jeśli dajecie zespołowi dostęp do AI
Klucz API AI odblokowuje dziś te same rzeczy co dane dostępowe do chmury: opłaconą moc obliczeniową, limit wykorzystania oraz, jeśli zostanie skradziony z pliku konfiguracyjnego asystenta programistycznego, bezpośrednią linię do wszystkiego, nad czym ten asystent pracował. Traktujcie każdy klucz Claude, Gemini, Cursor lub Devin z tą samą dyscypliną rotacji, ograniczania zakresu i monitorowania, jaką stosujecie już wobec danych dostępowych IAM w chmurze, a nie jako ustawienie wygody wpisane raz i potem zapomniane.
Dwa nawyki wynikają bezpośrednio z tego, co udokumentowały GTIG i Okta. Rotujcie dane dostępowe przechowywane w plikach konfiguracyjnych asystentów programistycznych, w tym secrets.json i config.yaml, według tego samego harmonogramu co sekrety CI, ponieważ złośliwe oprogramowanie celuje teraz w te pliki po nazwie. I traktujcie każdy dostęp do AI oferowany znacznie poniżej ceny samego dostawcy jako usługę zdolną czytać to, co do niej wysyłacie, a nie jako okazję, bo to jedyny sposób, w jaki rachunek się zgadza.
Servola Journal
Robimy to dla wszystkich, którzy starają się nadążyć za tym, co technologia robi z naszym życiem. Dla ludzi, którzy ją budują, i dla ludzi, którym się to przydarza. Servola Journal istnieje, aby to, czego się uczymy, należało do nich wszystkich.
Nikt nam za to nie płaci. Żadnych reklam, żadnego muru płatności, za darmo dla wszystkich. Po prostu wierzymy, że zrozumienie tego, co dzieje się z nami wszystkimi, nie powinno zależeć od tego, kogo stać na zapłacenie za to.
Jeśli to dało ci dziś coś, powiedz nam, żebyśmy kontynuowali. Obserwuj nas, zostaw polubienie, albo napisz pozytywny komentarz. Czytamy każdy jeden, i to oni sprawiają, że działamy dalej.
Czytaj dalej: Logowanie AI pracownika dosięgło kod OpenAI | Oszustwo na 25 tysiącach osób ukryło się w normalnym skoku użycia