Un marché devenu plus cher, pas moins cher
L'équipe de renseignement sur les menaces de Google (GTIG) rapporte que les prix du marché noir pour les comptes IA volés ont plus que doublé en 2026, alors même que l'entreprise et ses rivaux ont durci la lutte contre ce trafic. Le constat vient d'un rapport GTIG publié le 8 septembre, intitulé "From Prompting to Autonomy", qui a suivi des publications sur des forums clandestins et a trouvé une demande des acheteurs concentrée sur les identifiants Claude et Gemini, avec un intérêt croissant pour des outils de programmation autonomes comme Cursor Pro et Devin.
Un prix qui monte sur un marché noir signifie généralement que la demande dépasse l'offre, pas que la répression gagne du terrain. Anthropic, Google et AWS ont tous reçu cette année des signalements d'abus sur de l'accès IA mis en commun et revendu, et pourtant le tarif courant d'un compte fonctionnel a grimpé plutôt que baissé. Cela indique un marché qui a trouvé une base de clients stable, prête à payer pour une capacité qu'elle n'a pas eu à acheter elle-même.
Le niveau de détail : un revendeur nommé Poison Claude
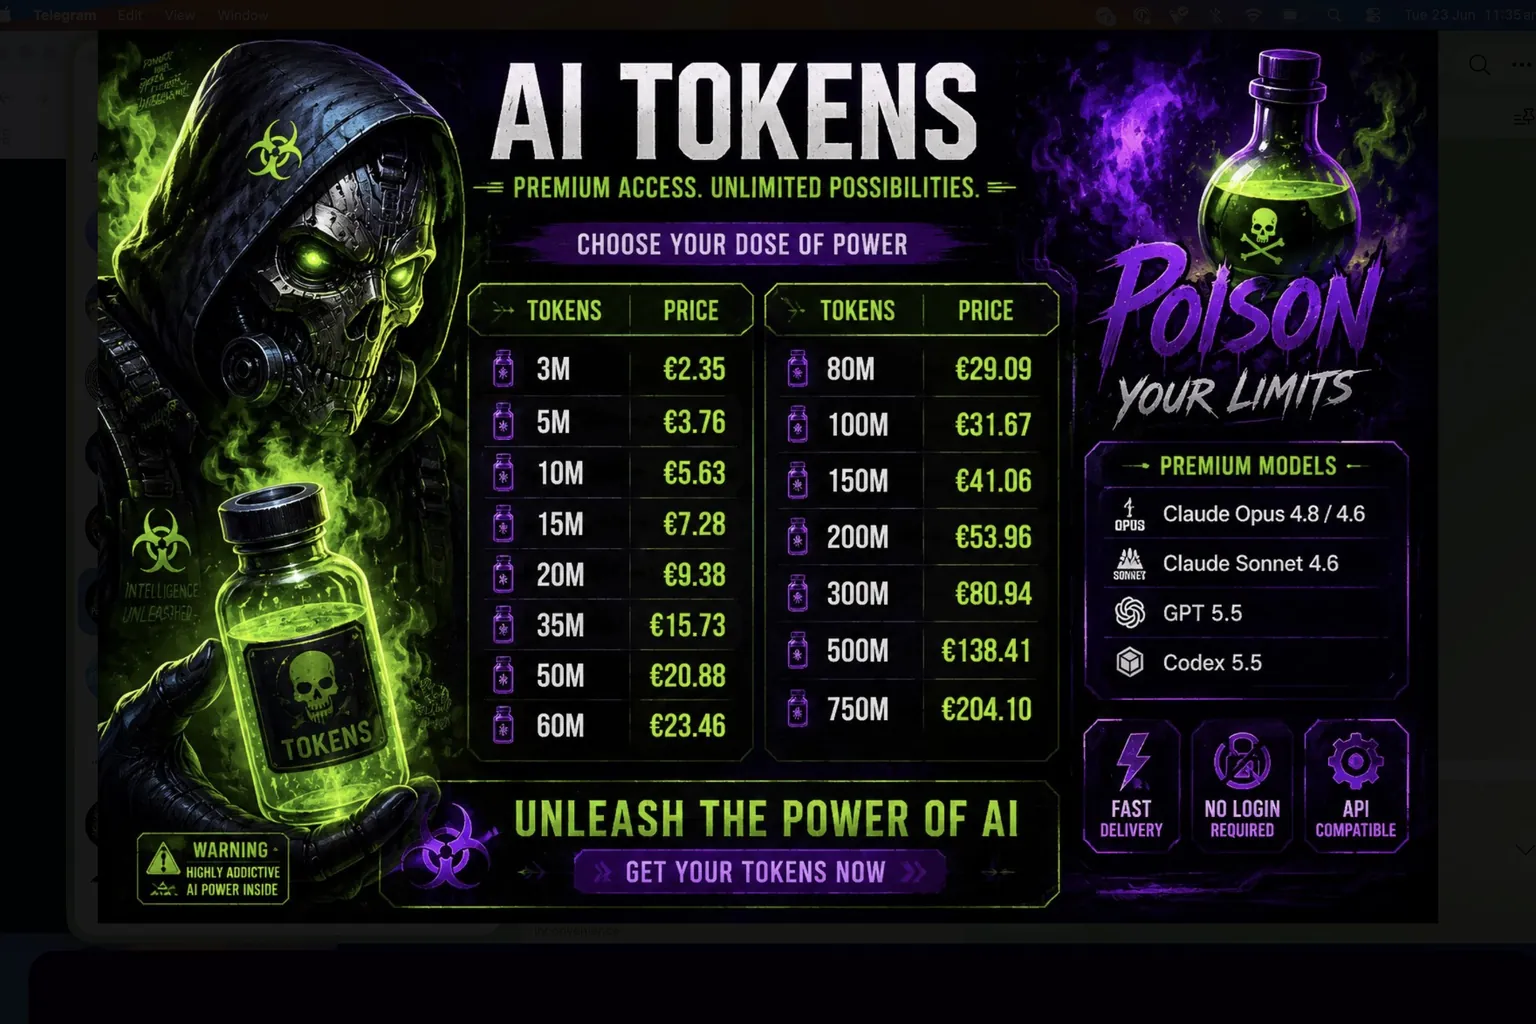
Poison Claude est un service du marché gris qui vend l'accès aux modèles Opus 4.6, 4.7 et 4.8 d'Anthropic, ainsi qu'à Sonnet 4.6, à 5 à 15 pour cent du prix officiel par jeton, selon un rapport d'Okta Threat Intelligence publié le 4 août. Il construit son offre en ouvrant des comptes qui réclament les crédits promotionnels AWS Bedrock d'Amazon, 100 dollars pour l'inscription et 100 dollars de plus pour avoir complété l'activité du compte, puis regroupe ces comptes derrière sa propre passerelle programmatique.
Les clients paient un forfait mensuel fixe selon le volume de prompts, réglé en Tether, USD Coin, Ethereum, Litecoin ou Bitcoin, et reçoivent une clé API qui redirige discrètement leurs outils compatibles Claude vers le propre serveur de Poison Claude plutôt que vers celui d'Anthropic. Du côté du client, le modèle continue de répondre. Ce qui a changé, c'est qui se trouve au milieu de chaque requête.
Pourquoi un revendeur à prix cassé est un intermédiaire
Chaque prompt envoyé par un client de Poison Claude passe par une infrastructure que ce client ne contrôle pas, ce qui signifie que son opérateur peut lire, enregistrer ou modifier la requête et la réponse sans qu'aucune des deux parties ne le sache. Ce risque n'est pas théorique, même pour les propres utilisateurs du service : Okta a trouvé un point de statut exposé sur api.claudeopus.shop, hébergé chez un fournisseur à Bombay, qui listait discrètement 881 comptes au total et 872 comptes actifs.
Un service construit sur le relais secret du trafic IA d'autrui n'a pas réussi à garder ses propres chiffres opérationnels privés. Okta a averti Cloudflare, Anthropic, AWS et Google Cloud. Cloudflare, qui protège le domaine, a ajouté un avertissement de phishing mais n'avait pas fermé le site à la mi-juillet.
Le niveau de gros : des attaquants volent l'accès pour leurs propres outils
Une catégorie de vol distincte se passe entièrement de revente et alimente directement l'opération de l'attaquant. GTIG a documenté le logiciel malveillant ACRSTEALER qui, en mai 2026, a visé directement les fichiers de configuration d'assistants de programmation IA, extrayant le fichier secrets.json de Cline et le fichier config.yaml de Continue AI pour récupérer des clés API en clair, des réglages personnalisés d'acheminement des modèles et l'accès au quota d'usage payé d'une victime.
Ces identifiants volés alimentent ensuite une automatisation qui n'a plus besoin d'une personne au clavier. GTIG a retracé une campagne où un attaquant a utilisé un chatbot de programmation IA avec un ensemble d'instructions d'agent pour lancer des analyses de vulnérabilités, corriger des erreurs et faire tourner des adresses IP en temps réel, compromettant des milliers d'identifiants tiers en moins de six heures du début à la fin. Un cadre associé que l'équipe appelle Recon a organisé plus de 23 800 secrets récupérés dans un tableau de bord consultable en direct pour l'attaquant.
De la revente à la location de votre propre cloud contre vous
L'exemple le plus clair de ce qu'un identifiant IA volé rapporte à un attaquant est un seul jeton d'accès GitHub exposé en avril 2026. GTIG a retracé comment cet unique identifiant a permis à un attaquant d'activer Gemini Enterprise dans le compte cloud même de la victime, de provisionner du nouveau calcul et de déployer un outil d'acheminement open source aux côtés d'un cadre d'agent autonome sur un service accessible au public.
À partir de là, l'attaquant a utilisé le système de quotas cloud du compte lui-même pour demander du matériel NVIDIA RTX 6000 et a lancé des instances à 48 processeurs virtuels, le tout facturé à la victime, pour exécuter des charges de travail IA non autorisées. Les quatre étapes ci-dessous ne se sont pas produites lors d'une seule campagne, mais ensemble elles tracent la direction que prend ce marché.
| Étape | Exemple | Quand |
|---|---|---|
| Revente au détail de comptes mis en commun | Poison Claude vend l'accès Anthropic à 5-15 pour cent du prix officiel | Signalé en août 2026 |
| Un logiciel malveillant vise les configurations d'outils IA | ACRSTEALER extrait des clés API des fichiers de configuration de Cline et Continue AI | Mai 2026 |
| Vol autonome massif d'identifiants | Une campagne pilotée par un agent compromet des milliers d'identifiants sans étape humaine | Moins de 6 heures, second trimestre 2026 |
| Une clé volée loue du calcul | Un jeton GitHub mène à du calcul GPU demandé sur le compte même de la victime | Avril 2026 |
Ce que cela signifie si vous donnez un accès IA à votre équipe
Une clé API IA débloque désormais les mêmes choses qu'un identifiant cloud : du calcul payé, un quota d'usage et, si elle est volée dans le fichier de configuration d'un assistant de programmation, une ligne directe vers tout ce que cet assistant était en train de faire. Traitez chaque clé Claude, Gemini, Cursor ou Devin avec la même discipline de rotation, de périmètre et de surveillance déjà appliquée aux identifiants IAM du cloud, plutôt que comme un réglage de confort tapé une fois puis oublié.
Deux habitudes découlent directement de ce que GTIG et Okta ont documenté. Faites tourner les identifiants stockés dans les fichiers de configuration des assistants de programmation, y compris secrets.json et config.yaml, selon le même calendrier que les secrets d'intégration continue, car des logiciels malveillants ciblent désormais ces fichiers par leur nom. Et traitez tout accès IA proposé bien en dessous du prix du fournisseur lui-même comme un service capable de lire ce que vous lui envoyez, pas comme une bonne affaire, car c'est la seule façon dont le calcul tient debout.
Servola Journal
Nous faisons cela pour tous ceux qui essaient de suivre ce que la technologie fait à nos vies. Les personnes qui la construisent, et les personnes à qui cela arrive. Le Servola Journal existe pour que ce que nous apprenons appartienne à tous.
Personne ne nous paie pour cela. Pas de publicité, pas de mur payant, gratuit pour tous. Nous croyons simplement que comprendre ce qui nous arrive à tous ne devrait pas dépendre de qui peut se permettre de payer pour cela.
Si cela vous a apporté quelque chose aujourd'hui, dites-le-nous pour que nous continuions. Suivez-nous, laissez un like, ou écrivez un commentaire positif. Nous les lisons tous, et ce sont eux qui nous font continuer.
À lire ensuite: La connexion IA d'un employé a atteint le code d'OpenAI | Une arnaque à 25 000 personnes se cachait dans un pic d'usage normal