Um mercado que ficou mais caro, não mais barato
A equipa de inteligência de ameaças da Google (GTIG) relata que os preços do mercado paralelo para contas de IA roubadas mais do que duplicaram em 2026, mesmo com a empresa e os seus rivais a agir com mais força contra este comércio. A descoberta vem de um relatório da GTIG publicado a 8 de setembro, intitulado "From Prompting to Autonomy", que seguiu publicações em fóruns clandestinos e constatou que a procura dos compradores se concentrava em credenciais do Claude e do Gemini, com interesse crescente em ferramentas de programação autónomas como o Cursor Pro e o Devin.
Um preço a subir num mercado paralelo costuma significar que a procura ultrapassa a oferta, não que a fiscalização esteja a vencer. A Anthropic, a Google e a AWS receberam este ano denúncias de abuso sobre acesso a IA agrupado e revendido, e ainda assim o preço corrente de uma conta funcional subiu em vez de descer. Isso aponta para um mercado que encontrou uma base de clientes estável, disposta a pagar por capacidade que não teve de comprar por si própria.
A camada de retalho: um revendedor chamado Poison Claude
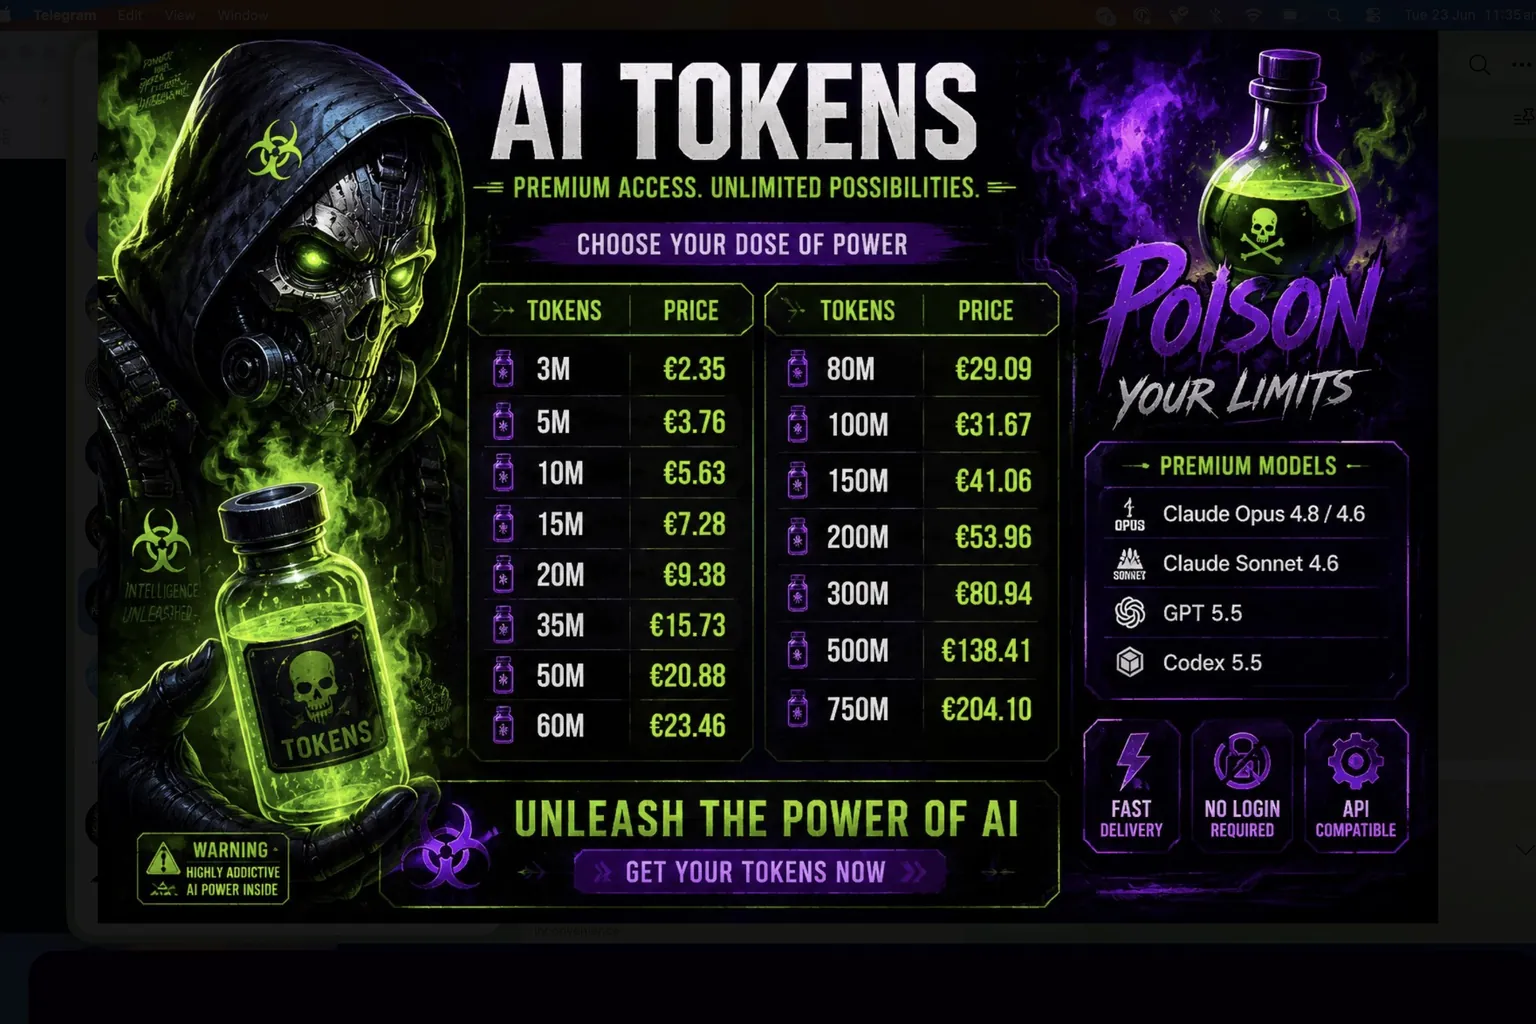
O Poison Claude é um serviço de mercado cinzento que vende acesso aos modelos Opus 4.6, 4.7 e 4.8 da Anthropic, além do Sonnet 4.6, a 5 a 15 por cento do preço oficial por token, segundo um relatório da Okta Threat Intelligence publicado a 4 de agosto. Constrói a sua oferta abrindo contas que reclamam os créditos promocionais AWS Bedrock da Amazon, 100 dólares pelo registo e mais 100 dólares por completar atividade na conta, agrupando depois essas contas atrás da sua própria porta de entrada programática.
Os clientes pagam uma mensalidade fixa consoante o volume de prompts, liquidada em Tether, USD Coin, Ethereum, Litecoin ou Bitcoin, e recebem uma chave de API que redireciona silenciosamente as suas ferramentas compatíveis com o Claude para o próprio servidor do Poison Claude em vez do da Anthropic. Do lado do cliente, o modelo continua a responder. O que mudou foi quem fica no meio de cada pedido.
Porque é que um revendedor com desconto é um intermediário
Cada prompt que um cliente do Poison Claude envia passa por uma infraestrutura que esse cliente não controla, o que significa que o seu operador pode ler, registar ou alterar tanto o pedido como a resposta sem que nenhuma das partes saiba. Esse risco não é teórico nem para os próprios utilizadores do serviço: a Okta encontrou um ponto de estado exposto em api.claudeopus.shop, alojado junto de um fornecedor em Mumbai, que listava silenciosamente 881 contas no total e 872 ativas.
Um serviço construído sobre o encaminhamento secreto do tráfego de IA de outras pessoas não conseguiu manter privados os seus próprios números operacionais. A Okta notificou a Cloudflare, a Anthropic, a AWS e a Google Cloud. A Cloudflare, que protege o domínio, acrescentou um aviso de phishing mas não tinha retirado o site do ar a meio de julho.
A camada grossista: atacantes que roubam acesso para as suas próprias ferramentas
Uma categoria distinta de roubo dispensa por completo a revenda e alimenta diretamente a operação do próprio atacante. A GTIG documentou o malware ACRSTEALER que, em maio de 2026, visou diretamente os ficheiros de configuração de assistentes de programação com IA, extraindo o ficheiro secrets.json do Cline e o ficheiro config.yaml do Continue AI para roubar chaves de API em texto simples, definições personalizadas de encaminhamento de modelos e acesso à quota de utilização paga de uma vítima.
Essas credenciais roubadas alimentam depois uma automatização que já não precisa de uma pessoa ao teclado. A GTIG seguiu uma campanha em que um atacante usou um chatbot de programação com IA e um conjunto de instruções de agente para executar detetação de vulnerabilidades, corrigir falhas e rodar endereços IP em tempo real, comprometendo milhares de credenciais de terceiros em menos de seis horas do início ao fim. Uma estrutura relacionada que a equipa chama Recon organizou mais de 23800 segredos recolhidos num painel pesquisável em tempo real para o atacante.
Da revenda ao aluguer da sua própria nuvem contra si
O exemplo mais claro do que uma credencial de IA roubada compra a um atacante é um único token de acesso do GitHub exposto em abril de 2026. A GTIG seguiu como essa única credencial permitiu a um atacante ativar o Gemini Enterprise dentro da própria conta na nuvem da vítima, aprovisionar nova capacidade de cálculo e implementar uma ferramenta de encaminhamento de código aberto junto com uma estrutura de agente autónoma num serviço voltado para o público.
A partir daí, o atacante usou o próprio sistema de quotas na nuvem da conta para pedir hardware NVIDIA RTX 6000 e lançou instâncias com 48 CPUs virtuais, tudo faturado à vítima, para executar cargas de trabalho de IA não autorizadas. As quatro etapas abaixo não aconteceram numa única campanha, mas juntas traçam para onde este mercado está a caminhar.
| Etapa | Exemplo | Quando |
|---|---|---|
| Revenda a retalho de contas agrupadas | O Poison Claude vende acesso à Anthropic a 5-15 por cento do preço de tabela | Reportado em agosto de 2026 |
| Malware visa configurações de ferramentas de IA | O ACRSTEALER extrai chaves de API dos ficheiros de configuração do Cline e do Continue AI | Maio de 2026 |
| Roubo autónomo em massa de credenciais | Campanha conduzida por agente compromete milhares de credenciais sem etapa humana | Menos de 6 horas, segundo trimestre de 2026 |
| Chave roubada aluga capacidade de cálculo | Um token do GitHub leva a capacidade GPU pedida na própria conta da vítima | Abril de 2026 |
O que isto significa se der acesso a IA à sua equipa
Uma chave de API de IA desbloqueia agora as mesmas coisas que uma credencial na nuvem: capacidade de cálculo paga, uma quota de utilização e, se for roubada do ficheiro de configuração de um assistente de programação, uma linha direta para tudo aquilo em que esse assistente estava a trabalhar. Trate cada chave do Claude, Gemini, Cursor ou Devin com a mesma disciplina de rotação, delimitação e monitorização já aplicada às credenciais IAM na nuvem, em vez de a tratar como uma definição de conveniência escrita uma vez e depois esquecida.
Dois hábitos decorrem diretamente do que a GTIG e a Okta documentaram. Rode as credenciais guardadas nos ficheiros de configuração dos assistentes de programação, incluindo secrets.json e config.yaml, segundo o mesmo calendário dos segredos de integração contínua, já que o malware agora visa esses ficheiros pelo nome. E trate qualquer acesso a IA oferecido bem abaixo do preço do próprio fornecedor como um serviço capaz de ler o que lhe envia, não como uma pechincha, porque é a única forma de as contas fecharem.
Servola Journal
Fazemos isto por todos os que tentam acompanhar o que a tecnologia está a fazer às nossas vidas. As pessoas que a constroem, e as pessoas a quem acontece. O Servola Journal existe para que o que aprendemos pertença a todos eles.
Ninguém nos paga por isto. Sem anúncios, sem barreira de pagamento, grátis para todos. Acreditamos simplesmente que compreender o que está a acontecer a todos nós não deveria depender de quem pode pagar por isso.
Se isto lhe deu algo hoje, diga-nos para continuarmos. Siga-nos, deixe um like, ou escreva um comentário positivo. Lemos cada um deles, e são eles que nos fazem continuar.
Leia a seguir: O login de IA de um funcionário chegou ao código da OpenAI | Um golpe contra 25 mil pessoas escondeu-se num pico de utilização normal