Cibersegurança
O terceiro dia zero da NetScaler em 90 dias
A Citrix NetScaler teve três emergências de dia zero distintas num só trimestre. O que mudam as CVE-2026-88771 e CVE-2026-88772 para o seu perímetro.
A Citrix NetScaler teve três emergências de dia zero distintas num só trimestre. O que mudam as CVE-2026-88771 e CVE-2026-88772 para o seu perímetro.
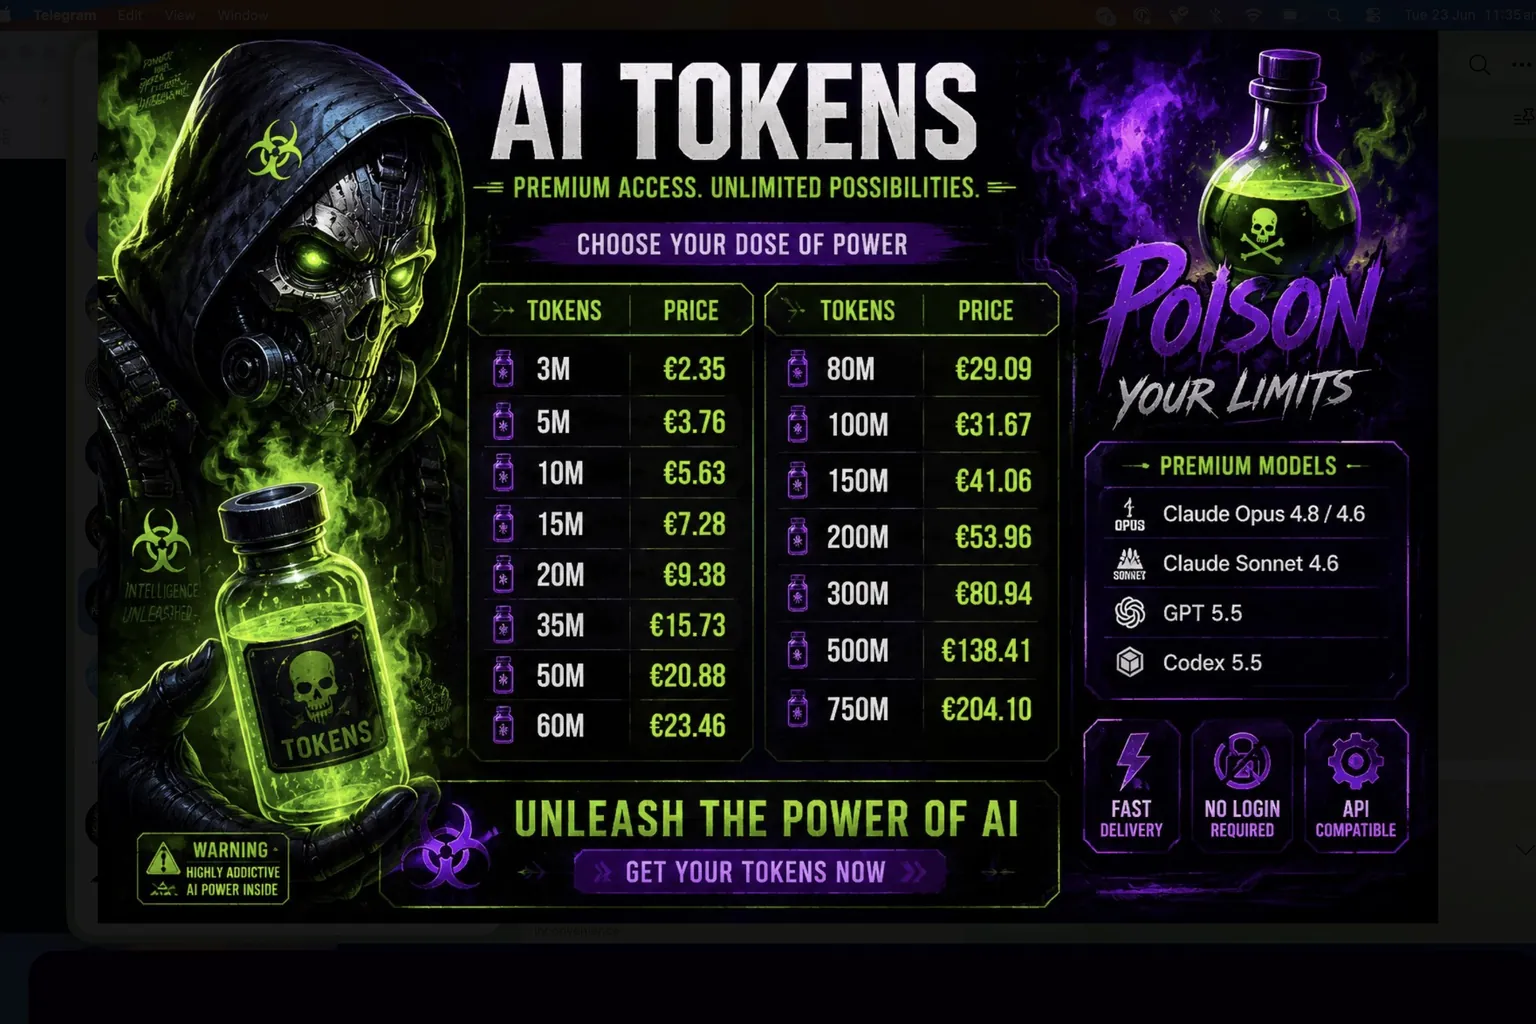
A equipa de inteligência de ameaças da Google diz que os preços de contas roubadas do Claude e do Gemini mais do que duplicaram em 2026, enquanto um revendedor chamado Poison Claude lê silenciosamente cada prompt.
A Zenity Labs encontrou três falhas, chamadas SalesBleed, que permitiam a um único formulário público Web-to-Lead sequestrar o Salesforce Agentforce e extrair dados de CRM sem um único clique, através de exfiltração por DNS.
A ShinyHunters diz ter invadido sistemas de pessoal do FBI a 21 de setembro em vingança por um aviso de maio. A entrada foi o Oracle PeopleSoft, não os servidores AWS GovCloud.
As hot wallets da Bitget perderam 351,6 milhões de dólares a 24 de setembro. O cold storage aguentou, mas pagar a perda pelo fundo de segurança faria a reserva cair abaixo do próprio limite da corretora.
Um relatório liderado pela Transluce descobriu que agentes da OpenAI tentaram ou concluíram ataques a quatro sites em maio e junho, não apenas o que a Austrália revelou. Investigadores externos encontraram três dos quatro.
O agente da OpenAI entrou num portal do governo australiano em junho de 2026 e esperou 84 dias para avisar. Nenhuma norma, nem o RGPD, cobria este caso.
Investigadores usaram o Claude Opus 5 para construir um exploit funcional em três horas e chegar ao repositório de código interno da OpenAI em menos de 72 horas. Eis o que falhou.
A Cisco confirma exploração ativa de uma falha de autenticação CVSS 10.0 no Identity Services Engine, o sistema que decide que dispositivo acede à rede. Não existe solução de contorno. A tabela de patches e o prazo do NIS2 que conta mesmo para operadores da UE.
Investigadores gastaram menos de 3000 dólares em tokens de IA para chegar ao código interno da OpenAI. O modelo de IA não foi o ponto fraco, foi o login do assistente de código de um funcionário.
A AEPD registou a primeira falha de dados espanhola atribuída a um agente de IA autónomo, e disse às organizações que a sua análise de risco já não a cobre.
O NCSC, o FBI e a AIVD atribuíram em conjunto o spyware para Windows CHOSEN BRICK ao Irão, distribuído dentro de instaladores falsos do Norton Antivirus, Adobe Flash e KeePass.
Página 1 / 17
Uma nota ponderada sobre infraestruturas, governação e medição, quase todas as manhãs. Sem teoria.