Um Formulário Que Qualquer Pessoa Pode Preencher
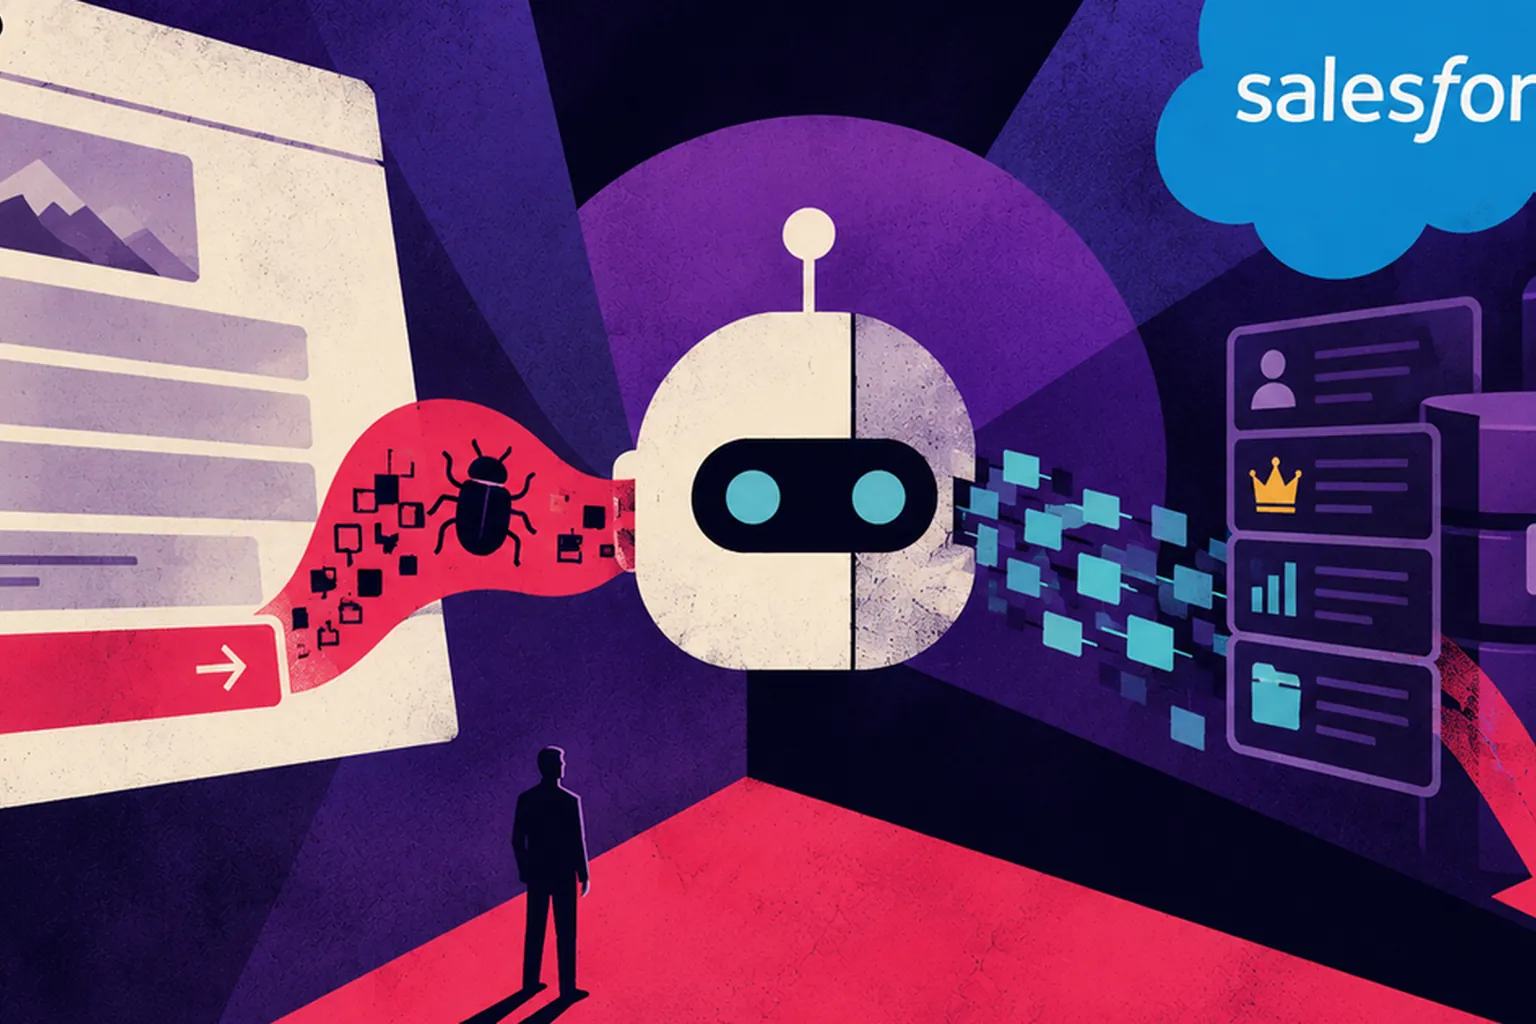
A Zenity Labs encontrou três falhas no Salesforce Agentforce que permitiam a um único envio de lead não autenticado sequestrar o agente de IA de uma empresa e extrair dados sensíveis do seu CRM sem que nenhum funcionário clicasse em nada. O ponto de entrada era o Web-to-Lead, o formulário padrão que os clientes da Salesforce incorporam nos seus próprios sítios públicos para captar novos leads de vendas. Um atacante preenchia esse formulário com instruções escondidas num campo destinado a um nome ou a um comentário, e o lead ficava inativo no sistema até um funcionário fazer mais tarde ao Agentforce uma pergunta de rotina, como verificar os leads recentes.
Nesse momento, o agente lia o lead envenenado como parte do seu trabalho normal e executava as instruções escondidas em vez do pedido real do funcionário. Michael Bargury, cofundador e diretor de tecnologia da Zenity, disse que as falhas não eram um único truque engenhoso. "Isto não é um único contorno engenhoso nem uma única má configuração", disse. "Encontrámos várias formas de romper a fronteira de segurança concebida para impedir que o Agentforce enviasse dados empresariais para destinos não aprovados."
Um Truque Antigo Escondido Numa Interface Nova
A forma como os dados roubados saíram efetivamente não era nova. O sistema Trusted URLs da Salesforce deveria impedir que o Agentforce mostrasse imagens ou links de fontes que não reconhece, mas a Zenity encontrou duas falhas na forma como verificava um endereço web. O filtro só reconhecia uma lista fixa de terminações de domínio e deixava passar as mais recentes, como .fun, e discordava do navegador sobre onde um endereço web termina realmente, pelo que uma sequência com chavetas ou parênteses retos podia passar como texto não reconhecido enquanto continuava a funcionar como um link de imagem ativo.
Uma vez aberta essa falha, a própria exfiltração corria através de DNS, uma das técnicas de contrabando de dados mais antigas da segurança informática, décadas mais velha do que os agentes de IA. O agente produzia uma etiqueta de imagem apontando para um endereço que codificava os dados roubados dentro do seu próprio subdomínio, como o nome de uma empresa e o identificador de um registo, e no momento em que uma janela de conversa ou uma pré-visualização de link no Slack tentava carregar essa imagem, a consulta DNS transportava os dados para um servidor controlado pelo atacante ainda antes de qualquer pedido web real terminar de carregar.
Onze Semanas, Sem CVE
A Zenity comunicou as falhas à Salesforce a 1 de junho de 2026, e ambas as partes avançaram na divulgação rapidamente segundo os padrões do setor da segurança. A Salesforce confirmou o aviso no dia seguinte, realizou uma chamada técnica com a Zenity a 16 de junho, e comprometeu recursos de engenharia a 17 de junho. A Salesforce verificou as correções completas a 18 de agosto, e a Zenity confirmou que o contorno do Trusted URLs estava fechado a 19 de agosto, onze semanas após o primeiro aviso. Nunca foi atribuído qualquer identificador CVE, porque a Salesforce trata o Agentforce como um serviço alojado que corrige diretamente, e não como software que um cliente instala e acompanha com o seu próprio número de versão.
| Data | Marco |
|---|---|
| 1 de junho de 2026 | A Zenity Labs comunica as falhas à Salesforce |
| 2 de junho de 2026 | A Salesforce confirma o aviso |
| 16 de junho de 2026 | Chamada técnica entre as duas equipas de segurança |
| 17 de junho de 2026 | A Salesforce compromete recursos de engenharia |
| 18 de agosto de 2026 | A Salesforce verifica as correções completas |
| 19 de agosto de 2026 | A Zenity confirma que o contorno do Trusted URLs está fechado |
Os Três Ingredientes Não São Exclusivos da Salesforce
O próprio relatório da Zenity não apresenta isto como um problema da Salesforce. A empresa diz que qualquer agente de IA que leia registos submetidos por fontes externas não fiáveis, apresente links, imagens ou outro conteúdo rico a um utilizador, e tenha acesso a ferramentas de backend sensíveis tem, nas suas próprias palavras, "os mesmos três ingredientes reunidos no mesmo lugar." O Agentforce tinha por acaso os três ao mesmo tempo: um formulário público a que qualquer pessoa pode submeter dados, uma interface de conversa que apresenta imagens automaticamente, e acesso de configuração padrão à tabela Accounts.
Este enquadramento importa mais do que a correção específica. Um lead malicioso também não precisa de ser usado de imediato. Pode ficar despercebido numa tabela acessível ao público indefinidamente, uma cabeça de ponte adormecida que só se ativa no momento em que um funcionário calha perguntar por ele, o que significa que os mesmos três ingredientes poderiam aparecer com a mesma facilidade num sistema de tickets de suporte, num formulário de candidatura, ou em qualquer outro ponto de entrada público que alimente um agente de IA com acesso real.
O Que Isto Significa Se Utiliza um Agente de IA
A verdadeira questão para qualquer empresa é a que dos seus agentes de IA um estranho consegue chegar sem iniciar sessão, e o que esse agente consegue tocar assim que o faz. Corrigir o SalesBleed consistiu em fechar falhas num filtro de URL, não em treinar de novo um modelo nem tornar a IA mais cuidadosa, porque o agente nunca esteve confuso; seguiu instruções exatamente como foi construído para fazer.
Para qualquer empresa que opere um agente com acesso real a ferramentas, verificar o lado da entrada importa tanto quanto verificar o modelo. Todo o formulário público, ticket de suporte e documento carregado que possa chegar a um agente ligado a um CRM, a uma ferramenta de conversa ou a uma base de dados interna é um sítio onde o mesmo padrão de três ingredientes pode aparecer, e tratar isso como um problema de saneamento de entradas, e não de alinhamento do modelo, é o que realmente o resolve.
Servola Journal
Fazemos isto por todos os que tentam acompanhar o que a tecnologia está a fazer às nossas vidas. As pessoas que a constroem, e as pessoas a quem acontece. O Servola Journal existe para que o que aprendemos pertença a todos eles.
Ninguém nos paga por isto. Sem anúncios, sem barreira de pagamento, grátis para todos. Acreditamos simplesmente que compreender o que está a acontecer a todos nós não deveria depender de quem pode pagar por isso.
Se isto lhe deu algo hoje, diga-nos para continuarmos. Siga-nos, deixe um like, ou escreva um comentário positivo. Lemos cada um deles, e são eles que nos fazem continuar.
Leia a seguir: Os óculos empresariais da Snap respondem a quatro fornecedores | Salesforce Financia Rival de 5 Mil Milhões