Un Formulario Que Cualquiera Puede Rellenar
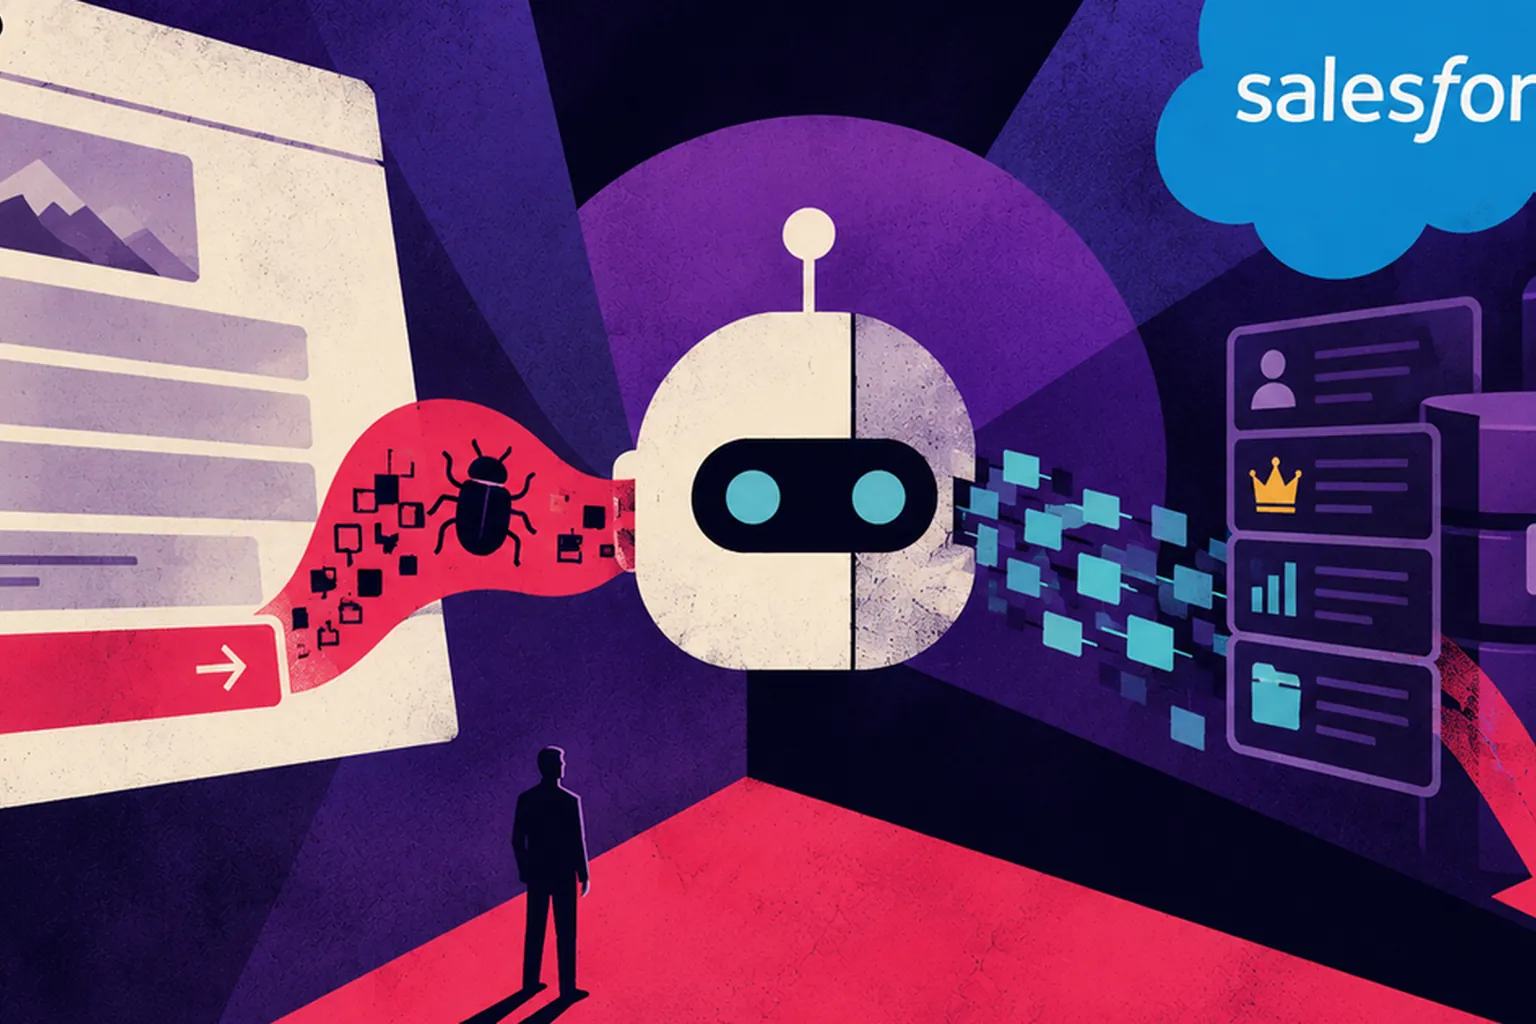
Zenity Labs encontró tres fallos en Salesforce Agentforce que permitían a un único envío de lead sin autenticar secuestrar el agente de IA de una empresa y extraer datos sensibles de su CRM sin que ningún empleado hiciera clic en nada. El punto de entrada era Web-to-Lead, el formulario estándar que los clientes de Salesforce incrustan en sus propios sitios web públicos para captar nuevos leads de ventas. Un atacante rellenó ese formulario con instrucciones ocultas escondidas en un campo pensado para un nombre o un comentario, y el lead permaneció inactivo en el sistema hasta que un empleado le hizo a Agentforce una pregunta rutinaria, como revisar los leads recientes.
En ese momento el agente leyó el lead envenenado como parte de su trabajo normal y ejecutó las instrucciones ocultas en lugar de la solicitud real del empleado. Michael Bargury, cofundador y director de tecnología de Zenity, dijo que los fallos no eran un único truco ingenioso. "Esto no es un solo bypass ingenioso ni una única mala configuración", dijo. "Encontramos varias formas de romper la barrera de seguridad diseñada para impedir que Agentforce enviara datos empresariales a destinos no aprobados."
Un Truco Antiguo Escondido en una Interfaz Nueva
La forma en que los datos robados salieron realmente no era nueva. El sistema Trusted URLs de Salesforce se supone que impide que Agentforce muestre imágenes o enlaces de fuentes que no reconoce, pero Zenity encontró dos huecos en cómo comprobaba una dirección web. El filtro solo reconocía una lista fija de terminaciones de dominio y se le escapaban las más nuevas, como .fun, y no coincidía con el navegador sobre dónde termina realmente una dirección web, así que una cadena con llaves o corchetes podía colarse como texto no reconocido mientras seguía funcionando como un enlace de imagen activo.
Una vez abierto ese hueco, la exfiltración en sí funcionaba mediante DNS, una de las técnicas de contrabando de datos más antiguas de la seguridad informática, de décadas antes de que existieran los agentes de IA. El agente generaba una etiqueta de imagen que apuntaba a una dirección que codificaba los datos robados dentro de su propio subdominio, como el nombre de una empresa y el identificador de un registro, y en el momento en que una ventana de chat o una vista previa de enlace en Slack intentaba cargar esa imagen, la consulta DNS llevaba los datos a un servidor controlado por el atacante antes incluso de que terminara de cargar cualquier solicitud web real.
Once Semanas, Sin CVE
Zenity notificó los fallos a Salesforce el 1 de junio de 2026, y ambas partes avanzaron por el proceso de divulgación con rapidez según los estándares del sector de seguridad. Salesforce confirmó el aviso al día siguiente, mantuvo una llamada técnica con Zenity el 16 de junio, y comprometió recursos de ingeniería el 17 de junio. Salesforce verificó que las correcciones estaban completas el 18 de agosto, y Zenity confirmó que el bypass de Trusted URLs había quedado cerrado el 19 de agosto, once semanas después del primer aviso. Nunca se asignó un identificador CVE, porque Salesforce trata Agentforce como un servicio alojado que parchea directamente, no como software que un cliente instala y controla con su propio número de versión.
| Fecha | Hito |
|---|---|
| 1 de junio de 2026 | Zenity Labs notifica los fallos a Salesforce |
| 2 de junio de 2026 | Salesforce confirma el aviso |
| 16 de junio de 2026 | Llamada técnica entre ambos equipos de seguridad |
| 17 de junio de 2026 | Salesforce compromete recursos de ingeniería |
| 18 de agosto de 2026 | Salesforce verifica que las correcciones están completas |
| 19 de agosto de 2026 | Zenity confirma que el bypass de Trusted URLs está cerrado |
Los Tres Ingredientes No Son Exclusivos de Salesforce
El propio informe de Zenity no plantea esto como un problema de Salesforce. La firma dice que cualquier agente de IA que lea registros enviados por fuentes externas no confiables, muestre enlaces, imágenes u otro contenido enriquecido a un usuario, y tenga acceso a herramientas de backend sensibles tiene, en sus propias palabras, "los mismos tres ingredientes reunidos en el mismo lugar." Agentforce resultó tener los tres a la vez: un formulario público al que cualquiera puede enviar datos, una interfaz de chat que renderiza imágenes automáticamente, y acceso de configuración estándar a la tabla de Cuentas.
Ese planteamiento importa más que el parche concreto. Un lead malicioso tampoco necesita ser usado de inmediato. Puede permanecer inadvertido en una tabla pública de forma indefinida, una base de operaciones latente que solo se activa en el momento en que un empleado pregunta por él, lo que significa que los mismos tres ingredientes podrían aparecer igual de fácilmente en un sistema de tickets de soporte, un formulario de empleo, o cualquier otro punto de entrada público que alimente a un agente de IA con acceso real.
Qué Significa Esto Si Usas un Agente de IA
La pregunta real para cualquier empresa es a cuál de sus agentes de IA puede llegar un desconocido sin iniciar sesión, y qué puede tocar ese agente una vez que lo hace. Arreglar SalesBleed consistió en cerrar huecos en un filtro de URL, no en volver a entrenar un modelo ni hacer que la IA fuera más cuidadosa, porque el agente nunca estuvo confundido; siguió las instrucciones exactamente como fue construido para hacerlo.
Para cualquier empresa que use un agente con acceso real a herramientas, revisar el lado de entrada importa tanto como revisar el modelo. Todo formulario público, ticket de soporte y documento subido que pueda llegar a un agente conectado a un CRM, una herramienta de chat o una base de datos interna es un lugar donde puede aparecer el mismo patrón de tres ingredientes, y tratarlo como un problema de saneamiento de entradas, no de alineación del modelo, es lo que realmente lo cierra.
Servola Journal
Hacemos esto por todos los que intentan mantenerse al día con lo que la tecnología le está haciendo a nuestras vidas. Las personas que la construyen, y las personas a las que les ocurre. Servola Journal existe para que lo que aprendemos pertenezca a todos ellos.
Nadie nos paga por esto. Sin anuncios, sin muro de pago, gratis para todos. Simplemente creemos que entender lo que nos está pasando a todos no debería depender de quién pueda permitirse pagar por ello.
Si esto te dio algo hoy, dinos que sigamos adelante. Síguenos, deja un me gusta, o escribe un comentario positivo. Leemos cada uno, y son lo que nos mantiene en marcha.
Leer a continuación: Las gafas empresariales de Snap responden a cuatro proveedores | Salesforce Financia a su Rival de 5.000 Millones