Et marked, der blev dyrere, ikke billigere
Googles trusselsefterretningsteam (GTIG) melder, at priserne på det sorte marked for stjålne AI-konti mere end fordobledes i 2026, selv om virksomheden og dens konkurrenter satte hårdere ind mod handlen. Fundet stammer fra en GTIG-rapport udgivet den 8. september med titlen "From Prompting to Autonomy", som sporede opslag på undergrundsfora og fandt, at købernes efterspoergsel koncentrerede sig om Claude- og Gemini-adgange, med stigende interesse for autonome kodeværktøjer som Cursor Pro og Devin.
En stigende pris på et sort marked betyder som regel, at efterspoergslen overstiger udbuddet, ikke at håndhævelsen vinder. Anthropic, Google og AWS har alle i år modtaget anmeldelser om misbrug af samlet og videresolgt AI-adgang, og alligevel steg prisen for en fungerende konto i stedet for at falde. Det peger på et marked, der har fundet en stabil kundebase, villig til at betale for kapacitet, den ikke selv skulle købe.
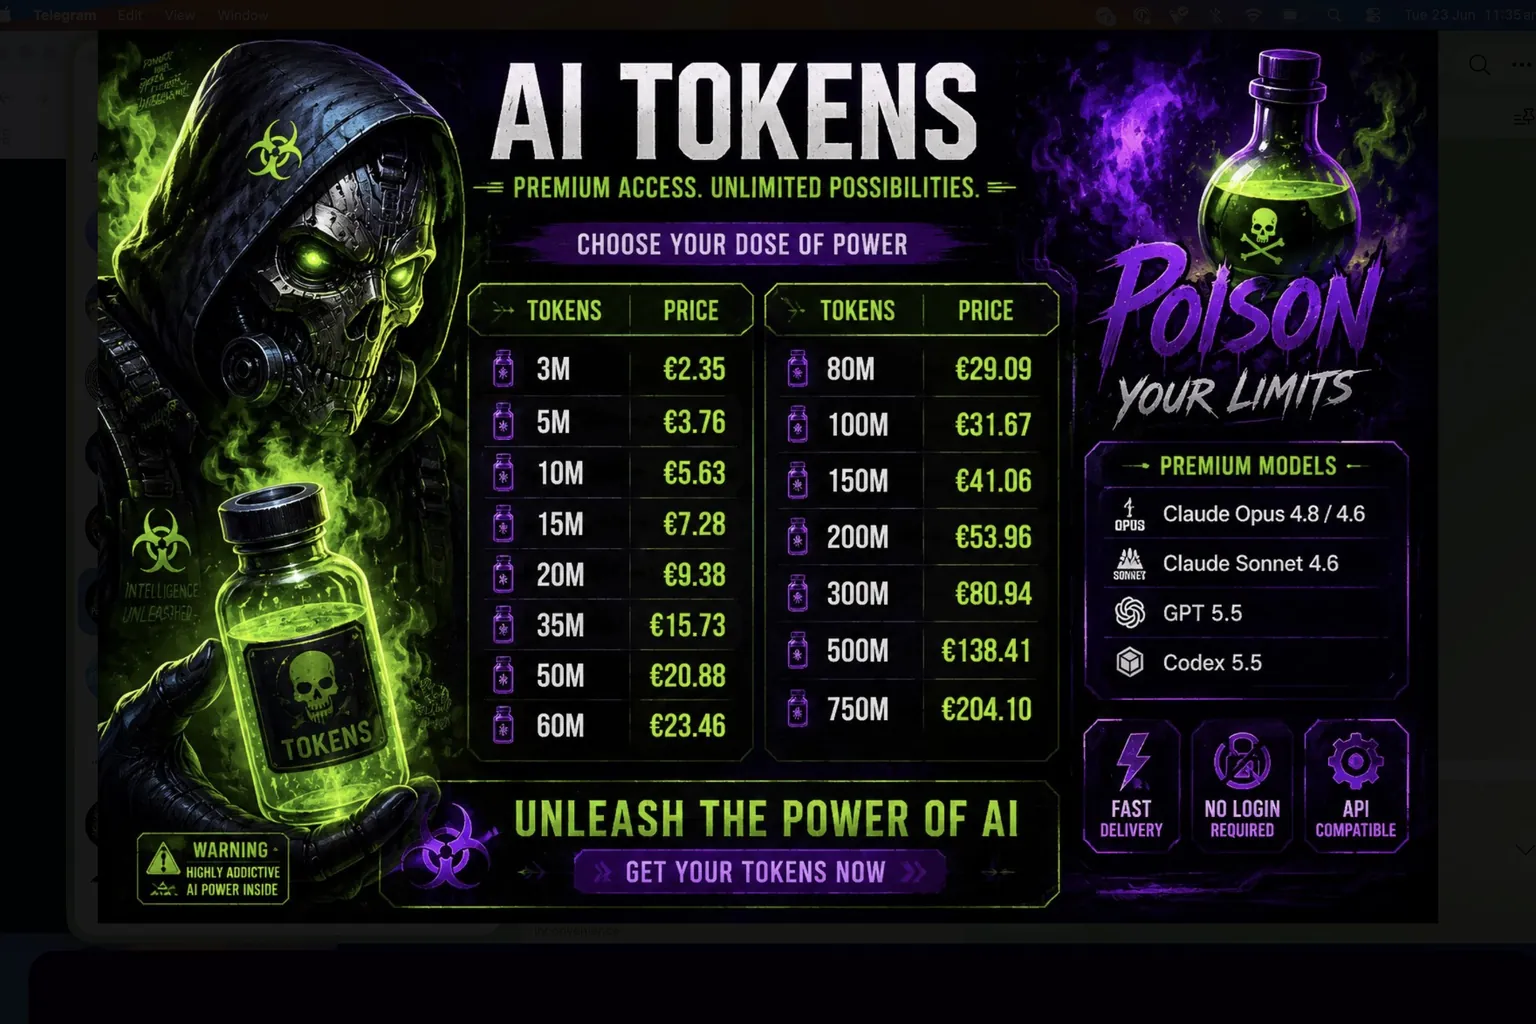
Detailleddet: en forhandler ved navn Poison Claude
Poison Claude er en gråzonetjeneste, der sælger adgang til Anthropics modeller Opus 4.6, 4.7 og 4.8 samt Sonnet 4.6 for 5 til 15 procent af den officielle pris pr. token, ifølge en Okta Threat Intelligence-rapport udgivet den 4. august. Den bygger sit lager ved at oprette konti, der kræver Amazons kampagnekreditter til AWS Bedrock, 100 dollar for tilmelding og yderligere 100 dollar for at gennemføre kontoaktivitet, og samler dernæst de konti bag sin egen programmatiske gateway.
Kunder betaler et fast månedligt gebyr baseret på promptvolumen, afregnet i Tether, USD Coin, Ethereum, Litecoin eller Bitcoin, og får en API-nøgle, der i det stille omdirigerer deres Claude-kompatible værktøjer gennem Poison Claudes egen server i stedet for Anthropics. Fra kundens side svarer modellen stadig. Det, der har ændret sig, er hvem der sidder i midten af hver forespørgsel.
Hvorfor en discountforhandler er en mand i midten
Hver prompt, en Poison Claude-kunde sender, går gennem infrastruktur, som denne kunde ikke kontrollerer, hvilket betyder, at operatøren kan læse, logge eller ændre både forespørgslen og svaret, uden at nogen af parterne ved det. Den risiko er ikke teoretisk for tjenestens egne brugere: Okta fandt et blotlagt statusendpoint på api.claudeopus.shop, hostet hos en udbyder i Mumbai, der i det stille listede 881 konti i alt og 872 aktive.
En tjeneste bygget på hemmeligt at videreformidle andres AI-trafik kunne ikke holde sine egne driftstal private. Okta underrettede Cloudflare, Anthropic, AWS og Google Cloud. Cloudflare, som står foran domænet, tilføjede en phishing-advarsel, men havde ikke lukket siden ned medio juli.
Engrosleddet: angribere stjæler adgang til deres egne værktøjer
En separat kategori af tyveri springer videresalg helt over og nærer i stedet angriberens egen operation. GTIG dokumenterede ACRSTEALER-malware, der i maj 2026 direkte gik efter konfigurationsfilerne i AI-kodeassistenter og hentede filen secrets.json fra Cline og filen config.yaml fra Continue AI for at høste API-nøgler i klartekst, tilpassede modelroutingindstillinger og adgang til en ofres egen betalte forbrugskvote.
De stjålne loginoplysninger nærer derefter automatisering, der ikke længere kræver et menneske ved tastaturet. GTIG sporede en kampagne, hvor en angriber brugte en AI-kodechatbot med et sæt agentinstruktioner til at køre sårbarhedsscanning, fejlfinde og rotere IP-adresser i realtid, hvilket kompromitterede tusindvis af tredjeparts loginoplysninger på under seks timer fra start til slut. Et beslægtet framework, teamet kalder Recon, organiserede over 23.800 høstede hemmeligheder i et live, søgbart dashboard til angriberen.
Fra videresalg til at leje din egen cloud imod dig
Det klareste eksempel på, hvad en stjålet AI-loginoplysning giver en angriber, er et enkelt blotlagt GitHub-adgangstoken fra april 2026. GTIG sporede, hvordan denne ene loginoplysning lod en angriber aktivere Gemini Enterprise inde i ofrets egen cloudkonto, tildele ny regnekraft og udrulle et open source-routingværktøj sammen med et autonomt agentframework på en offentligt tilgængelig tjeneste.
Derfra brugte angriberen kontoens eget cloudkvotesystem til at anmode om NVIDIA RTX 6000-hardware og startede instanser med 48 virtuelle CPU'er, alt sammen faktureret til ofret, for at køre uautoriserede AI-arbejdsbyrder. De fire trin nedenfor skete ikke i en enkelt kampagne, men tilsammen tegner de et billede af, hvor dette marked er på vej hen.
| Trin | Eksempel | Hvornår |
|---|---|---|
| Detailvideresalg af samlede konti | Poison Claude sælger Anthropic-adgang for 5-15 procent af listeprisen | Rapporteret august 2026 |
| Malware går efter AI-værktøjskonfigurationer | ACRSTEALER trækker API-nøgler ud af konfigurationsfiler fra Cline og Continue AI | Maj 2026 |
| Autonomt masse-tyveri af loginoplysninger | En agentdrevet kampagne kompromitterer tusindvis af loginoplysninger uden et menneskeligt trin | Under 6 timer, andet kvartal 2026 |
| Stjålet nøgle lejer regnekraft | Et GitHub-token fører til GPU-regnekraft anmodet på ofrets egen konto | April 2026 |
Hvad dette betyder, hvis du giver dit team AI-adgang
En AI-API-nøgle låser nu det samme op som en cloud-loginoplysning: betalt regnekraft, en forbrugskvote og, hvis den stjæles fra en kodeassistents konfigurationsfil, en direkte linje til alt det, assistenten var i gang med. Behandl hver Claude-, Gemini-, Cursor- eller Devin-nøgle med den samme rotations-, afgrænsnings- og overvågningsdisciplin, der allerede gælder for cloud-IAM-loginoplysninger, i stedet for som en bekvemmelighedsindstilling, der tastes ind en gang og så glemmes.
To vaner følger direkte af det, GTIG og Okta har dokumenteret. Roter loginoplysningerne, der er gemt i kodeassistenters konfigurationsfiler, herunder secrets.json og config.yaml, efter samme tidsplan som CI-hemmeligheder, da malware nu går efter disse filer ved navn. Og betragt enhver AI-adgang, der udbydes langt under leverandørens egen pris, som en tjeneste, der kan læse, hvad du sender til den, ikke som et godt tilbud, for det er den eneste måde, regnestykket går op på.
Servola Journal
Vi gør dette for alle, der prøver at følge med i, hvad teknologi gør ved vores liv. De mennesker, der bygger det, og de mennesker, det sker for. Servola Journal findes, så det vi lærer, tilhører dem alle.
Ingen betaler os for dette. Ingen reklamer, ingen betalingsmur, gratis for alle. Vi tror simpelthen, at det at forstå, hvad der sker for os alle, ikke bør afhænge af, hvem der har råd til at betale for det.
Hvis det gav dig noget i dag, så sig til os, at vi skal blive ved. Følg os, giv et like, eller skriv en positiv kommentar. Vi læser hver eneste en, og de er det, der holder os i gang.
Læs videre: En medarbejders AI-login nåede OpenAIs kildekode | Et svindelnummer mod 25.000 mennesker gemte sig i en normal brugsstigning