En marknad som blev dyrare, inte billigare
Googles hotunderrättelseteam (GTIG) rapporterar att svarta marknadens priser för stulna AI-konton mer än fördubblades under 2026, trots att företaget och dess konkurrenter agerade hårdare mot handeln. Fyndet kommer från en GTIG-rapport publicerad den 8 september, med titeln "From Prompting to Autonomy", som följde inlägg på underjordiska forum och fann att köparnas efterfrågan koncentrerades kring Claude- och Gemini-inloggningar, med växande intresse för autonoma kodningsverktyg som Cursor Pro och Devin.
Ett stigande pris på en svart marknad betyder oftast att efterfrågan överstiger utbudet, inte att tillsynen vinner. Anthropic, Google och AWS har alla i år tagit emot missbruksrapporter om samlad och vidaresåld AI-åtkomst, och ändå steg priset för ett fungerande konto i stället för att sjunka. Det pekar på en marknad som har hittat en stabil kundbas som är villig att betala för kapacitet den inte behövde köpa själv.
Detaljhandelsnivån: en återförsäljare kallad Poison Claude
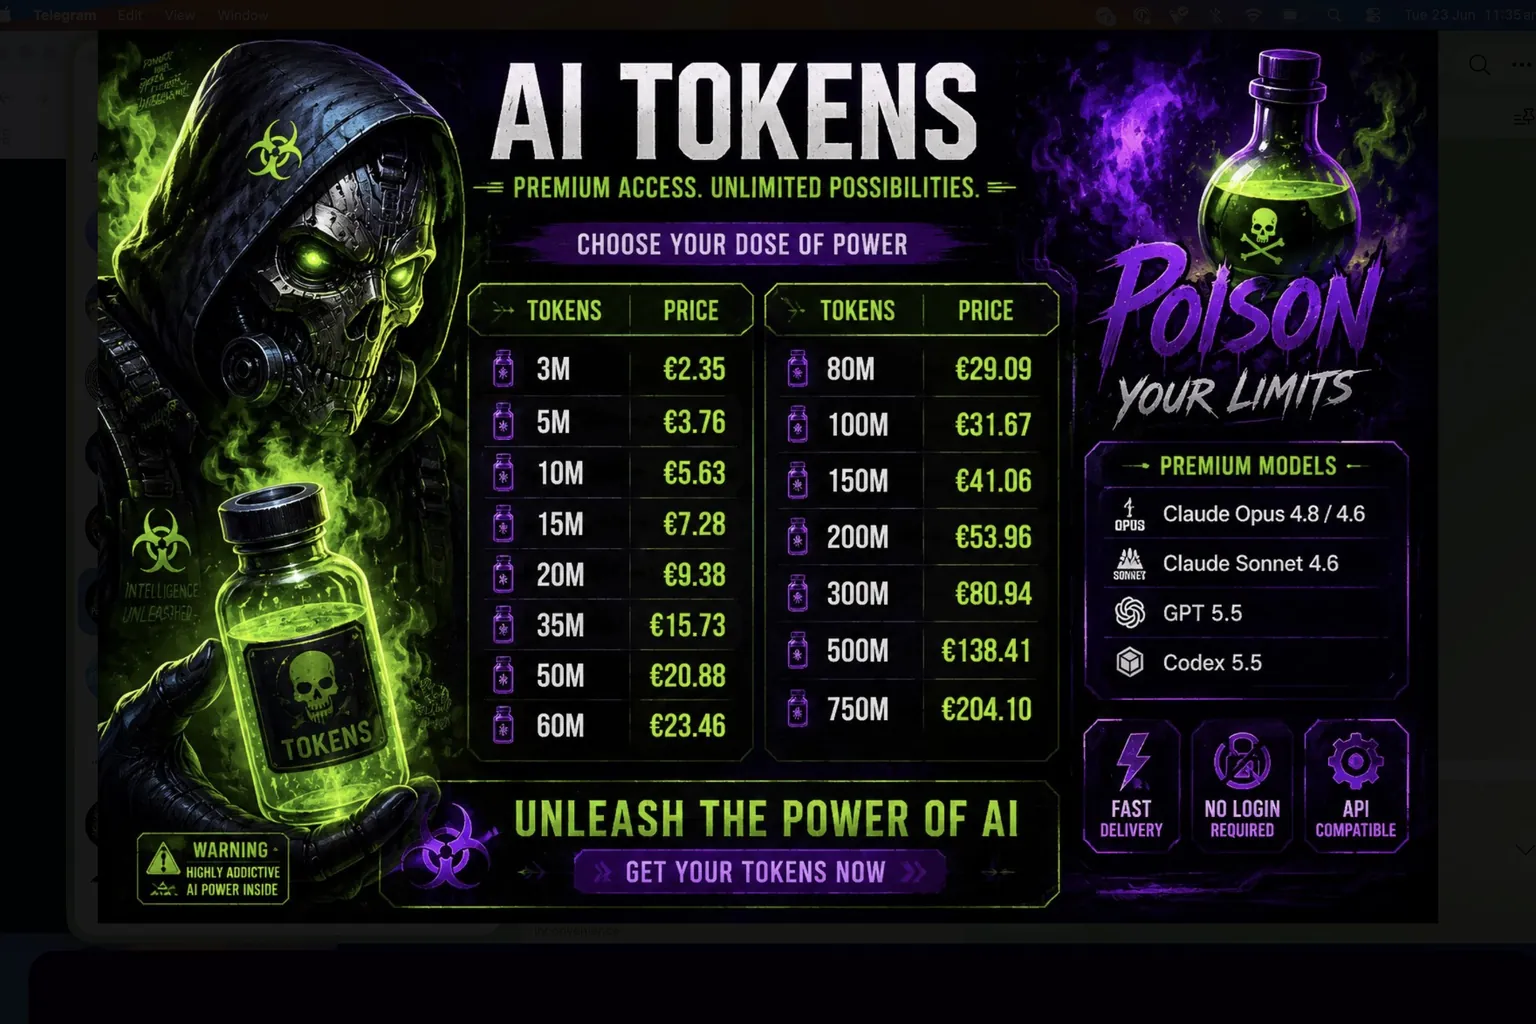
Poison Claude är en gråmarknadstjänst som säljer åtkomst till Anthropics modeller Opus 4.6, 4.7 och 4.8 samt Sonnet 4.6 för 5 till 15 procent av det officiella priset per token, enligt en rapport från Okta Threat Intelligence publicerad den 4 augusti. Tjänsten bygger sitt lager genom att öppna konton som gör anspåk på Amazons kampanjkrediter för AWS Bedrock, 100 dollar för registrering och ytterligare 100 dollar för fullföljd kontoaktivitet, och samlar sedan dessa konton bakom sin egen programmatiska gateway.
Kunder betalar en fast månadsavgift baserad på promptvolym, betald i Tether, USD Coin, Ethereum, Litecoin eller Bitcoin, och får en API-nyckel som i tysthet dirigerar om deras Claude-kompatibla verktyg via Poison Claudes egen server i stället för Anthropics. Från kundens sida svarar modellen fortfarande. Det som förändrats är vem som sitter i mitten av varje förfrågan.
Varför en rabattåterförsäljare är en mellanhand
Varje prompt en Poison Claude-kund skickar går via infrastruktur som den kunden inte kontrollerar, vilket betyder att operatören kan läsa, logga eller ändra både förfrågan och svaret utan att någon av parterna vet om det. Den risken är inte teoretisk för tjänstens egna användare: Okta hittade en exponerad statuspunkt på api.claudeopus.shop, driftad hos en leverantör i Mumbai, som i tysthet listade 881 konton totalt och 872 aktiva.
En tjänst byggd på att i hemlighet vidarebefordra andras AI-trafik kunde inte hålla sina egna driftsiffror privata. Okta meddelade Cloudflare, Anthropic, AWS och Google Cloud. Cloudflare, som ligger framför domänen, la till en nätfiskevarning men hade inte stängt ner sidan i mitten av juli.
Partihandelsnivån: angripare stjäl åtkomst till sina egna verktyg
En separat typ av stöld hoppar helt över vidareförsäljning och när i stället angriparens egen verksamhet. GTIG dokumenterade skädlig kod kallad ACRSTEALER som i maj 2026 direkt riktade in sig på konfigurationsfilerna i AI-kodningsassistenter och hamtade filen secrets.json från Cline och filen config.yaml från Continue AI för att skörda API-nycklar i klartext, anpassade inställningar för modellroutning och åtkomst till ett offers egen betalda användningskvot.
De stulna inloggningsuppgifterna när sedan automatisering som inte längre behöver en människa vid tangentbordet. GTIG spårade en kampanj där en angripare använde en AI-kodningschattbot med en uppsättning agentinstruktioner för att köra sårbarhetsskanning, felslösa i realtid och rotera IP-adresser, vilket komprometterade tusentals tredjepartsuppgifter på under sex timmar från början till slut. Ett relaterat ramverk som teamet kallar Recon organiserade över 23 800 skördade hemligheter i en sökbar instrumentpanel i realtid åt angriparen.
Från vidareförsäljning till att hyra ert eget moln mot er
Det tydligaste exemplet på vad en stulen AI-uppgift ger en angripare är en enda exponerad GitHub-åtkomsttoken från april 2026. GTIG spårade hur just den uppgiften lät en angripare aktivera Gemini Enterprise inuti offrets eget molnkonto, tilldela ny beräkningskraft och driftsatta ett verktyg med öppen källkod för routning tillsammans med ett autonomt agentramverk på en publikt tillgänglig tjänst.
Därifrån använde angriparen kontots eget molnkvotsystem för att begära NVIDIA RTX 6000-hårdvara och startade instanser med 48 virtuella CPU:er, allt fakturerat till offret, för att köra ej auktoriserade AI-arbetsbelastningar. De fyra stegen nedan inträffade inte i en enda kampanj, men tillsammans visar de vart denna marknad är på väg.
| Steg | Exempel | När |
|---|---|---|
| Detaljhandelsvidareförsäljning av samlade konton | Poison Claude säljer Anthropic-åtkomst för 5-15 procent av listpriset | Rapporterat augusti 2026 |
| Skädlig kod riktar in sig på AI-verktygskonfigurationer | ACRSTEALER hämtar API-nycklar från Clines och Continue AI:s konfigurationsfiler | Maj 2026 |
| Autonom massstöld av inloggningsuppgifter | En agentdriven kampanj komprometterar tusentals uppgifter utan mänskligt steg | Under 6 timmar, andra kvartalet 2026 |
| Stulen nyckel hyr beräkningskraft | En GitHub-token leder till GPU-beräkning begärd på offrets eget konto | April 2026 |
Vad detta betyder om ni ger ert team AI-åtkomst
En AI-API-nyckel låser nu upp samma saker som en molnuppgift: betald beräkningskraft, en användningskvot och, om den stjäls från en kodningsassistents konfigurationsfil, en direkt linje till allt assistenten höll på med. Behandla varje Claude-, Gemini-, Cursor- eller Devin-nyckel med samma rotations-, avgränsnings- och övervakningsdisciplin som redan gäller för moln-IAM-uppgifter, i stället för som en bekvämlighetsinställning som skrivs in en gång och sedan glöms bort.
Två vanor följer direkt av det GTIG och Okta dokumenterat. Rotera uppgifterna som sparas i kodningsassistenters konfigurationsfiler, inklusive secrets.json och config.yaml, enligt samma schema som CI-hemligheter, eftersom skädlig kod nu riktar in sig på just dessa filer vid namn. Och betrakta all AI-åtkomst som erbjuds långt under leverantörens eget pris som en tjänst som kan läsa det ni skickar till den, inte som ett fynd, för det är enda sättet räknestycket går ihop.
Servola Journal
Vi gör detta för alla som försöker hålla jämna steg med vad tekniken gör med våra liv. Människorna som bygger den, och människorna det händer med. Servola Journal finns så att det vi lär oss tillhör dem alla.
Ingen betalar oss för detta. Inga annonser, ingen betalvägg, gratis för alla. Vi tror helt enkelt att förståelse av vad som händer oss alla inte borde bero på vem som har råd att betala för det.
Om det gav dig något idag, säg till oss att fortsätta. Följ oss, lämna en gilla-markering, eller skriv en positiv kommentar. Vi läser varenda en, och de är det som håller oss igång.
Läs vidare: En anställds AI-inloggning nådde OpenAIs källkod | En bedragerihärva mot 25 000 människor gömde sig i en normal användningstopp