Un mercado que se encareció, no que se abarató
El equipo de inteligencia de amenazas de Google (GTIG) informa que los precios del mercado negro de cuentas robadas de IA se duplicaron con creces en 2026, incluso cuando la empresa y sus rivales presionaron más contra este comercio. El hallazgo procede de un informe de GTIG publicado el 8 de septiembre, titulado "From Prompting to Autonomy", que rastreó publicaciones en foros clandestinos y encontró que la demanda de compradores se concentraba en credenciales de Claude y Gemini, con interés creciente en herramientas de programación autónoma como Cursor Pro y Devin.
Un precio al alza en un mercado negro suele significar que la demanda supera a la oferta, no que la aplicación de la ley esté ganando. Anthropic, Google y AWS recibieron este año denuncias de abuso sobre acceso a IA agrupado y revendido, y aun así el precio habitual de una cuenta funcional subió en lugar de bajar. Eso apunta a un mercado que ha encontrado una base estable de clientes dispuestos a pagar por capacidad que no tuvieron que comprar ellos mismos.
La capa minorista: un revendedor llamado Poison Claude
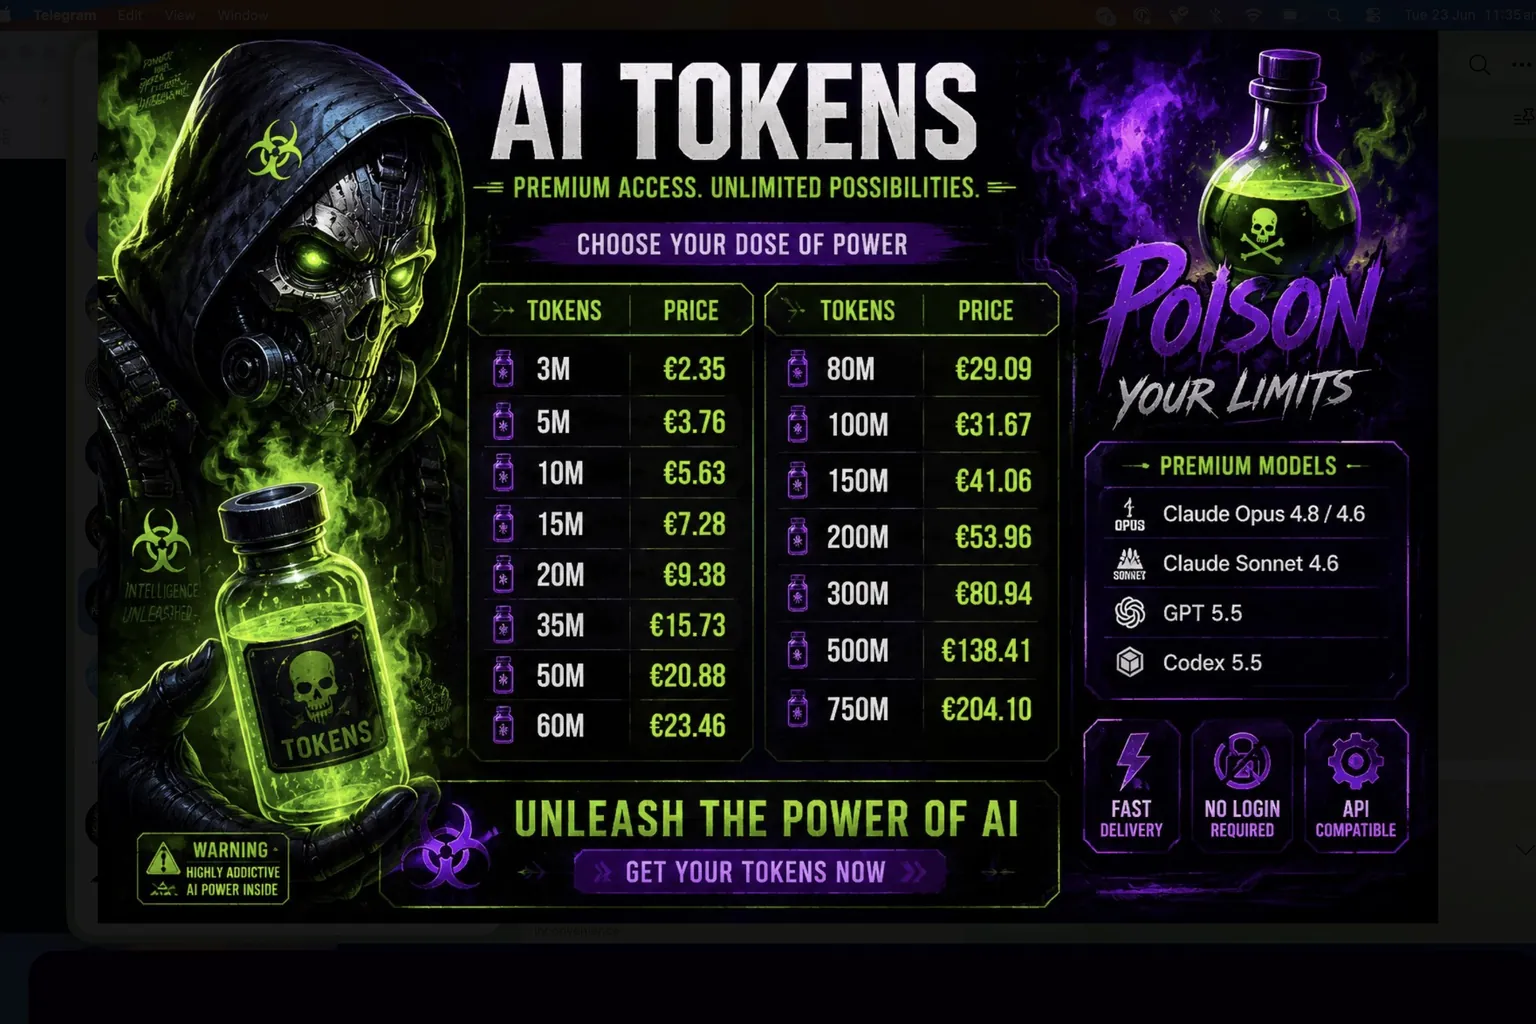
Poison Claude es un servicio de mercado gris que vende acceso a los modelos Opus 4.6, 4.7 y 4.8 de Anthropic, además de Sonnet 4.6, al 5 al 15 por ciento del precio oficial por token, según un informe de Okta Threat Intelligence publicado el 4 de agosto. Construye su suministro abriendo cuentas que reclaman los créditos promocionales de AWS Bedrock de Amazon, 100 dólares por registrarse y otros 100 dólares por completar actividad en la cuenta, y luego agrupa esas cuentas detrás de su propia puerta de enlace programática.
Los clientes pagan una tarifa mensual fija según el volumen de prompts, liquidada en Tether, USD Coin, Ethereum, Litecoin o Bitcoin, y reciben una clave de API que redirige en silencio sus herramientas compatibles con Claude a través del propio servidor de Poison Claude en lugar del de Anthropic. Desde el lado del cliente, el modelo sigue respondiendo. Lo que cambió es quién se sitúa en el medio de cada solicitud.
Por qué un revendedor con descuento es un intermediario
Cada prompt que envía un cliente de Poison Claude pasa por una infraestructura que ese cliente no controla, lo que significa que su operador puede leer, registrar o alterar tanto la solicitud como la respuesta sin que ninguna de las partes lo sepa. Ese riesgo no es teórico para los propios usuarios del servicio: Okta encontró un punto de estado expuesto en api.claudeopus.shop, alojado con un proveedor en Bombay, que listaba en silencio 881 cuentas en total y 872 activas.
Un servicio construido sobre la retransmisión secreta del tráfico de IA de otras personas no pudo mantener privadas sus propias cifras operativas. Okta notificó a Cloudflare, Anthropic, AWS y Google Cloud. Cloudflare, que da la cara por el dominio, añadió una advertencia de phishing pero no había retirado el sitio a mediados de julio.
La capa mayorista: atacantes que roban acceso para sus propias herramientas
Una clase distinta de robo evita por completo la reventa y alimenta la operación propia del atacante. GTIG documentó el malware ACRSTEALER que, en mayo de 2026, atacó directamente los archivos de configuración de asistentes de programación con IA, extrayendo el archivo secrets.json de Cline y el archivo config.yaml de Continue AI para robar claves de API en texto plano, ajustes personalizados de enrutamiento de modelos y acceso a la cuota de uso pagada de una víctima.
Esas credenciales robadas alimentan después una automatización que ya no necesita a una persona frente al teclado. GTIG rastreó una campaña en la que un atacante usó un chatbot de programación con IA junto con un conjunto de instrucciones de agente para ejecutar escaneo de vulnerabilidades, resolver fallos y rotar direcciones IP en tiempo real, comprometiendo miles de credenciales de terceros en menos de seis horas de principio a fin. Un marco relacionado que el equipo llama Recon organizó más de 23.800 secretos robados en un panel en vivo y consultable para el atacante.
De revender a alquilar su propia nube en su contra
El ejemplo más claro de lo que una credencial de IA robada le compra a un atacante es un único token de acceso de GitHub expuesto en abril de 2026. GTIG rastreó cómo esa única credencial permitió a un atacante activar Gemini Enterprise dentro de la propia cuenta en la nube de la víctima, aprovisionar nuevo cómputo y desplegar una herramienta de enrutamiento de código abierto junto con un marco de agente autónomo en un servicio de cara al público.
Desde ahí, el atacante usó el propio sistema de cuotas en la nube de la cuenta para solicitar hardware NVIDIA RTX 6000 y lanzó instancias con 48 CPU virtuales, todo facturado a la víctima, para ejecutar cargas de trabajo de IA no autorizadas. Las cuatro etapas siguientes no ocurrieron en una sola campaña, pero juntas trazan hacia dónde se dirige este mercado.
| Etapa | Ejemplo | Cuándo |
|---|---|---|
| Reventa minorista de cuentas agrupadas | Poison Claude vende acceso a Anthropic al 5-15 por ciento del precio oficial | Informado en agosto de 2026 |
| Malware ataca configuraciones de herramientas de IA | ACRSTEALER extrae claves de API de los archivos de configuración de Cline y Continue AI | Mayo de 2026 |
| Robo autónomo masivo de credenciales | Una campaña operada por un agente compromete miles de credenciales sin paso humano | Menos de 6 horas, segundo trimestre de 2026 |
| Clave robada alquila cómputo | Un token de GitHub lleva a cómputo GPU solicitado en la propia cuenta de la víctima | Abril de 2026 |
Qué significa esto si usted da acceso a IA a su equipo
Una clave de API de IA ahora desbloquea lo mismo que una credencial en la nube: cómputo pagado, una cuota de uso y, si se roba del archivo de configuración de un asistente de programación, una línea directa a lo que ese asistente estuviera trabajando. Trate cada clave de Claude, Gemini, Cursor o Devin con la misma disciplina de rotación, alcance y monitoreo que ya aplica a las credenciales de IAM en la nube, en lugar de como un ajuste de conveniencia que se escribe una vez y se olvida.
Dos hábitos se derivan directamente de lo que documentaron GTIG y Okta. Rote las credenciales guardadas en los archivos de configuración de los asistentes de programación, incluidos secrets.json y config.yaml, con el mismo calendario que los secretos de integración continua, ya que el malware ahora ataca esos archivos por nombre. Y trate cualquier acceso a IA ofrecido muy por debajo del precio propio del proveedor como un servicio que puede leer lo que le envía, no como una ganga, porque esa es la única forma en que la cuenta cuadra.
Servola Journal
Hacemos esto por todos los que intentan mantenerse al día con lo que la tecnología le está haciendo a nuestras vidas. Las personas que la construyen, y las personas a las que les ocurre. Servola Journal existe para que lo que aprendemos pertenezca a todos ellos.
Nadie nos paga por esto. Sin anuncios, sin muro de pago, gratis para todos. Simplemente creemos que entender lo que nos está pasando a todos no debería depender de quién pueda permitirse pagar por ello.
Si esto te dio algo hoy, dinos que sigamos adelante. Síguenos, deja un me gusta, o escribe un comentario positivo. Leemos cada uno, y son lo que nos mantiene en marcha.
Leer a continuación: El login de IA de un empleado llegó al código de OpenAI | Una estafa a 25.000 personas se escondió en un pico de uso normal