Cybersikkerhed
9,8 CVSS: macOS VNC-fejl miner nu Monero
CISA opjusterede en macOS Screen Sharing-fejl til 9,8 CVSS, efter at NCSC-NL fandt en Monero-miner i hvert udnyttet tilfælde - Apples patch fra 6. august alene er ikke nok.
CISA opjusterede en macOS Screen Sharing-fejl til 9,8 CVSS, efter at NCSC-NL fandt en Monero-miner i hvert udnyttet tilfælde - Apples patch fra 6. august alene er ikke nok.
Kaspersky dokumenterede malware, der misbruger firmwareopdateringer i DoFun-infotainmentsystemer til at hverve biler til BADBOX-botnettet, uden at røre sikkerhedskritiske systemer.
CISA bekræfter aktiv udnyttelse af en Windows IKE VPN-fejl med CVSS 9,8, som Microsoft rettede i april 2026 - den føderale frist er allerede udløbet.
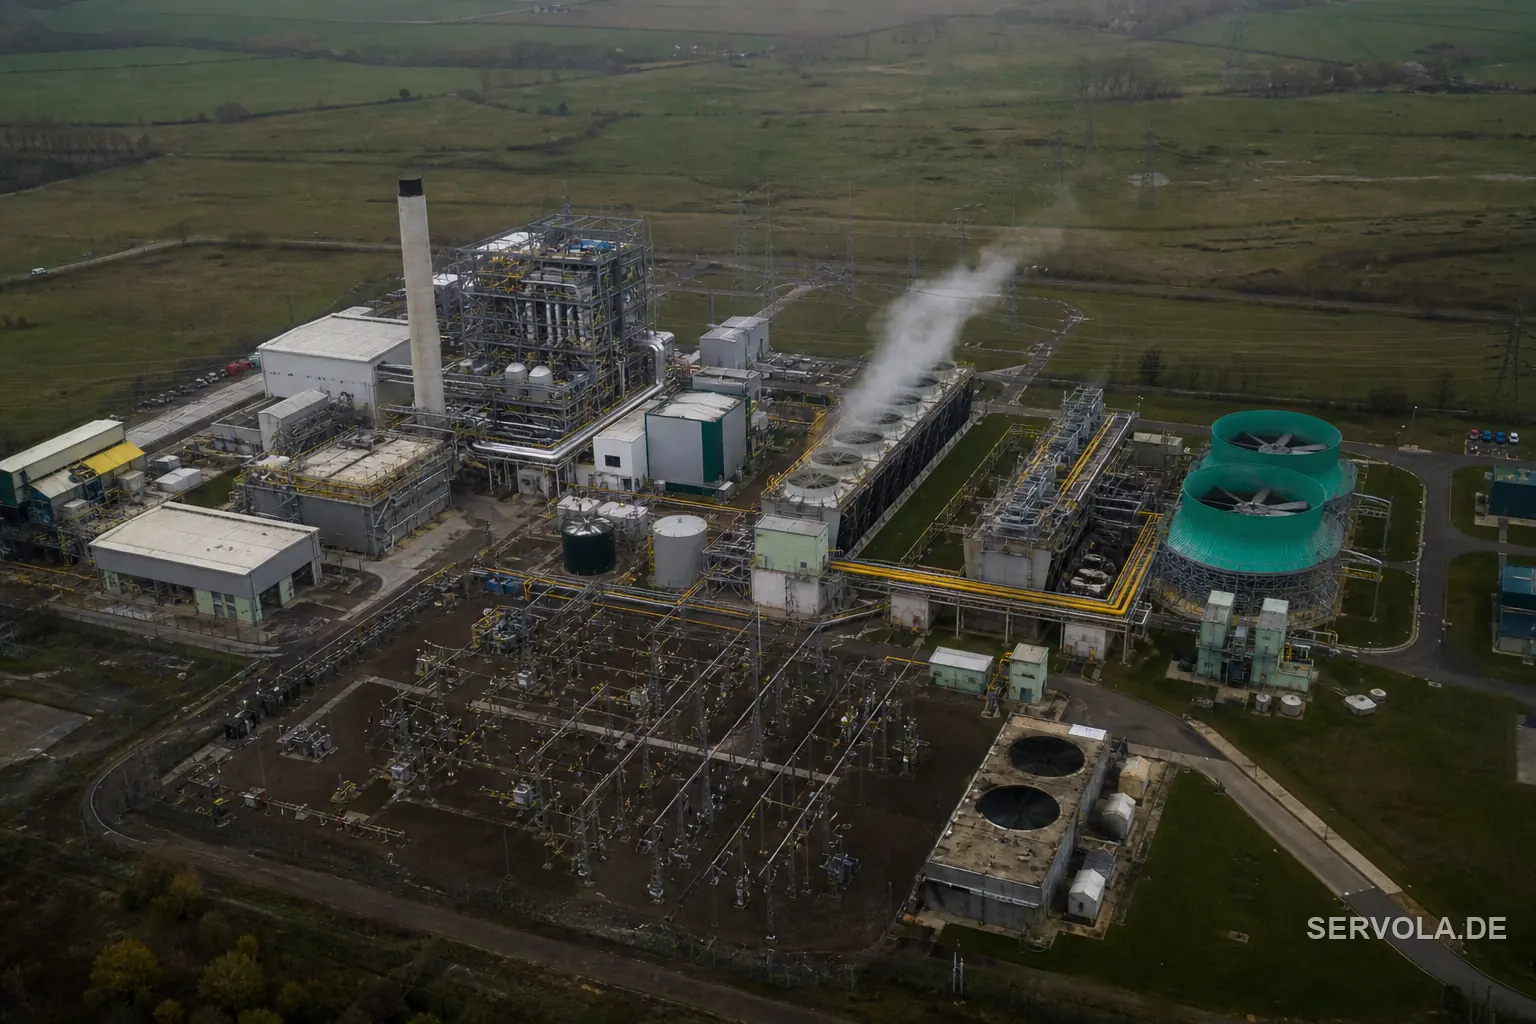
The Telegraph skriver, at Iran-forbundne hackere lagde et lille britisk kraftværk ned i fire dage, uden nogen indberetningspligt. Hvad det betyder for industri- og energioperatører i EU.
Googles trusselsforskere bekræftede, at tre Ruslands-forbundne grupper kaprer konti via ægte loginskærme. Ingen malware, ingen patch løser det. Her er, hvad der gør.
Zimbras SNMP-sårbarhed, CVE-2026-73570, blev rettet den 20. juli 2026, men CERT Polska bekræftede aktiv udnyttelse den 21. august. CISA gav amerikanske forbundsmyndigheder tre dages frist; de fleste europæiske Zimbra-driftsansvarlige har ingen tilsvarende frist.
CISA, FBI og NSA advarer om AI-genereret exploit-kode mod Siemens S7-PLC'er. Den samme tyske styring driver EU's vand-, energi- og fabriksanlæg.
Den 20. august 2026 tilføjede CISA to aktivt udnyttede sårbarheder i TrueConf Server til sin KEV-katalog og gav føderale myndigheder tre dage til at patche.
Apple lukkede en zero-click-fejl i ImageIO, CVE-2026-65346, hvor et ondsindet billede kunne køre kode blot ved at blive behandlet. Rettelsen nåede iPhones helt tilbage til 2018.
SSD Secure Disclosure har offentliggjort en fungerende exploit-kæde i tre trin mod Unisoc T612-modemet, som kan udløses via et VoLTE-videoopkald. Ingen CVE, ingen patch, og Unisoc har ikke svaret.
MLflow (CVSS 9,3) og FUXA (CVSS 9,5) blev hacket få timer efter offentliggørelse, samme uge - det egentlige problem er godkendelse slået fra som standard, ikke hvert enkelt fund.
To kædede sårbarheder i Microsoft Copilot, døbt SearchLeak af Varonis, gav angribere adgang til e-mail, filer og forbundne apps uden et eneste klik. Microsoft har allerede rettet fejlen, men mønsteret består.
Side 7 / 18
Én velovervejet note om infrastruktur, governance og måling, de fleste morgener. Ingen teori.