Ciberseguridad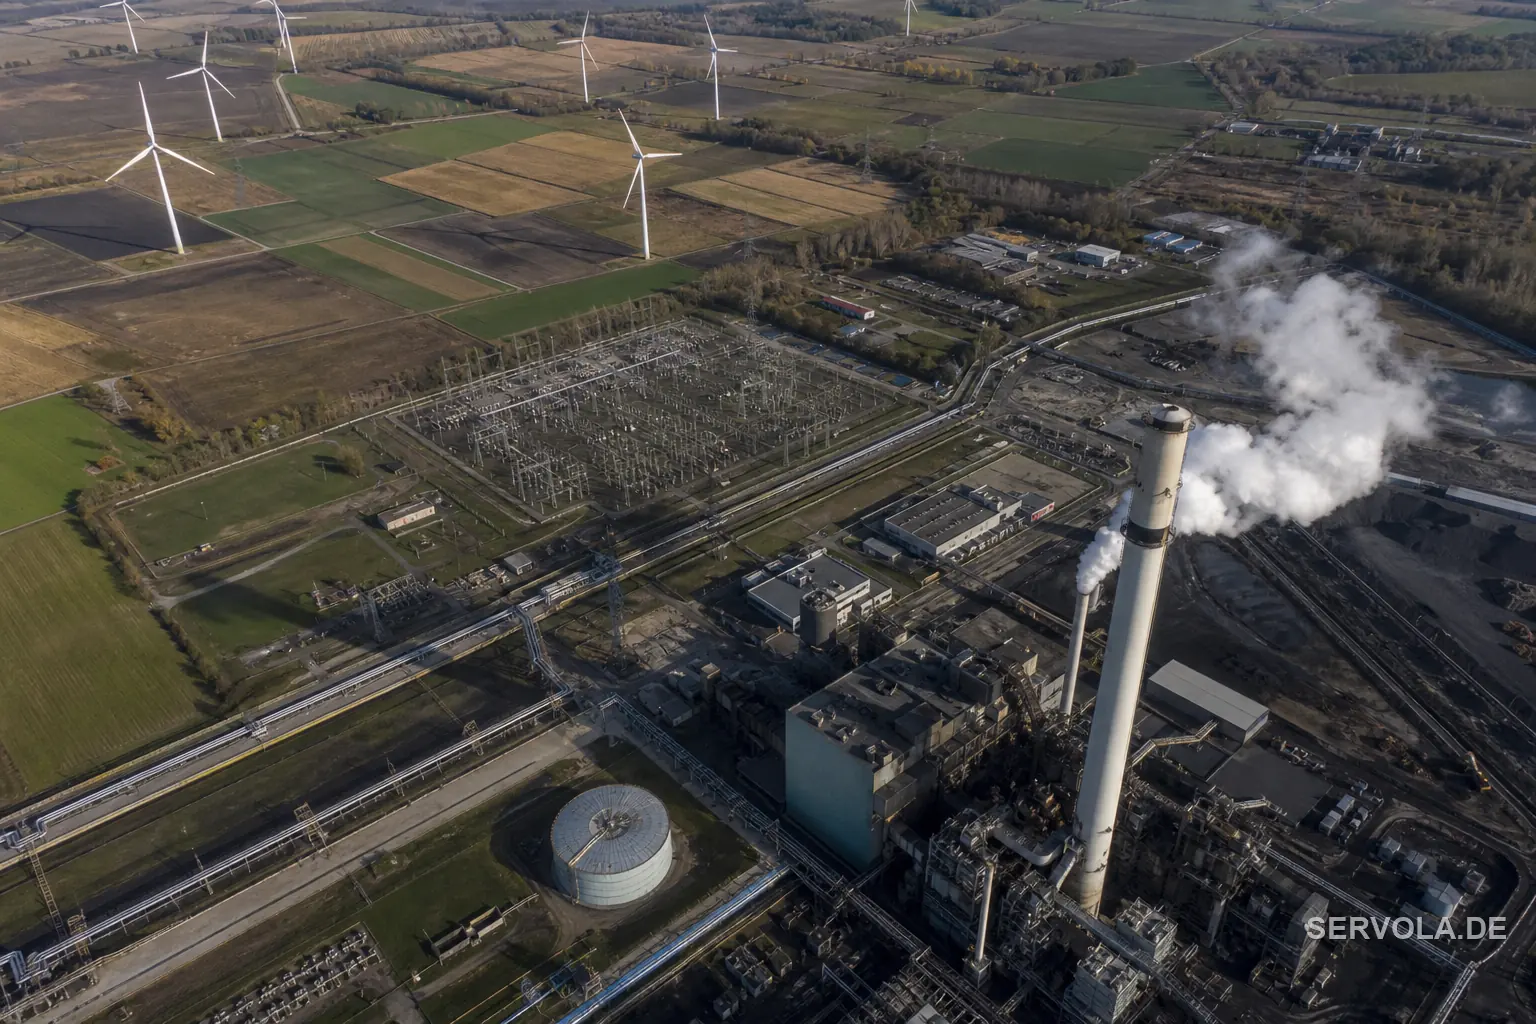
Sandworm atacó central por la APN de un parque eólico
CERT Polska: un ataque vinculado a Sandworm cruzó la APN privada de un parque eólico y saboteó en diciembre de 2025 una central polaca que calienta a 50.000 vecinos.
CERT Polska: un ataque vinculado a Sandworm cruzó la APN privada de un parque eólico y saboteó en diciembre de 2025 una central polaca que calienta a 50.000 vecinos.
Ocho agentes de IA construidos con herramientas gratuitas de código abierto vulneraron 21 sistemas del gobierno de Taiwán y llegaron a su regulador nuclear. El informe de Dream muestra por qué NIS2 ya debe contar con atacantes sin presupuesto estatal.
Investigadores descifraron 315.320 bloques de razonamiento cifrados de transcripciones públicas y hallaron 367 artefactos personales y 182 credenciales - prueba de que el pensamiento privado de un modelo insignia es tan seguro como su hermano más barato.
Un ciberataque contra CEVA Logistics entre el 29 de julio y el 1 de agosto expuso nombres, direcciones y datos de pedidos de compradores europeos de hardware Steam. Valve confirma que las contraseñas y los datos de pago no se vieron afectados.
OpenAI divide su programa de ciberseguridad Daybreak en dos niveles y lanza GPT-5.6-Cyber, que obtuvo un 95 por ciento en un banco de pruebas interno y encontró una cadena de fuga de sandbox en Chrome ya parcheada.
Componentes chinos en las cámaras de drones de la Royal Navy enviaban señales a China. El MoD cortó la conexión. Qué implica para compradores de la UE/UK.
CISA confirma explotación activa de CVE-2026-63077, una RCE no autenticada en JetBrains TeamCity On-Premises. CVSS 9.8, añadido al KEV el 5 de agosto, plazo federal 8 de agosto.
Un único fallo de inyección SQL sin autenticación en Metabase permitió atacar a Framework, Tally y LexisNexis a la vez. Se expusieron nombres, correos, teléfonos y direcciones; los datos de pago no.
Dos investigadores hallaron formas distintas de hacer que Rovo, el agente de IA de Atlassian, filtre datos de Jira, Confluence y conectores. Una está parcheada, otra desde mayo no.
Un fallo del kernel de Linux de 2007, CVE-2026-64564, permitió al Zhuque Lab de Tencent obtener root y escapar de contenedores en cinco distribuciones antes del parche del 3 de agosto.
CISA confirma explotación activa de CVE-2026-18577, un bypass del propio parche anterior de N-able para N-central. CVSS 8.2, añadido al KEV el 3 de agosto, plazo FCEB 6 de agosto.
Google rastreó una campaña de vishing que llamó a Apollo, Blackstone y KKR, robó códigos MFA en vivo y logró 10 millones de dólares en bitcoin.
Página 10 / 18
Una nota meditada sobre infraestructura, gobernanza y medición, casi cada mañana. Sin teoría.