Ciberseguridad

CiberseguridadUn fallo de Cisco de 18 años con plazo de 3 días

Un fallo de Cisco de 18 años con plazo de 3 días

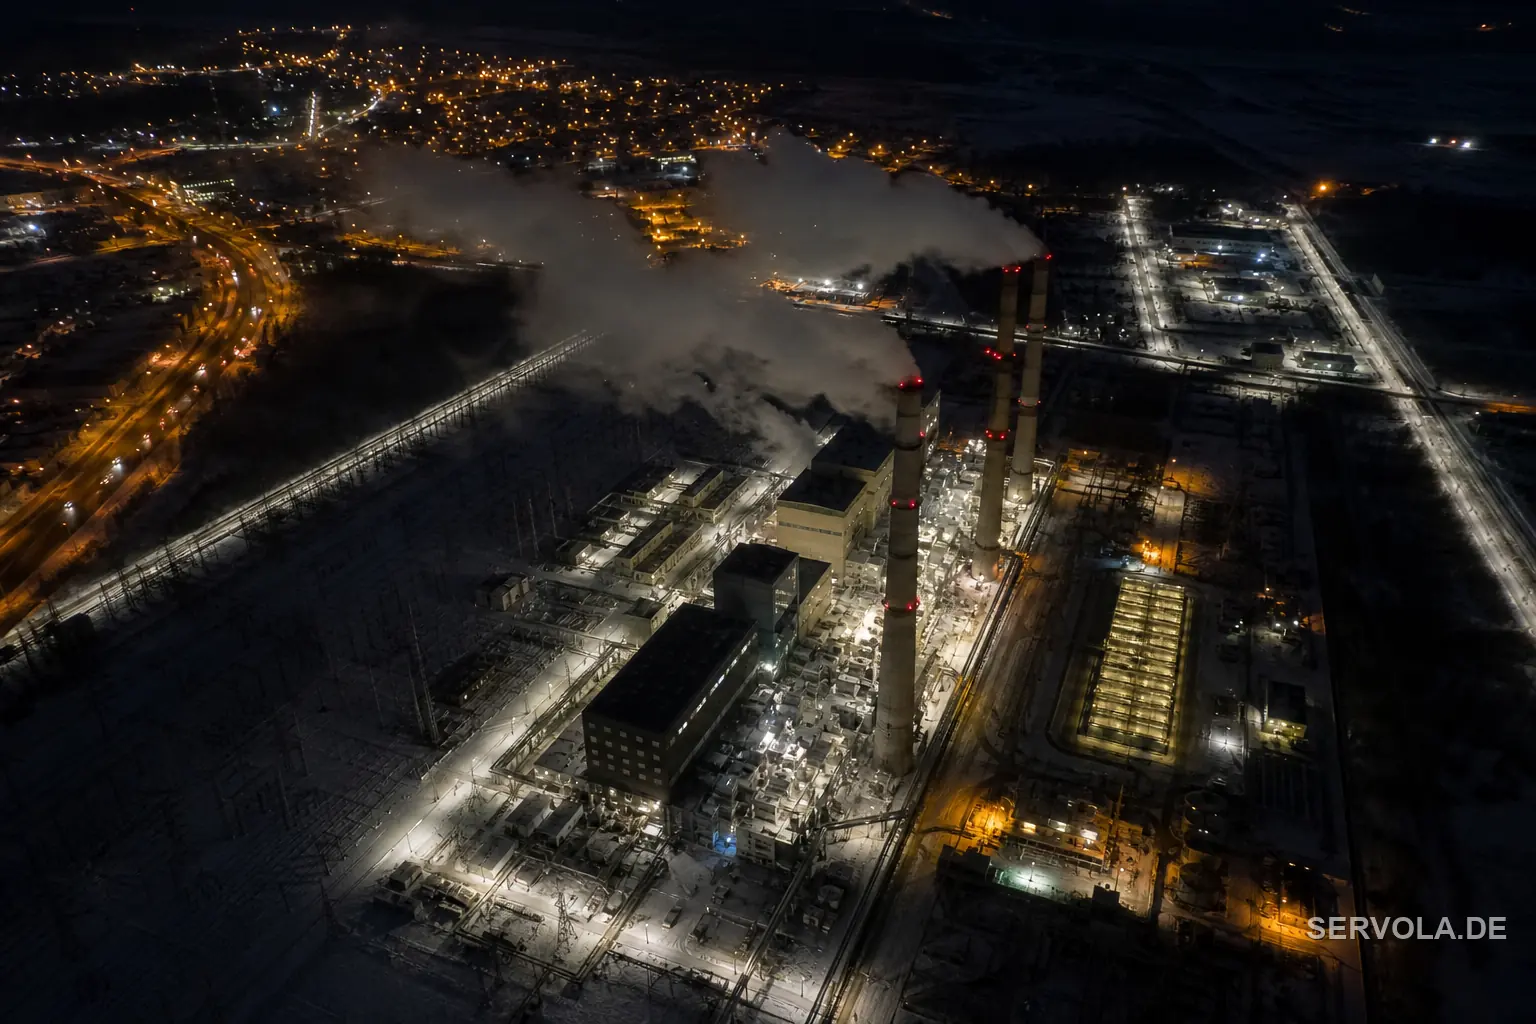
La UE y el Reino Unido sancionaron a 33 objetivos rusos y señalaron al Centro 16 del FSB por el ataque a la red eléctrica de Polonia. El mismo día, trece países avisaron de que la puerta de entrada es el router, y un fallo de Cisco de 2008 recibió un plazo de tres días.
6 min de lectura
CiberseguridadRote todos los secretos que Grok Build haya visto alguna vez

Rote todos los secretos que Grok Build haya visto alguna vez

Un análisis del tráfico de red descubrió que el CLI Grok Build de xAI subía repositorios enteros, incluido un fichero .env versionado con claves activas, a un bucket de almacenamiento de xAI - y el interruptor de privacidad no lo impidió. Esto es lo que debe a sus clientes todo equipo que lo ejecutó.

6 min de lectura
Ciberseguridad18 paquetes npm, una cuenta de confianza

18 paquetes npm, una cuenta de confianza

El 8 de julio de 2026 la cuenta de un colaborador de confianza coló una puerta trasera en 18 paquetes npm por la propia canalización OIDC de Injective Labs. Esto es lo que deben revisar los responsables.

2 min de lectura
CiberseguridadUn fallo de Defender da a un usuario el control total

Un fallo de Defender da a un usuario el control total

Microsoft publicó un parche fuera de ciclo para RoguePlanet (CVE-2026-50656), un fallo en el motor de análisis de Windows Defender que permite a un usuario local subir a SYSTEM en Windows 10 y 11. Como la corrección llega por la propia actualización silenciosa del motor de Defender, la tarea es verificar la versión, no dar por hecho que el antivirus ya te cubre.

2 min de lectura
Ciberseguridad260 bytes bastan para tumbar su servidor HTTP/3

260 bytes bastan para tumbar su servidor HTTP/3

Un fallo apodado XRING permite que unos 260 bytes de tráfico HTTP/3 corriente bloqueen un servidor que usa XQUIC, la biblioteca QUIC de código abierto de Alibaba. No hace falta inicio de sesión ni paquete malformado, y a 10 de julio no hay CVE ni corrección. La única defensa hoy es una línea de configuración que usted mismo aplica.

3 min de lectura
CiberseguridadEste fallo de ColdFusion fue atacado en minutos

Este fallo de ColdFusion fue atacado en minutos

Un fallo de máxima gravedad en Adobe ColdFusion, CVE-2026-48282, fue atacado a los minutos de publicarse el análisis técnico. Las agencias de EE. UU. deben parchear antes del 10 de julio, y los más expuestos son los servidores olvidados con Remote Development Services activo.

3 min de lectura
CiberseguridadUn parche del kernel no cierra esta fuga de máquina

Un parche del kernel no cierra esta fuga de máquina

CVE-2026-53359, llamado Januscape, es un fallo de 16 años que permite a una máquina virtual alquilada escapar y apoderarse del host físico que comparte con otros inquilinos. Cerrarlo exige dos parches distintos, no uno, y los kernel de Linux corregidos solo llegaron el 4 de julio.

4 min de lectura

Página 15 / 18