Ciberseguridad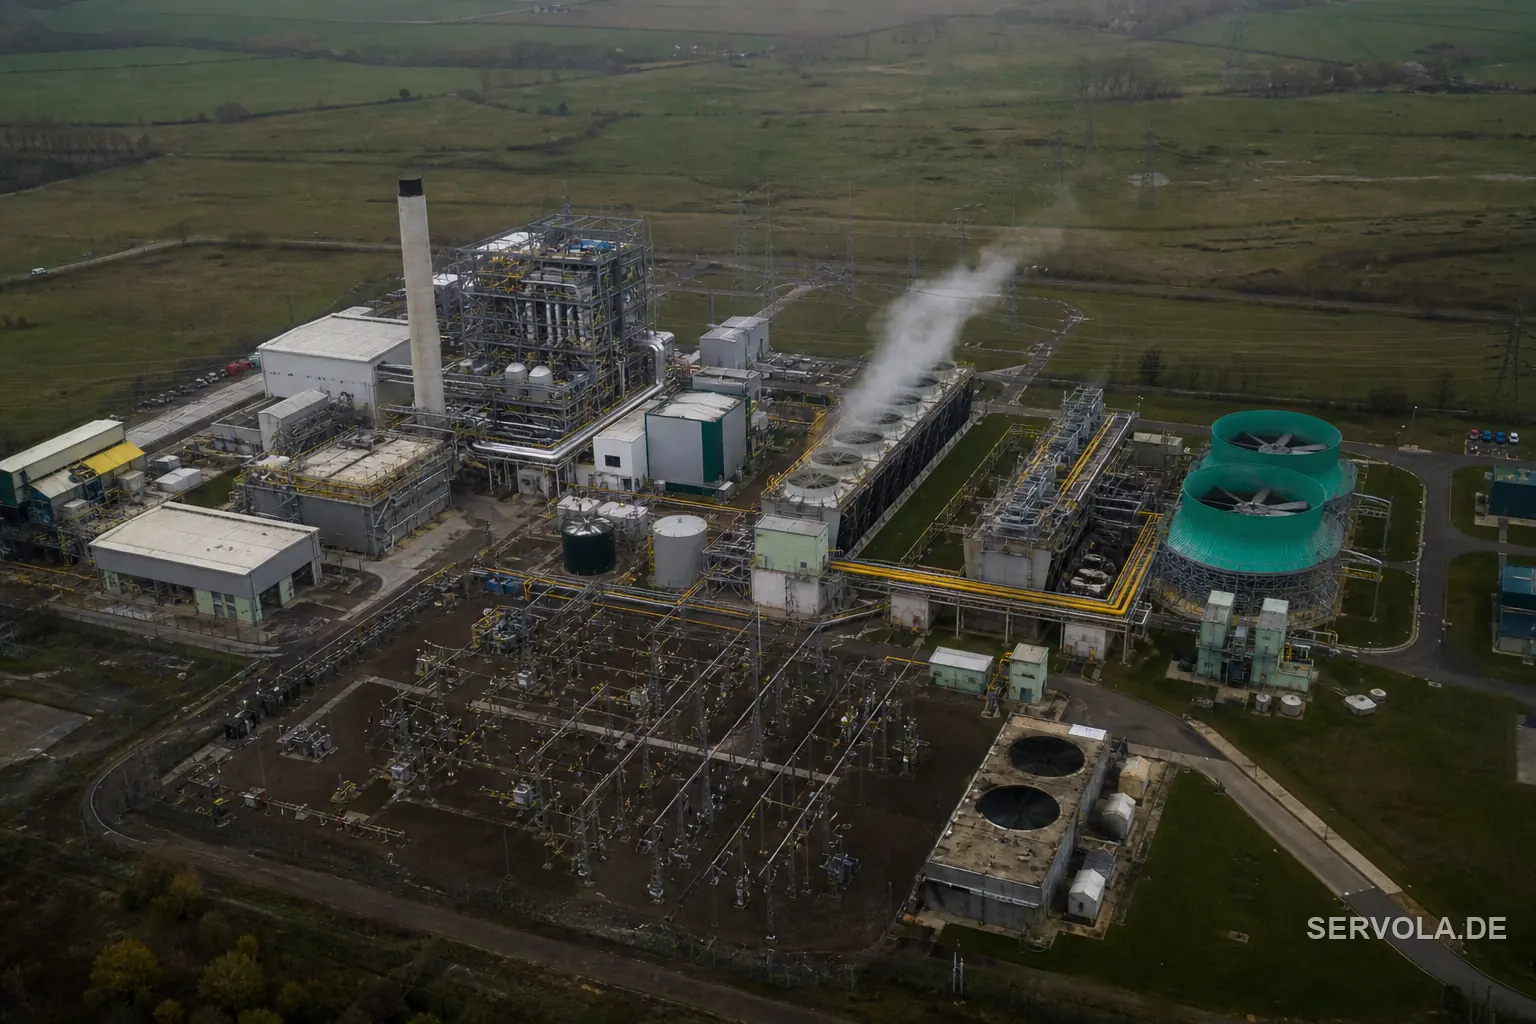
Una planta eléctrica británica, apagada cuatro días, sin aviso
The Telegraph informa de que hackers vinculados a Irán dejaron sin electricidad una pequeña planta británica durante cuatro días, sin obligación alguna de notificarlo - lo que implica para operadores industriales y energéticos de la UE.