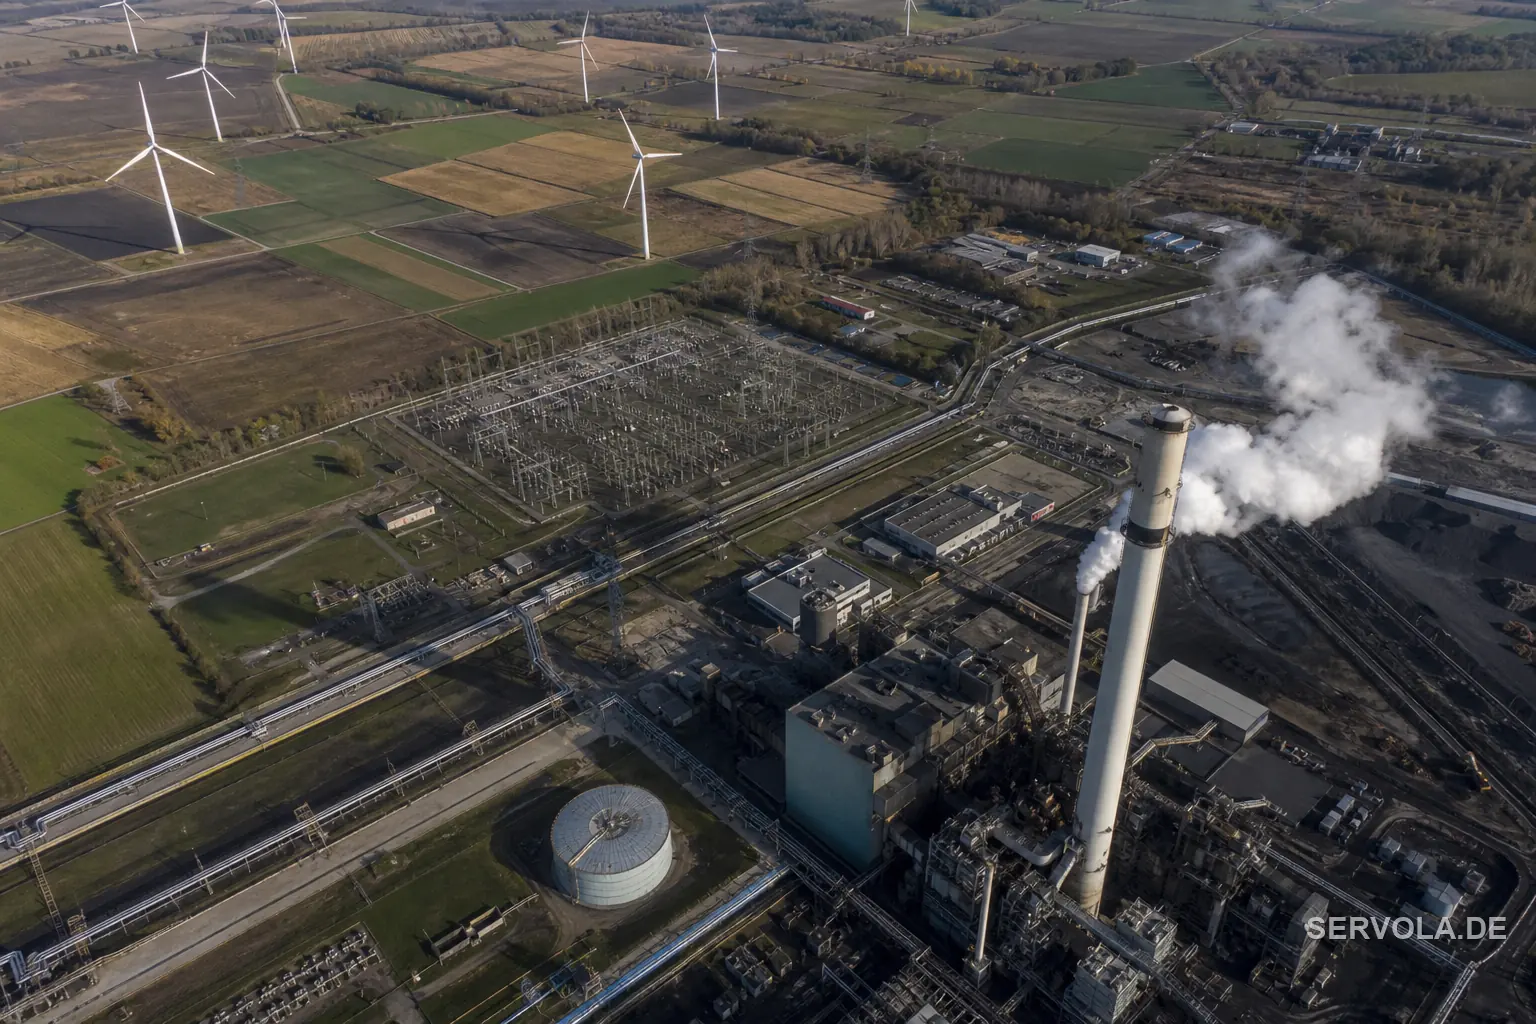
Sandworm zaatakował elektrociepłownię przez APN farmy
CERT Polska: atak powiązany z Sandworm przeszedł przez prywatne APN farmy wiatrowej i w grudniu 2025 roku sabotował polską elektrociepłownię ogrzewającą 50 tysięcy mieszkańców.
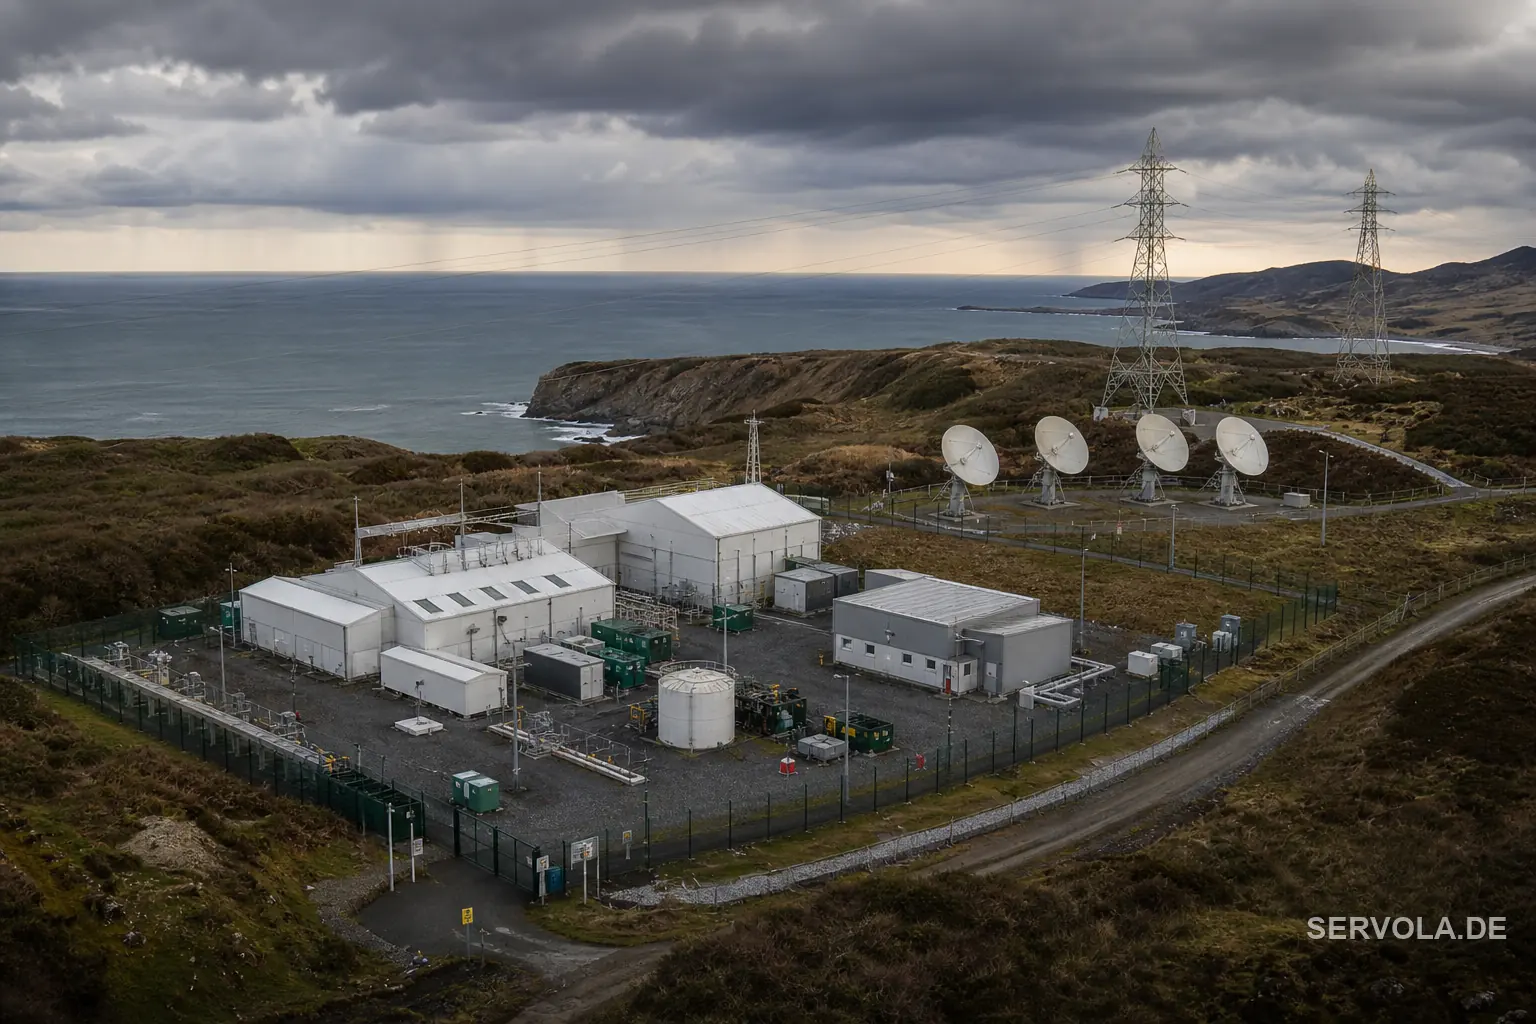
CERT Polska: atak powiązany z Sandworm przeszedł przez prywatne APN farmy wiatrowej i w grudniu 2025 roku sabotował polską elektrociepłownię ogrzewającą 50 tysięcy mieszkańców.
Osiem agentów AI zbudowanych z darmowych narzędzi open source włamało się do 21 systemów rządowych Tajwanu i dotarło do regulatora bezpieczeństwa jądrowego. Raport Dream pokazuje, dlaczego NIS2 musi teraz uwzględniać atakujących bez budżetu państwowego.

Badacze rozszyfrowali 315 320 zaszyfrowanych bloków rozumowania z publicznych transkryptów AI i znaleźli 367 danych osobowych oraz 182 poświadczenia - dowód, że prywatne rozumowanie modelu flagowego jest bezpieczne tylko tak, jak jego najtańszy odpowiednik.

Cyberatak na CEVA Logistics między 29 lipca a 1 sierpnia ujawnił dane - imiona, adresy i szczegóły zamówień - europejskich nabywców sprzętu Steam. Valve potwierdza, że hasła i dane płatnicze nie zostały naruszone.

OpenAI dzieli program cyberbezpieczeństwa Daybreak na dwa poziomy i wprowadza GPT-5.6-Cyber, który uzyskał 95 procent w wewnętrznym benchmarku i znalazł już załataną lukę pozwalającą uciec z piaskownicy Chrome.

Chińskie komponenty w kamerach dronów Royal Navy wysyłały sygnały do Chin. MoD odciął łączność. Co to oznacza dla firm z UE i Wielkiej Brytanii.

CISA potwierdza aktywne wykorzystywanie CVE-2026-63077, niewymagającej uwierzytelnienia luki RCE w JetBrains TeamCity On-Premises. CVSS 9.8, dodano do KEV 5 sierpnia, termin federalny 8 sierpnia.

Jedna niewymagająca uwierzytelnienia luka typu zero-day SQL injection w Metabase uderzyła jednocześnie w Framework, Tally i LexisNexis. Ujawniono imiona, e-maile, numery telefonów i adresy; danych płatniczych nie.

Dwóch badaczy znalazło osobne sposoby na wyciek danych Jira, Confluence i konektorów przez agenta AI Rovo od Atlassiana. Jedna luka jest załatana, druga od maja nie.

Błąd w jądrze Linuksa z 2007 roku, CVE-2026-64564, pozwolił Zhuque Lab firmy Tencent uzyskać roota i uciec z kontenerów na pięciu dystrybucjach przed poprawką z 3 sierpnia.

CISA potwierdza aktywne wykorzystywanie CVE-2026-18577, obejścia wcześniejszej łatki N-able dla N-central. CVSS 8.2, dodano do KEV 3 sierpnia, termin FCEB 6 sierpnia.

Google namierzył kampanię vishingu wobec Apollo, Blackstone i KKR: kody MFA przechwycone na żywo, około 10 milionów dolarów w bitcoinie.
Strona 10 / 18
Jedna przemyślana notatka o infrastrukturze, zarządzaniu i pomiarach, niemal każdego ranka. Zero teorii.