Jeden wyciek u dostawcy odpowiadał za połowę europejskich ofiar ransomware
Raport Black Kite 2026 pokazuje, że jedno naruszenie u dostawcy odpowiadało za ponad połowę ofiar stron trzecich. W ramach NIS2 i DORA odpowiedzialność jest twoja.
Raport Black Kite 2026 pokazuje, że jedno naruszenie u dostawcy odpowiadało za ponad połowę ofiar stron trzecich. W ramach NIS2 i DORA odpowiedzialność jest twoja.
Skala Cyber Jailbreak Severity firmy Anthropic zamienia bezpieczeństwo AI w kryterium zakupowe i audytowe, tak jak CVSS uczynił to dla błędów oprogramowania.

Google i FBI rozbiły NetNut, sieć proxy złożoną z co najmniej 2 milionów urządzeń domowych, używaną w jeden tydzień przez 316 grup atakujących. Dlaczego reputacja IP umarła, a wasze urządzenia to nowy perymetr.

USA zniosły kontrole eksportowe Claude Fable 5 po 19 dniach. Anthropic odkupił dostęp retrenowanym klasyfikatorem i skalą powagi jailbreaków w stylu CVSS. Co to oznacza dla operatorów.

Microsoft ostrzega, że zatruty opis narzędzia może zmienić twojego agenta AI w wyciek danych, bez złamania jakiejkolwiek reguły i bez wykorzystania błędu. Co właściciele muszą zablokować.

Badacze pokazali, że spreparowana strona potrafi wyperswadować agentowi AI w przeglądarce jego własne reguły bezpieczeństwa i skłonić go do wydania haseł oraz dostępów. Co powinni zrobić właściciele firm.

Niemieckie BSI wydało formalne ostrzeżenie, że AI szybciej znajduje i uzbraja luki w oprogramowaniu, niż obrońcy zdążają je załatać. Co właściciele powinni zrobić ze swoją powierzchnią ataku.

Amerykańskie rozporządzenie wyznacza postkwantowe terminy do 2030 roku, które spadaja na dostawców federalnych. Co harvest-now-decrypt-later oznacza dla właścicieli.

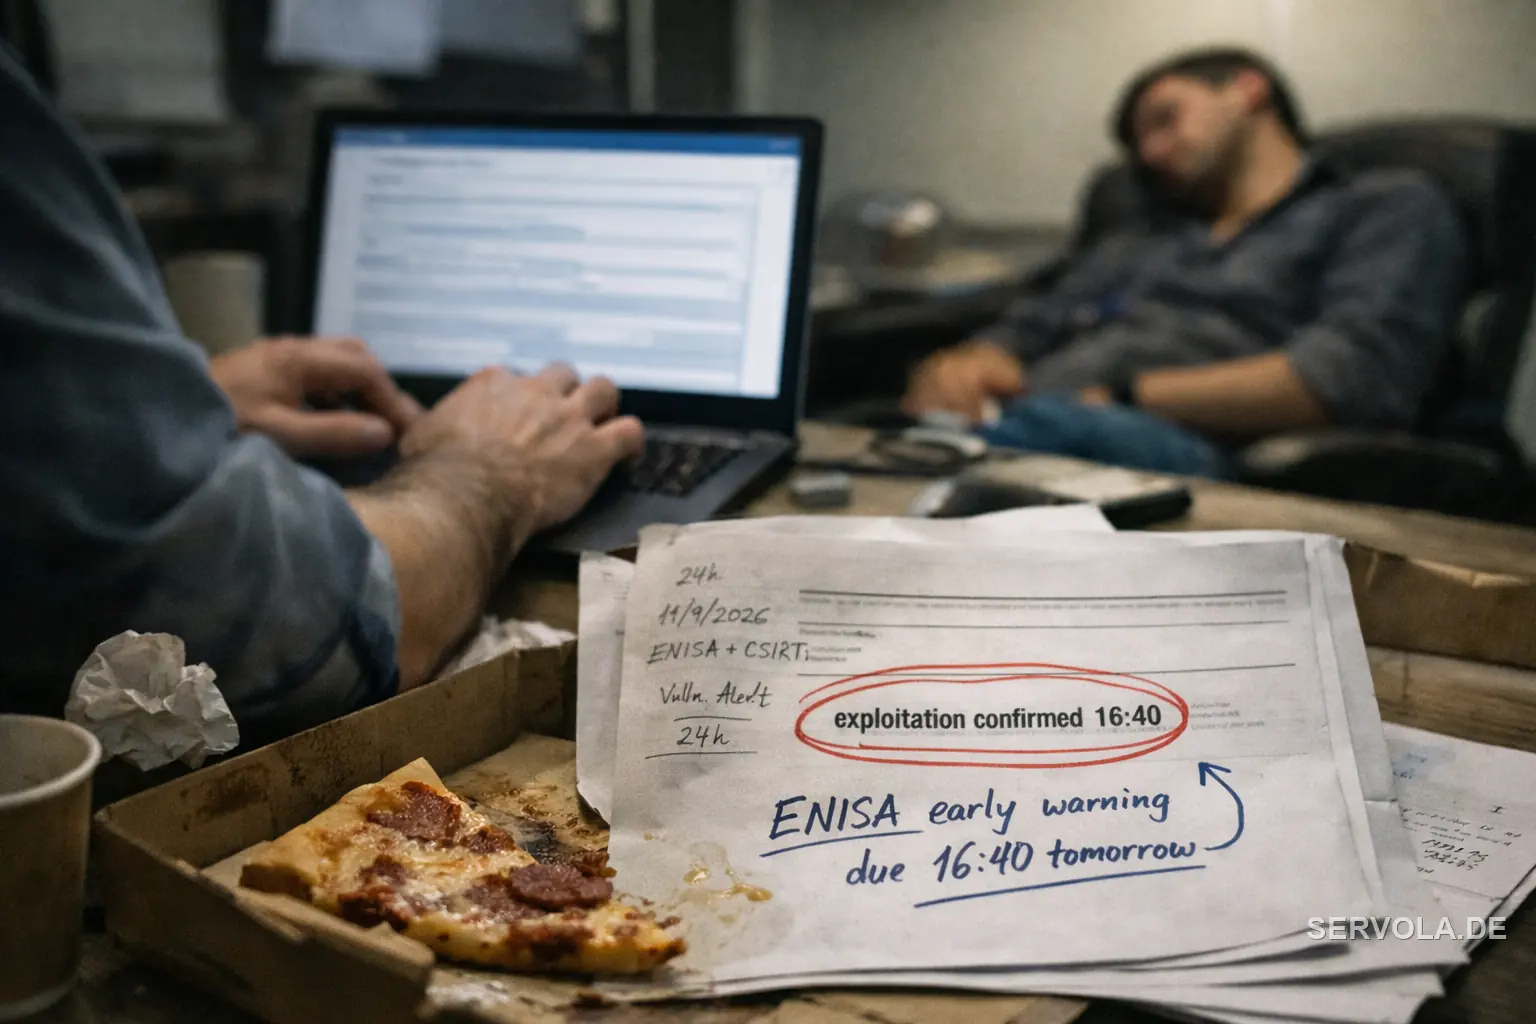
Od 11 września 2026 unijny Akt o cyberodporności wymusza zgłoszenie podatności do ENISA w ciągu 24 godzin - i obejmuje produkty już sprzedane. Co właściciele powinni sprawdzić teraz.

Operatorzy powiązani z państwami przechodzą rozmowy wideo na żywo i są zatrudniani do pracy zdalnej. Ryzyko sankcji i wycieku danych spada na firmę, która ich zatrudniła.

Niemiecka ustawa NIS2 czyni zarząd osobiście odpowiedzialnym za cyberbezpieczeństwo, wyznacza twardy termin rejestracji i daje BSI uprawnienia kontrolne oraz prawo nakładania kar. Co właściciele muszą zrobić teraz.

Unijny Cyber Resilience Act zamienia każdy podłączony produkt w pozycję regulowaną, z 24-godzinnym terminem zgłoszenia od 2026 roku i karami do 2,5 procent obrotu.
Strona 17 / 18
Jedna przemyślana notatka o infrastrukturze, zarządzaniu i pomiarach, niemal każdego ranka. Zero teorii.