Cyberbezpieczeństwo
Twój model zagrożenia NIS2 założył złego napastnika
Anthropic zdemontował oparta na Claude komórkę szpiegowską, która częściowo prowadzili dwaj studenci z Hunan. Uderzyła w pięćdziesiąt organizacji jak służba państwowa.
Anthropic zdemontował oparta na Claude komórkę szpiegowską, która częściowo prowadzili dwaj studenci z Hunan. Uderzyła w pięćdziesiąt organizacji jak służba państwowa.
IDScan potwierdził, że hakerzy ukradli z jego chmury ponad 153 miliony praw jazdy, po cichu wykradanych przez ponad rok. Oto co powinna teraz sprawdzić firma z UE korzystająca z podobnego dostawcy.
Luka zero-day w samym Windows Update Stack, mechanizmie, którego nie można wyłączyć bez utraty przyszłych poprawek, została wykorzystana, zanim pojawiła się wrześniowa poprawka Microsoftu.
Google potwierdza, że CVE-2026-87491 w silniku V8 Chrome jest już wykorzystywana. CISA umieszcza lukę na liście aktywnie wykorzystywanych podatności. Chromium nadal ocenia ją jako średnią.
Wspólne ostrzeżenie NSA, CISA i FBI każe amerykańskim firmom AI potajemnie obniżać jakość dla podejrzanych kont. Sygnały wykrywania opisują też szybko rosnącą firmę.
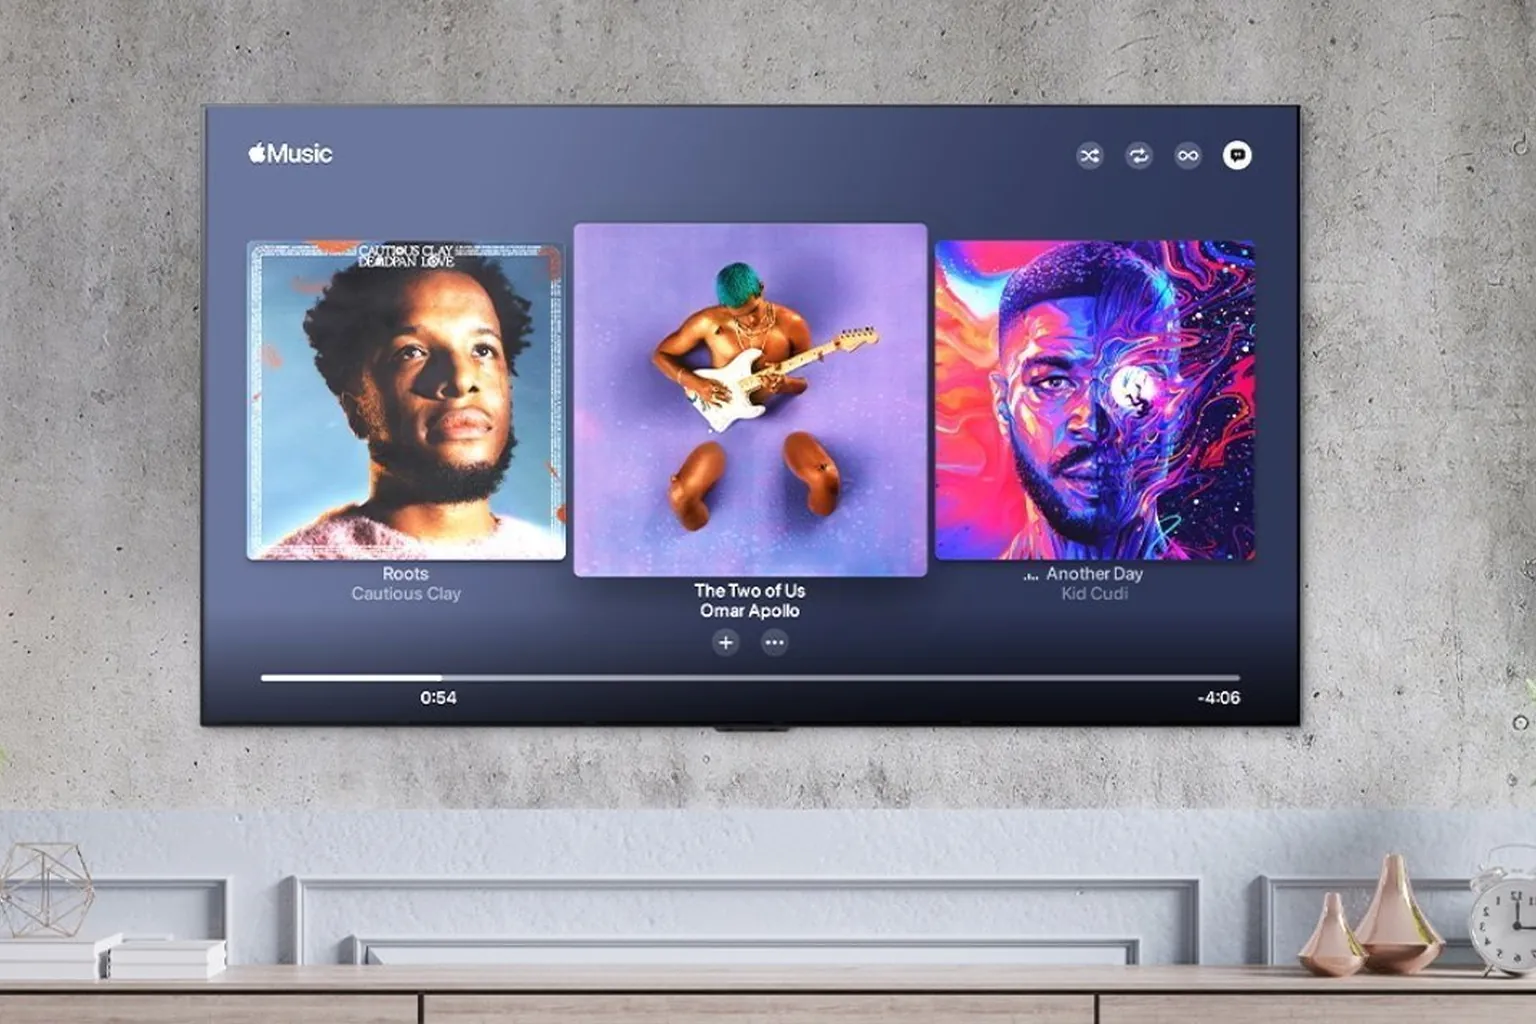
Śledztwo Gamers Nexus wykazało, że inteligentne telewizory LG nagrywały dźwięk otoczenia z odległości około 18 metrów nawet w trybie czuwania, podczas gdy LG zaprzecza, jakoby zbierało lub przechowywało rozmowy z otoczenia.
Badacze bezpieczeństwa z Calif użyli AI, aby w ciągu około sześciu tygodni zamienić błąd połączeń WeChat w samorozprzestrzeniającego się robaka typu zero-click, czyli pracę, która kiedyś zajmowała doświadczonemu zespołowi miesiące.
Liquid Network Blockstream stracił 4019 BTC przez błąd w oprogramowaniu 6 września 2026 roku. Poprawka dla powiązanej luki czekała niewydana od tygodni.
W tym miesiącu Google, Anthropic i OpenAI wprowadziły najnowocześniejsze modele o zdolnościach cyberbezpieczeństwa, a wszystkie trzy firmy zamknęły dostęp do nich za programem weryfikacji zamiast zwykłej premiery.
Luka w systemie tożsamości Lenovo pozwoliła atakującym otwierać konta Dropbox bez hasła. Prawdziwa wada tkwi w tym, czemu Dropbox zdecydował się zaufać.
Cisco ujawniło krytyczną, niewymagającą uwierzytelnienia lukę (CVSS 9,8) w przełącznikach Nexus 9000 z chipem Silicon One, sercem swoich centrów danych dla AI. Poprawka istnieje, znaleźć ją jest trudniej.
ShinyHunters wykorzystał telefon, a nie złamane hasło, aby przełamać logowanie Okta w McKesson i dotrzeć do nawet 284 milionów rekordów pacjentów. Ta sama grupa włamała się w tym roku jeszcze na dwa inne sposoby.
Strona 4 / 18
Jedna przemyślana notatka o infrastrukturze, zarządzaniu i pomiarach, niemal każdego ranka. Zero teorii.