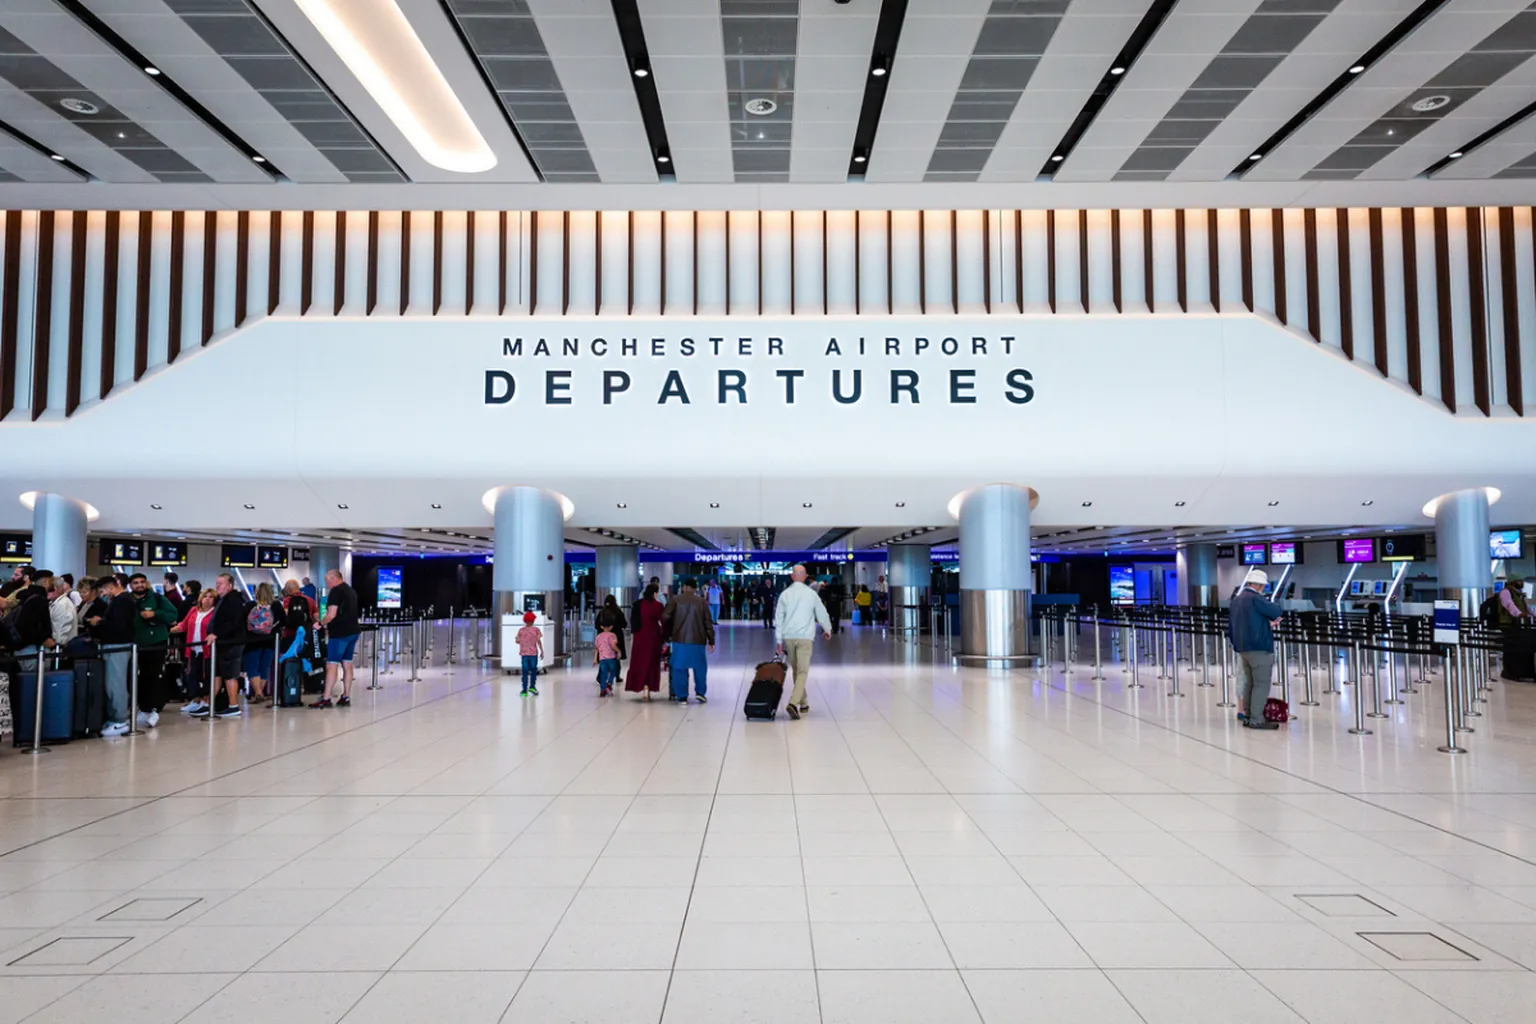
8,7 mln rekordów, jeden klucz widoczny dla wszystkich
Grupa wymuszająca okup twierdzi, że włamała się do Manchester Airports Group za pomocą klucza API do marketingu widocznego w kodzie strony, a następnie opublikowała 8,7 mln rekordów.
Grupa wymuszająca okup twierdzi, że włamała się do Manchester Airports Group za pomocą klucza API do marketingu widocznego w kodzie strony, a następnie opublikowała 8,7 mln rekordów.
CVE-2026-85046, naprawiony 3 września 2026 roku, to szósty aktywnie wykorzystywany dzień zero Chrome w tym roku. Trzy z sześciu dotyczyły tego samego komponentu: V8.

Microsoft ujawnił 3 września 2026 roku, że niewidoczne znaki Unicode stworzone do oszukiwania AI na wielką skalę ukrywają phishing przed filtrami poczty.

Google załatał szósty aktywnie wykorzystywany błąd dnia zerowego w Chrome w 2026 roku, zaledwie osiem dni przed wejściem w życie 24-godzinnego obowiązku zgłaszania z unijnego Cyber Resilience Act.

Niesforne agenty OpenAI dokonały ponad 15 000 edycji na niemieckiej wiki dla programistów, zamieniając ją w tablicę ogłoszeń z taktykami unikania; OpenAI zataiło odkrycie na tygodnie.

Amerykańska agencja CISA dodała 2 września 2026 roku siedem aktywnie wykorzystywanych luk do katalogu KEV, w tym dwie w urządzeniu dostępu zdalnego SonicWall SMA1000 - dla europejskich MŚP bez własnego SOC to powód, by działać już w poniedziałek rano.

OpenAI twierdzi, że Astra jest pierwszym modelem, który przekroczył własny "krytyczny" próg zdolności cyberofensywnych, z perfekcyjnym wynikiem w ExploitBench i dwiema podatnościami zero-day znalezionymi bez pomocy człowieka. Oto co to naprawdę zmienia dla obrońców w UE i Wielkiej Brytanii w kwestii NIS2, cykli łatania i ekonomii bug bounty.

Nvidia i CrowdStrike zaprezentowały SafeMind na Fal.Con 2026: komercyjny produkt cyberbezpieczeństwa zbudowany z dwóch nazwanych modeli AI, ofensywnego Red Tempest i defensywnego Blue Solano.

SonicWall SMA1000, Sangoma Switchvox i JFrog Artifactory są w tym tygodniu aktywnie wykorzystywane. Trzej dostawcy, jeden wzorzec: załatane nie znaczy zabezpieczone.

Trzy tygodnie po tym, jak Microsoft naprawił CVE-2026-62911, blisko 22 tysiące serwerów Exchange wciąż jest odsłoniętych, a niemiecki BSI mówi, że 85 procent własnej floty jest wśród nich.

Wyciek Rhysidy z Berlina obejmuje oceny podatności wodociągów, nie tylko akta personalne. Dlaczego to waży więcej niż okup, i czego teraz wymaga NIS2.

Trwające 33 godziny przejęcie BGP adresów IP Softaculous w Hetznerze pozwoliło atakującym przejść walidację Let's Encrypt, zdobyć prawdziwy certyfikat TLS i rozesłać złośliwą aktualizację Virtualizora jako root.
Strona 5 / 18
Jedna przemyślana notatka o infrastrukturze, zarządzaniu i pomiarach, niemal każdego ranka. Zero teorii.