Ciberseguridad
Google lo llamó medio. La CISA dio 15 días.
Google confirma que el CVE-2026-87491 en el motor V8 de Chrome ya está siendo explotado. La CISA lo lista como vulnerabilidad explotada activamente. Chromium lo sigue calificando de medio.
Google confirma que el CVE-2026-87491 en el motor V8 de Chrome ya está siendo explotado. La CISA lo lista como vulnerabilidad explotada activamente. Chromium lo sigue calificando de medio.
Un aviso conjunto de la NSA, CISA y el FBI pide a las firmas de IA degradar en secreto cuentas sospechosas. Sus señales de detección también describen a una empresa que crece rápido.
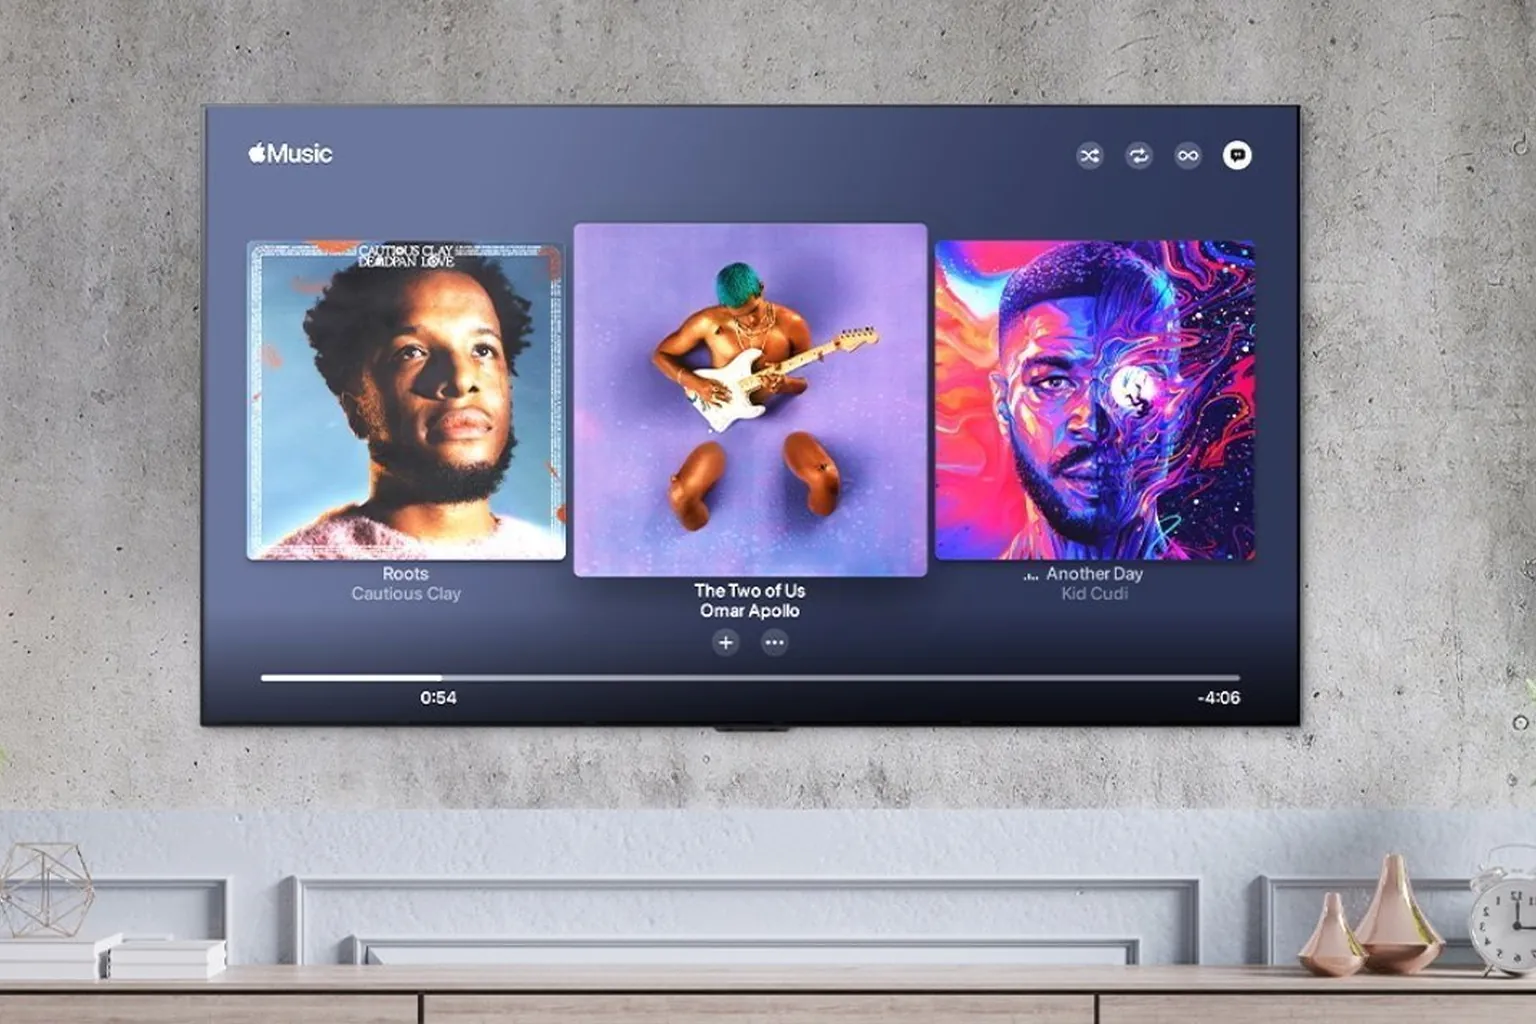
Una investigación de Gamers Nexus encontró televisores inteligentes LG que grababan audio ambiental desde unos 18 metros de distancia incluso en espera, mientras LG niega recopilar o almacenar conversaciones ambientales.
Investigadores de seguridad de Calif usaron IA para convertir un fallo de llamadas de WeChat en un gusano autopropagable de clic cero en unas seis semanas, un trabajo que antes tomaba meses a un equipo experto.
La Liquid Network de Blockstream perdió 4.019 BTC por un error de software el 6 de septiembre de 2026. Un parche para un fallo relacionado llevaba semanas sin publicarse.
Google, Anthropic y OpenAI lanzaron cada una un modelo de frontera con capacidad cibernética este mes, y las tres empresas restringieron el acceso mediante un programa de verificación en lugar de un lanzamiento normal.
Un fallo en el sistema de identidad de Lenovo permitió a los atacantes abrir cuentas de Dropbox sin contraseña. El verdadero defecto está en aquello que Dropbox eligió confiar.
Cisco reveló una vulnerabilidad crítica (CVSS 9.8) sin autenticación en switches Nexus 9000 con el chip Silicon One, el corazón de sus centros de datos para IA. Existe parche, encontrarlo no es trivial.
ShinyHunters usó una llamada telefónica, no una contraseña robada, para entrar en el inicio de sesión Okta de McKesson y llegar a 284 millones de registros de pacientes. El mismo grupo entró de otras dos formas este año.
Un grupo de extorsión asegura haber entrado en Manchester Airports Group usando una clave API de marketing visible en el propio código del sitio, y luego publicó 8,7 millones de registros.
CVE-2026-85046, parcheado el 3 de septiembre de 2026, es el sexto día cero de Chrome explotado activamente este año. Tres de los seis afectaron al mismo componente: V8.
Microsoft reveló el 3 de septiembre de 2026 que caracteres Unicode invisibles creados para engañar a la IA ahora ocultan phishing de los filtros de correo a gran escala.
Página 3 / 17
Una nota meditada sobre infraestructura, gobernanza y medición, casi cada mañana. Sin teoría.