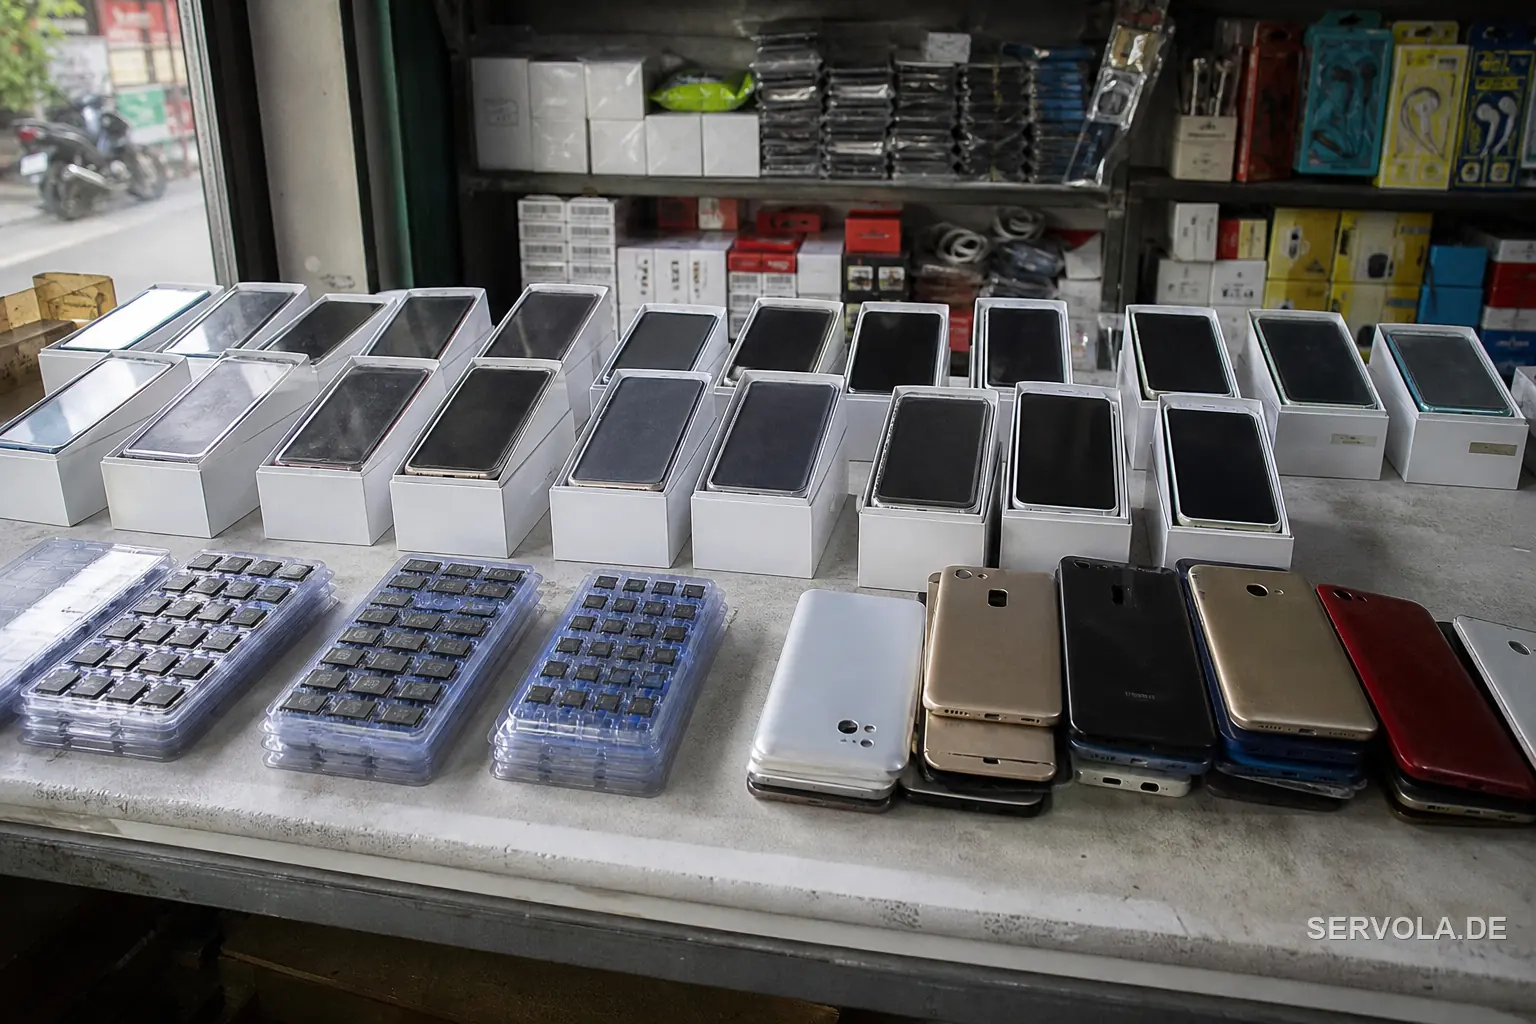
El móvil viene infectado antes de abrir la caja
El 8 de octubre Bitdefender Labs informó de una campaña llamada Midnight Mimosa, que corre en móviles Android baratos de varias marcas con plataformas MediaTek. El malware viene en el firmware del dispositivo, así que está en el teléfono antes de que el dueño lo encienda por primera vez, y el dueño no puede desinstalarlo.
Su componente principal, un paquete de sistema llamado com.android.system.lite, se ejecuta con privilegios de sistema. Eso le permite instalar y quitar apps en silencio, conceder permisos y cargar código suministrado a distancia por sus operadores. Bitdefender halló el mismo núcleo bajo otros nombres que suenan a sistema, entre ellos com.android.sys.prot, com.android.sys.gmsprot y com.android.sys.bcprot.
El dinero sale del fraude y de alquilar el teléfono. Los operadores practican fraude de anuncios y de clics, recopilan datos del dispositivo y de las apps y convierten los móviles en nodos de proxy residencial dentro de botnets. La app de sistema no pulsa anuncios por sí misma: las apps de cobertura que deja caer, como las de tiempo, bloqueo de apps y OCR, cargan anuncios reales con un SDK publicitario legítimo en una ventana invisible.
Hasta dónde se ha extendido
Las cifras de Bitdefender describen una campaña de alcance mundial y fuerte presencia europea.
| Hallazgo | Cifra |
|---|---|
| Apps asociadas disfrazadas de la familia rotatoria | Al menos 32 |
| Apps en Google Play vinculadas a los mismos servidores | 13, ninguna disponible ahora para descargar |
| Periodo de observación | Unos dos años |
| Países con detecciones | Más de 150 |
| Los siete países con mayor proporción de dispositivos | México, Francia, Italia, Estados Unidos, Alemania, Brasil, España |
Ningún país domina. Bitdefender interpreta los dos centros de gravedad, Europa occidental y América, como lo que parece hardware que circula por mercados internacionales en línea, no un canal de distribución regional. La lista de países de The Hacker News incluye además Reino Unido, Canadá, Rumanía, Polonia y Tailandia.
Bitdefender no puede decir en qué punto de la cadena de suministro se añade el malware. Podría ser un fabricante por contrato, un integrador de firmware, un socio logístico o alguien más abajo en la cadena.
Por qué los controles habituales no sirven
El argumento de Bitdefender es que toda defensa de cara al usuario da por hecho que el dueño está presente en la instalación: el aviso de instalación, la revisión de la tienda, Play Protect y la posibilidad de desinstalar después. Una app de sistema firmada por la plataforma saca al dueño de ese circuito, y esta desactiva Google Play justo antes de instalar una carga y lo reactiva después.
Limpiar un móvil afectado exige una limpieza a nivel de firmware o desactivar el componente por ADB, y Bitdefender considera ambas cosas irreales para la mayoría de dueños. Dice que la solución duradera está en los fabricantes y mercados que distribuyen y venden el firmware. Nuestra lectura es que un agente de gestión de móviles corre sobre el mismo firmware, así que no debe darse por hecho que pueda quitar un componente que vive en la partición del sistema.
Las normas de la UE apuntan al fabricante, pero el calendario deja expuestos a los compradores. Las obligaciones de notificación de la Ley de Ciberresiliencia para vulnerabilidades explotadas activamente se aplican desde el 11 de septiembre de 2026, y las obligaciones principales desde el 11 de diciembre de 2027. Bitdefender no dice si los móviles que halló se vendieron en la UE por canales legítimos, solo que las detecciones son abundantes en Francia, Italia, Alemania y España.
Qué poner en la política de móviles
Redacte un estándar de compra: marcas conocidas, un periodo publicado de actualizaciones de seguridad y teléfonos comprados al fabricante o a un distribuidor autorizado. Trate los imitadores muy baratos de gamas altas como una señal de alarma. Bitdefender señala que nombres de modelo como S24 Ultra, S25 Ultra y S26 Ultra aparecen como cadenas de modelo notificadas por hardware MediaTek de bajo coste.
Para el personal que trae su propio móvil, permita solo modelos aprobados y, como mucho, deje que los dispositivos baratos desconocidos usen la wifi de invitados. Si sus registros de DNS o del cortafuegos admiten búsquedas, busque los hosts de control y de carga de la lista de indicadores de Bitdefender, api.weatherlive[.]world y oss.showtimetool[.]com, y trate un acierto como motivo para revisar ese dispositivo.
Un nombre de paquete es una pista, no una prueba. Bitdefender subraya que los nombres rotan y que lo que importa es el núcleo compartido, así que confíe en hardware que usted eligió y en registros que puede leer, no en una lista de bloqueo de nombres de apps.
Leer a continuación: Google acaba de ayudar a financiar el bloqueo que UALink se creó para evitar | Motorola acaba con el monopolio Pixel de GrapheneOS