Cybersicurezza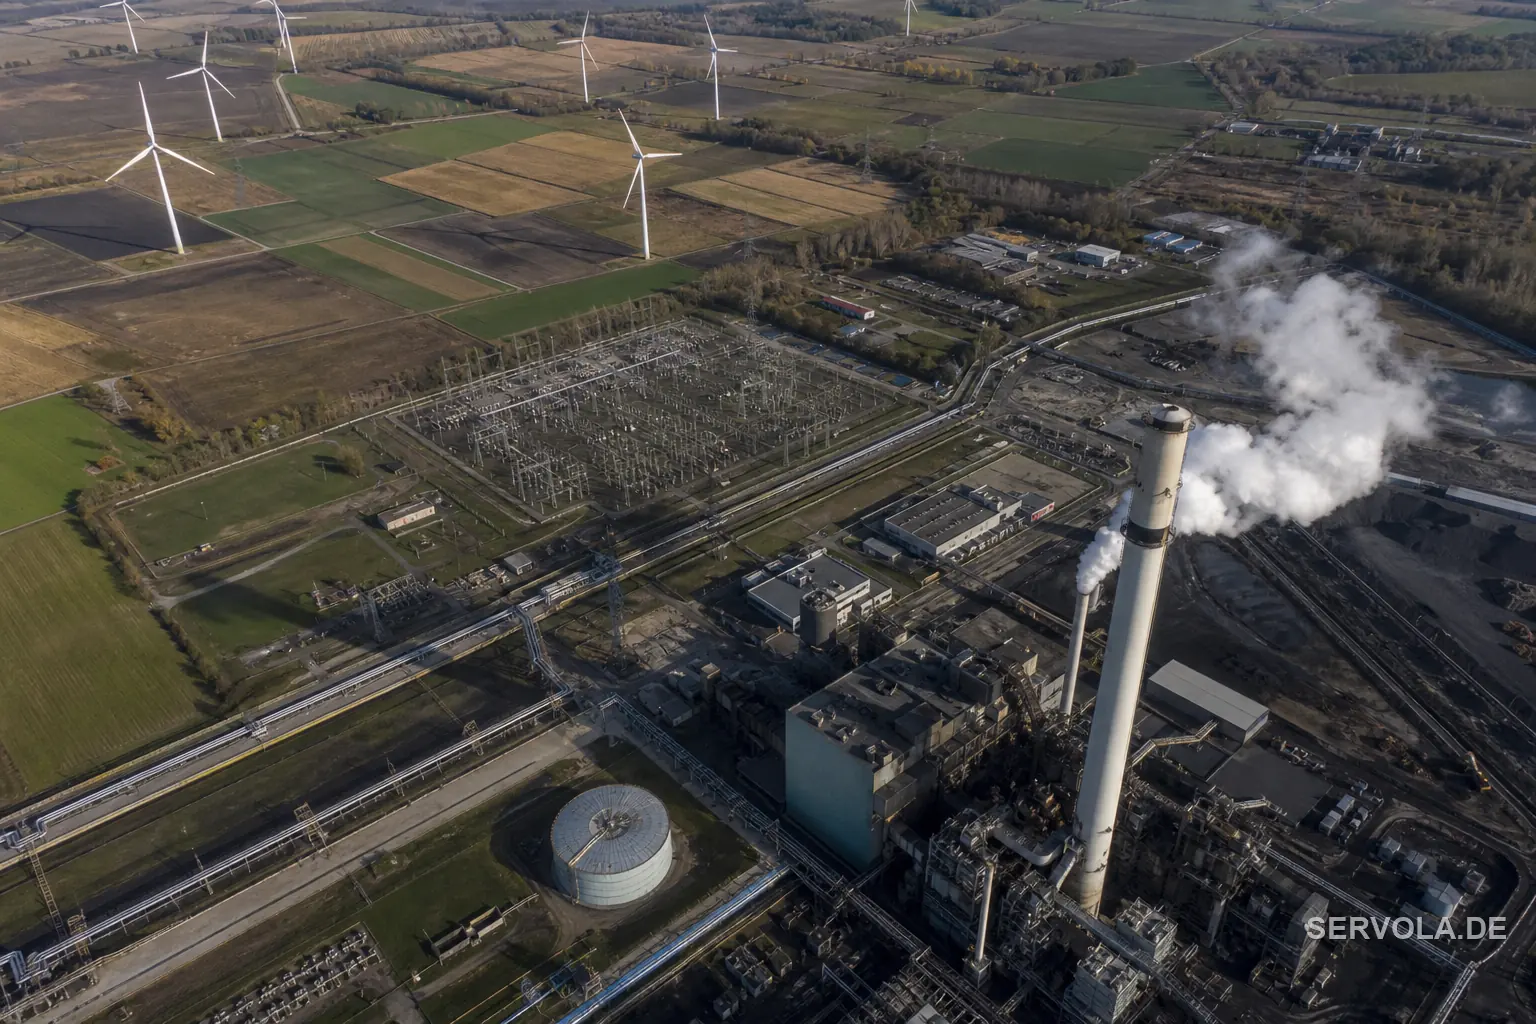
Sandworm ha colpito una centrale via APN eolica
Il CERT Polska: un attacco legato a Sandworm ha attraversato la APN privata di un parco eolico e sabotato a dicembre 2025 una centrale polacca che riscalda 50.000 residenti.
Il CERT Polska: un attacco legato a Sandworm ha attraversato la APN privata di un parco eolico e sabotato a dicembre 2025 una centrale polacca che riscalda 50.000 residenti.
Otto agenti IA costruiti con strumenti open source gratuiti hanno violato 21 sistemi del governo di Taiwan e raggiunto l'ente per la sicurezza nucleare. Il rapporto di Dream spiega perché il NIS2 deve ora considerare anche attaccanti senza budget statale.
I ricercatori hanno decodificato 315.320 blocchi di ragionamento cifrati da trascrizioni pubbliche e trovato 367 dati personali e 182 credenziali - la prova che il pensiero privato di un modello di punta è sicuro solo quanto il suo fratello più economico.
Un attacco informatico a CEVA Logistics tra il 29 luglio e il 1 agosto ha esposto nomi, indirizzi e dettagli d'ordine degli acquirenti europei di hardware Steam. Valve conferma che password e dati di pagamento non sono stati compromessi.
OpenAI divide il programma di cybersicurezza Daybreak in due livelli e lancia GPT-5.6-Cyber, che ha ottenuto il 95 per cento in un benchmark interno e trovato una catena di sandbox escape su Chrome già corretta.
Componenti cinesi nelle telecamere dei droni della Royal Navy inviavano segnali verso la Cina. Il MoD ha tagliato la connessione. Cosa significa per le imprese UE/UK.
CISA conferma lo sfruttamento attivo di CVE-2026-63077, una RCE non autenticata in JetBrains TeamCity On-Premises. CVSS 9.8, aggiunta al KEV il 5 agosto, scadenza federale l'8 agosto.
Una falla critica di Metabase è stata sfruttata attivamente e ha già colpito Framework, Tally e LexisNexis insieme. Esposti nomi, email, telefoni e indirizzi; non i dati di pagamento.
Due ricercatori hanno trovato modi distinti per far trapelare dati Jira, Confluence e connettori dall'agente IA Rovo di Atlassian. Uno è corretto, l'altro da maggio no.
Una falla del kernel Linux del 2007, CVE-2026-64564, ha permesso allo Zhuque Lab di Tencent di ottenere root e fuggire dai container su cinque distribuzioni prima della patch del 3 agosto.
CISA conferma lo sfruttamento attivo di CVE-2026-18577, un bypass della precedente patch di N-able per N-central. CVSS 8.2, aggiunta al KEV il 3 agosto, scadenza FCEB il 6 agosto.
Google ha tracciato una campagna di vishing contro Apollo, Blackstone e KKR: codici MFA rubati in diretta, 10 milioni di dollari in bitcoin.
Pagina 10 / 18
Una nota ragionata su infrastrutture, governance e misurazione, quasi ogni mattina. Niente teoria.