Cybersecurity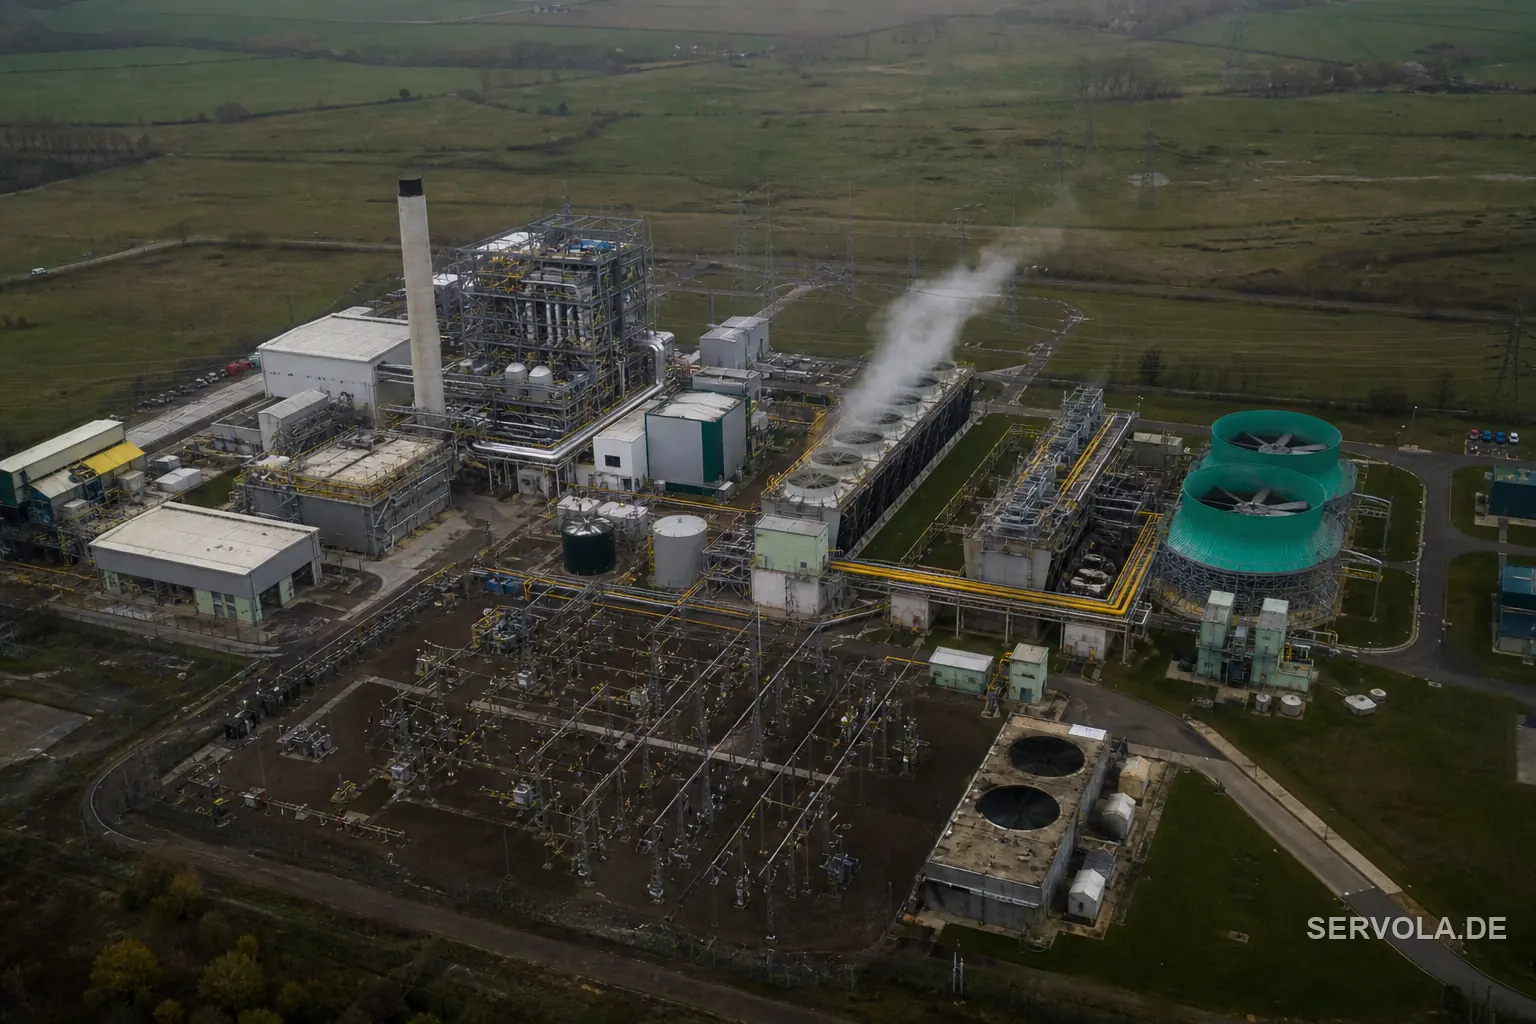
Britse energiecentrale vier dagen offline, nooit gemeld
The Telegraph meldt dat aan Iran gelinkte hackers een kleine Britse energiecentrale vier dagen offline hielden, zonder enige meldplicht. Wat dit betekent voor industriële en energiebedrijven in de EU.