Uma única falha de fornecedor causou metade das vítimas de ransomware na Europa
O relatório Black Kite 2026 mostra que uma única violação de fornecedor causou mais de metade das vítimas de terceiros. Sob NIS2 e DORA, a responsabilidade é sua.
O relatório Black Kite 2026 mostra que uma única violação de fornecedor causou mais de metade das vítimas de terceiros. Sob NIS2 e DORA, a responsabilidade é sua.
A escala Cyber Jailbreak Severity da Anthropic transforma a segurança da IA num critério de compra e auditoria, como o CVSS fez para as falhas de software.

A Google e o FBI desmantelaram a NetNut, uma rede proxy de pelo menos 2 milhões de dispositivos domésticos usada por 316 grupos hostis numa semana. Porque a reputação de IP morreu e os seus dispositivos são o novo perímetro.

Os EUA levantaram os controlos de exportação sobre o Claude Fable 5 ao fim de 19 dias. A Anthropic recomprou o acesso com um classificador retreinado e uma escala de gravidade de jailbreaks tipo CVSS. O que isso significa para os operadores.

A Microsoft alerta que a descrição envenenada de uma ferramenta pode transformar o seu agente de IA numa fuga de dados, sem quebrar regras nem explorar falhas. O que os donos devem proteger.

Investigadores mostraram que uma página web armadilhada pode convencer um agente de IA de navegador a abandonar as suas próprias regras de segurança e a entregar palavras-passe e acessos. O que os proprietários devem fazer.

O BSI da Alemanha emitiu um aviso formal: a IA já encontra e transforma em arma falhas de software mais depressa do que os defensores conseguem corrigir. O que os proprietários devem fazer quanto à sua superfície de ataque.

Uma ordem executiva dos EUA fixa prazos pós-quânticos até 2030 que descem sobre os fornecedores federais. O que o colher-agora-decifrar-mais-tarde significa para os proprietários.

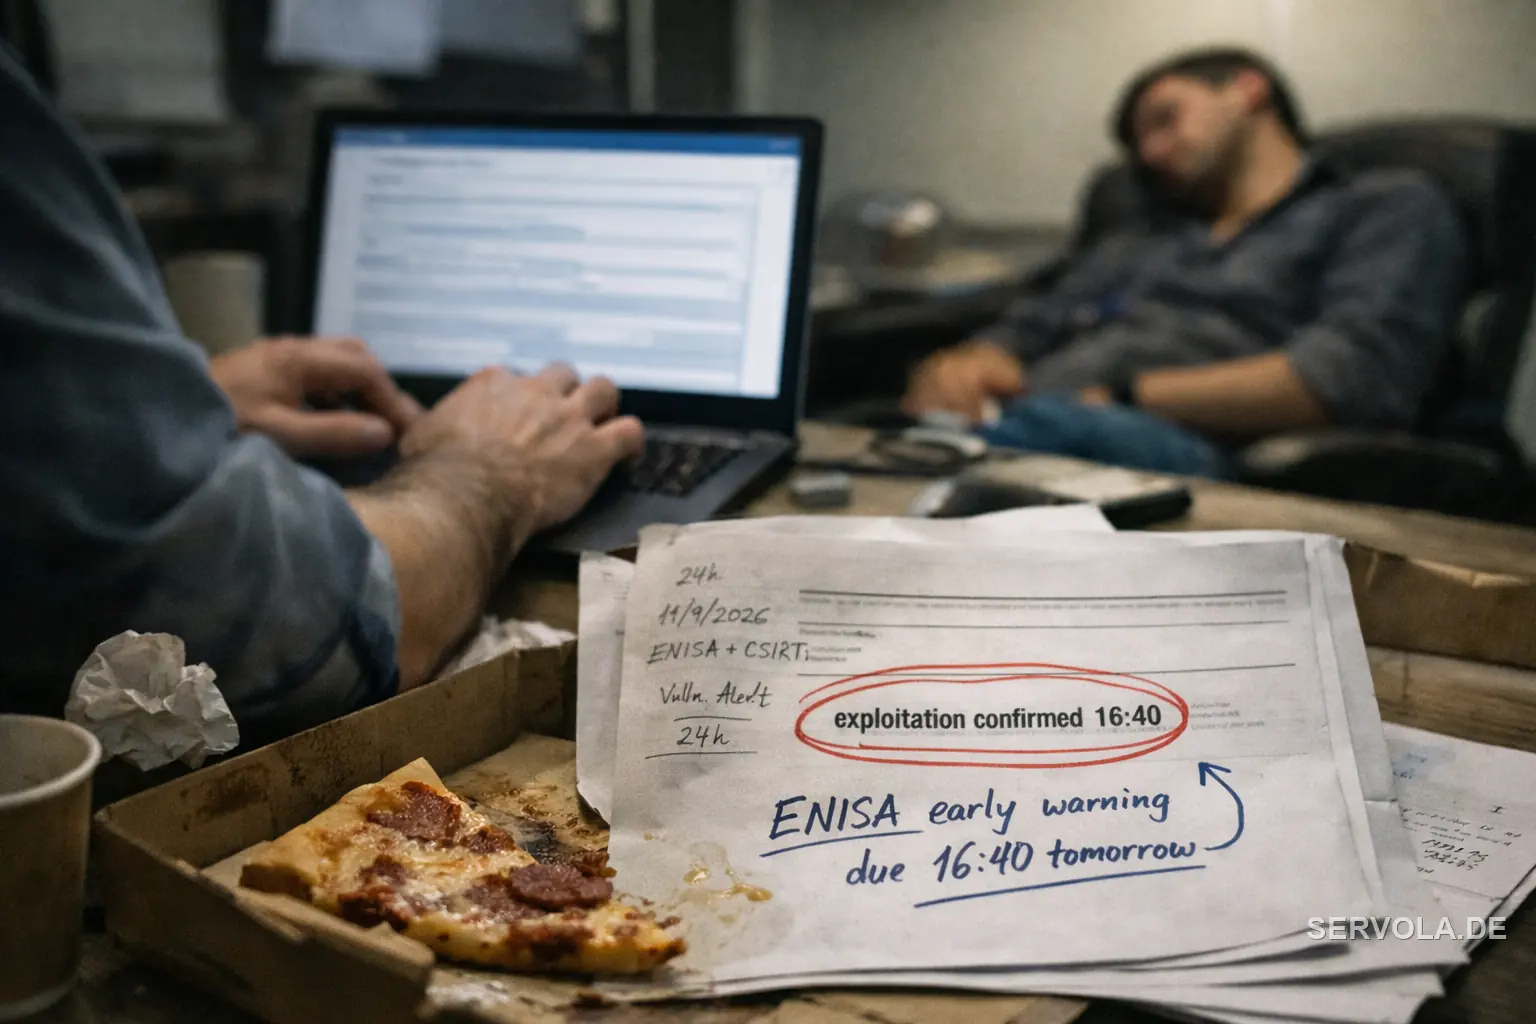
A partir de 11 de setembro de 2026 o Ato Europeu de Ciber-resiliência impõe um relatório de vulnerabilidade em 24 horas à ENISA - e abrange produtos que você já vendeu. O que os proprietários devem verificar agora.

Agentes ligados a Estados estão a passar entrevistas em vídeo ao vivo e a ser contratados para funções remotas. As sanções e o risco de dados recaem sobre a empresa que os contratou.

A lei NIS2 da Alemanha torna a gestão pessoalmente responsável pela cibersegurança, fixa um prazo rígido de registo e atribui ao BSI poderes de auditoria e de aplicação de coimas. O que os proprietários devem fazer agora.

O Cyber Resilience Act da UE transforma qualquer produto conectado num item regulado, com um relógio de notificação de 24 horas a partir de 2026 e coimas até 2,5 por cento do volume de negócios.
Página 17 / 18
Uma nota ponderada sobre infraestruturas, governação e medição, quase todas as manhãs. Sem teoria.