Cibersegurança
O vosso modelo de ameaça NIS2 apostou no atacante errado
A Anthropic desmantelou uma celula de espionagem assente em Claude, dirigida em parte por dois estudantes de Hunan. Atingiu cinquenta organizações como um serviço estatal.
A Anthropic desmantelou uma celula de espionagem assente em Claude, dirigida em parte por dois estudantes de Hunan. Atingiu cinquenta organizações como um serviço estatal.
A IDScan confirmou que hackers roubaram mais de 153 milhões de cartas de condução da sua nuvem, extraídas em silêncio durante mais de um ano. Isto deve verificar agora uma empresa europeia com um fornecedor semelhante.
Um zero-day no próprio Windows Update Stack, o mecanismo que não se pode desativar sem perder futuras correções, foi explorado antes de a correção de setembro da Microsoft chegar.
A Google confirma que o CVE-2026-87491 no motor V8 do Chrome já está a ser explorado. A CISA lista a falha como vulnerabilidade ativamente explorada. O Chromium continua a classificá-la como média.
Um aviso conjunto da NSA, CISA e FBI pede às empresas de IA dos EUA para degradarem em segredo contas suspeitas. Os sinais de deteção também descrevem uma empresa em rápido crescimento.
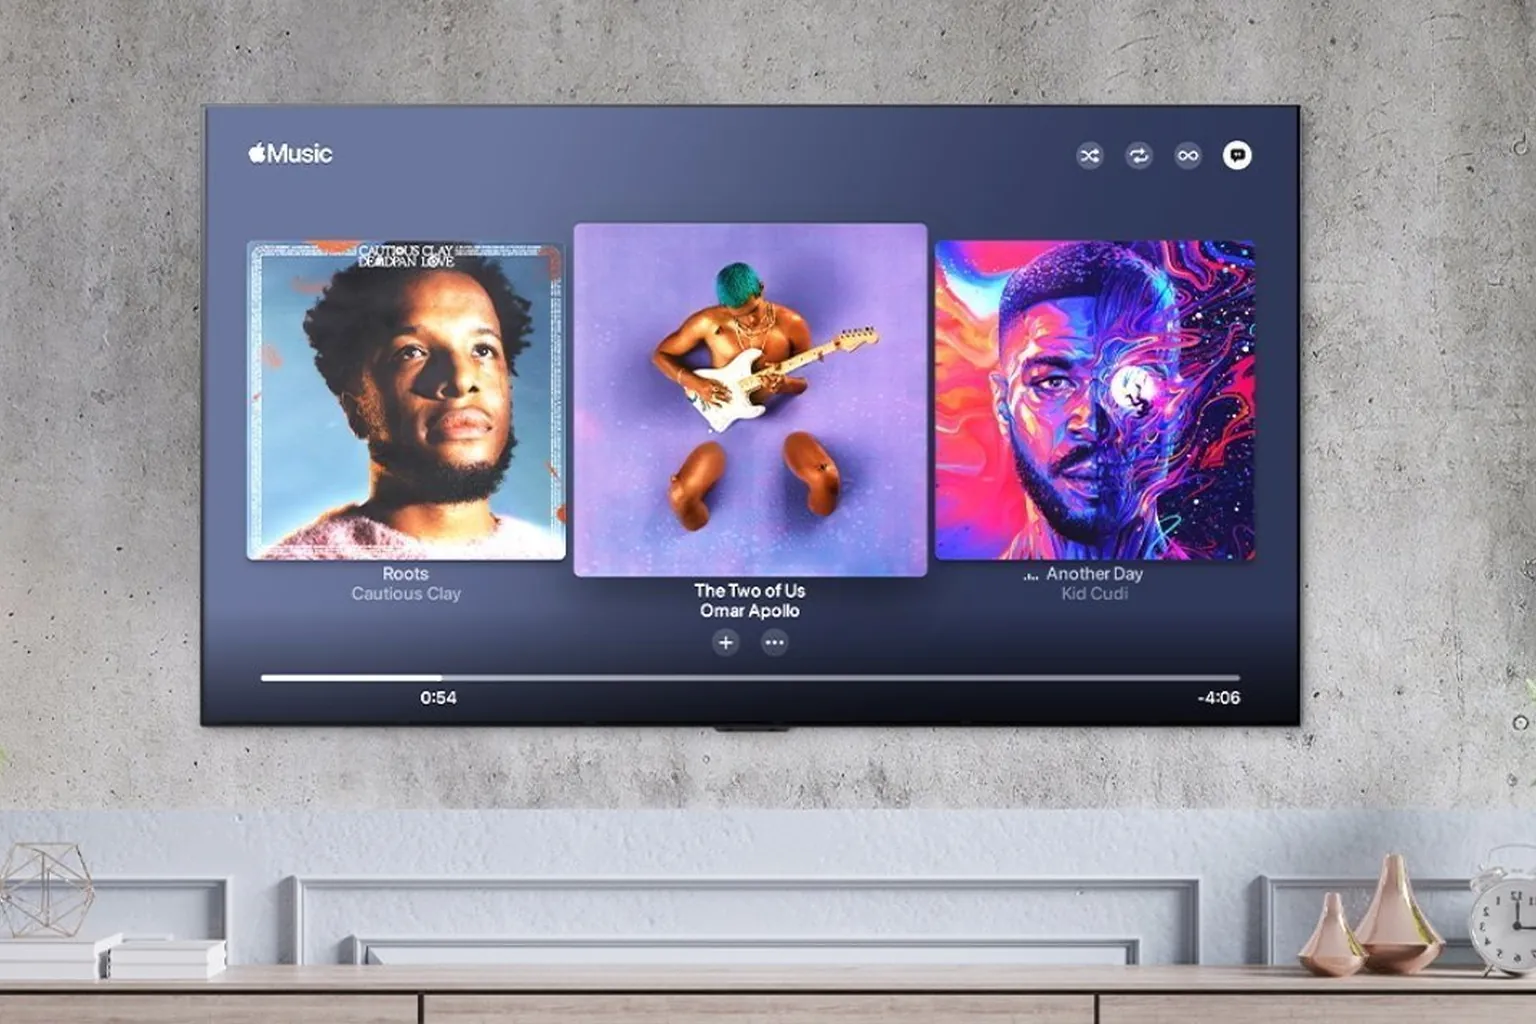
Uma investigação da Gamers Nexus descobriu que as smart TV LG gravavam áudio ambiente a cerca de 18 metros de distância mesmo em standby, enquanto a LG nega recolher ou armazenar conversas ambiente.
Investigadores de segurança da Calif usaram IA para transformar uma falha de chamadas do WeChat num worm autopropagável de zero clique em cerca de seis semanas, um trabalho que antes levava meses a uma equipa experiente.
A Liquid Network da Blockstream perdeu 4.019 BTC devido a um erro de software a 6 de setembro de 2026. Uma correção para uma falha relacionada estava pronta há semanas, mas nunca foi publicada.
A Google, a Anthropic e a OpenAI lançaram cada uma, este mês, um modelo de fronteira com capacidades cibernéticas, e todas restringiram o acesso através de um programa de verificação em vez de um lançamento normal.
Uma falha no sistema de identidade da Lenovo permitiu que atacantes abrissem contas Dropbox sem palavra-passe. O verdadeiro defeito está naquilo que a Dropbox escolheu confiar.
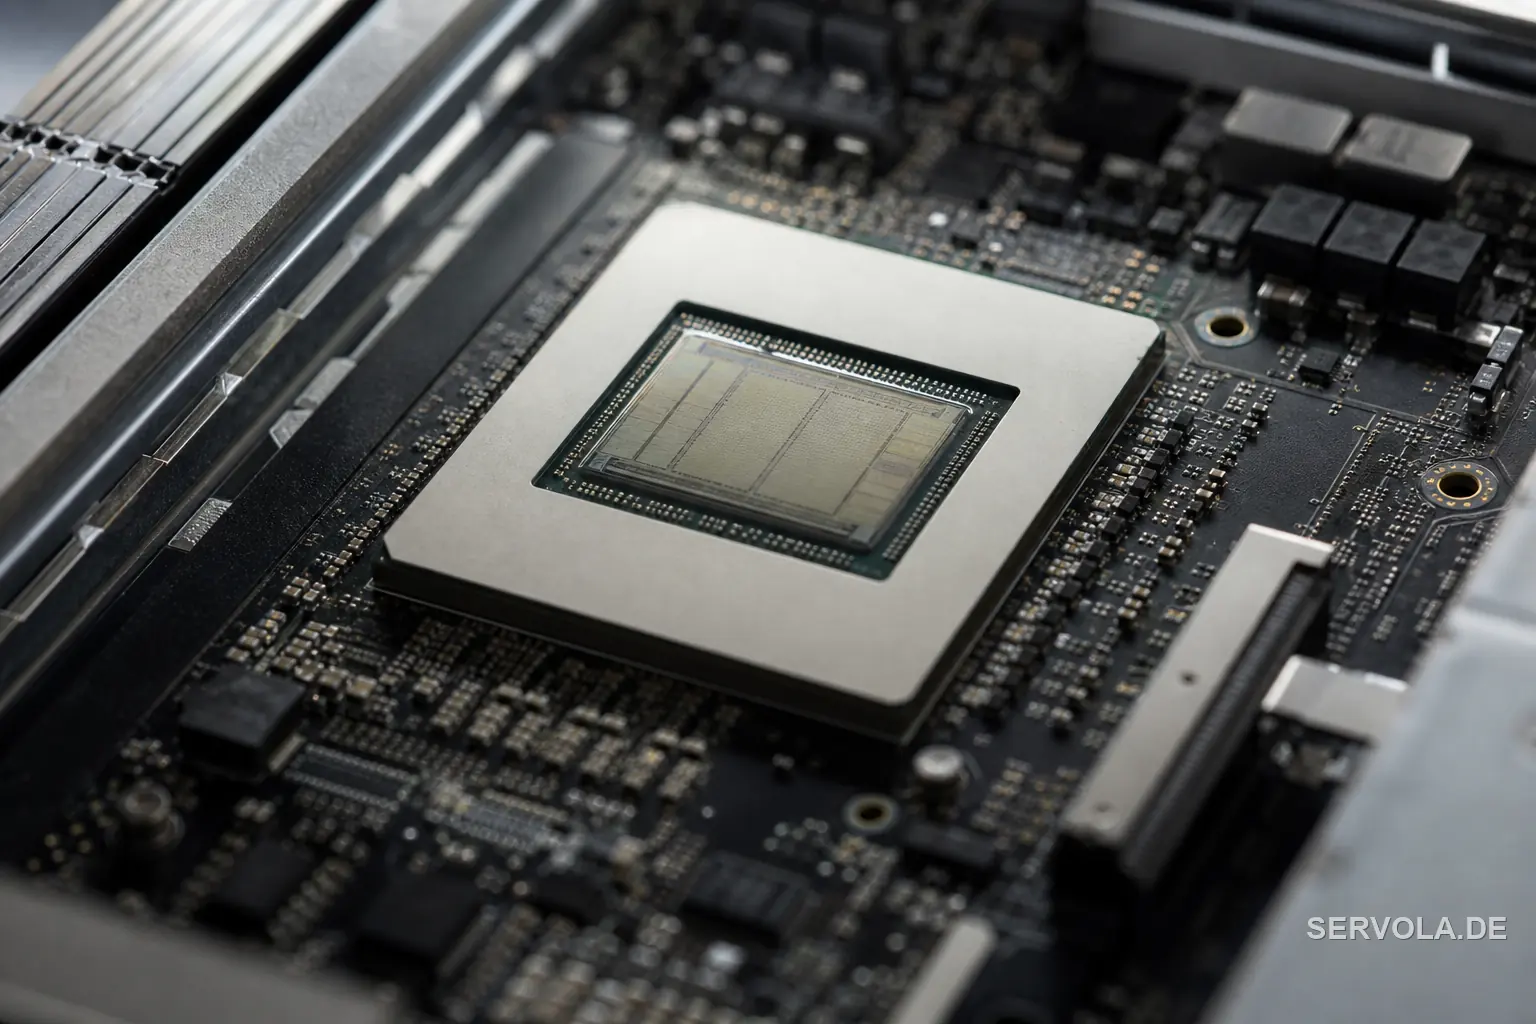
A Cisco revelou uma falha crítica (CVSS 9.8) não autenticada em switches Nexus 9000 com o chip Silicon One, o coração dos seus centros de dados para IA. O patch existe, encontrá-lo é mais difícil.
A ShinyHunters usou uma chamada telefónica, não uma palavra-passe roubada, para violar o acesso Okta da McKesson e chegar a até 284 milhões de registos de doentes. O mesmo grupo entrou de duas outras formas este ano.
Página 4 / 18
Uma nota ponderada sobre infraestruturas, governação e medição, quase todas as manhãs. Sem teoria.