Cibersegurança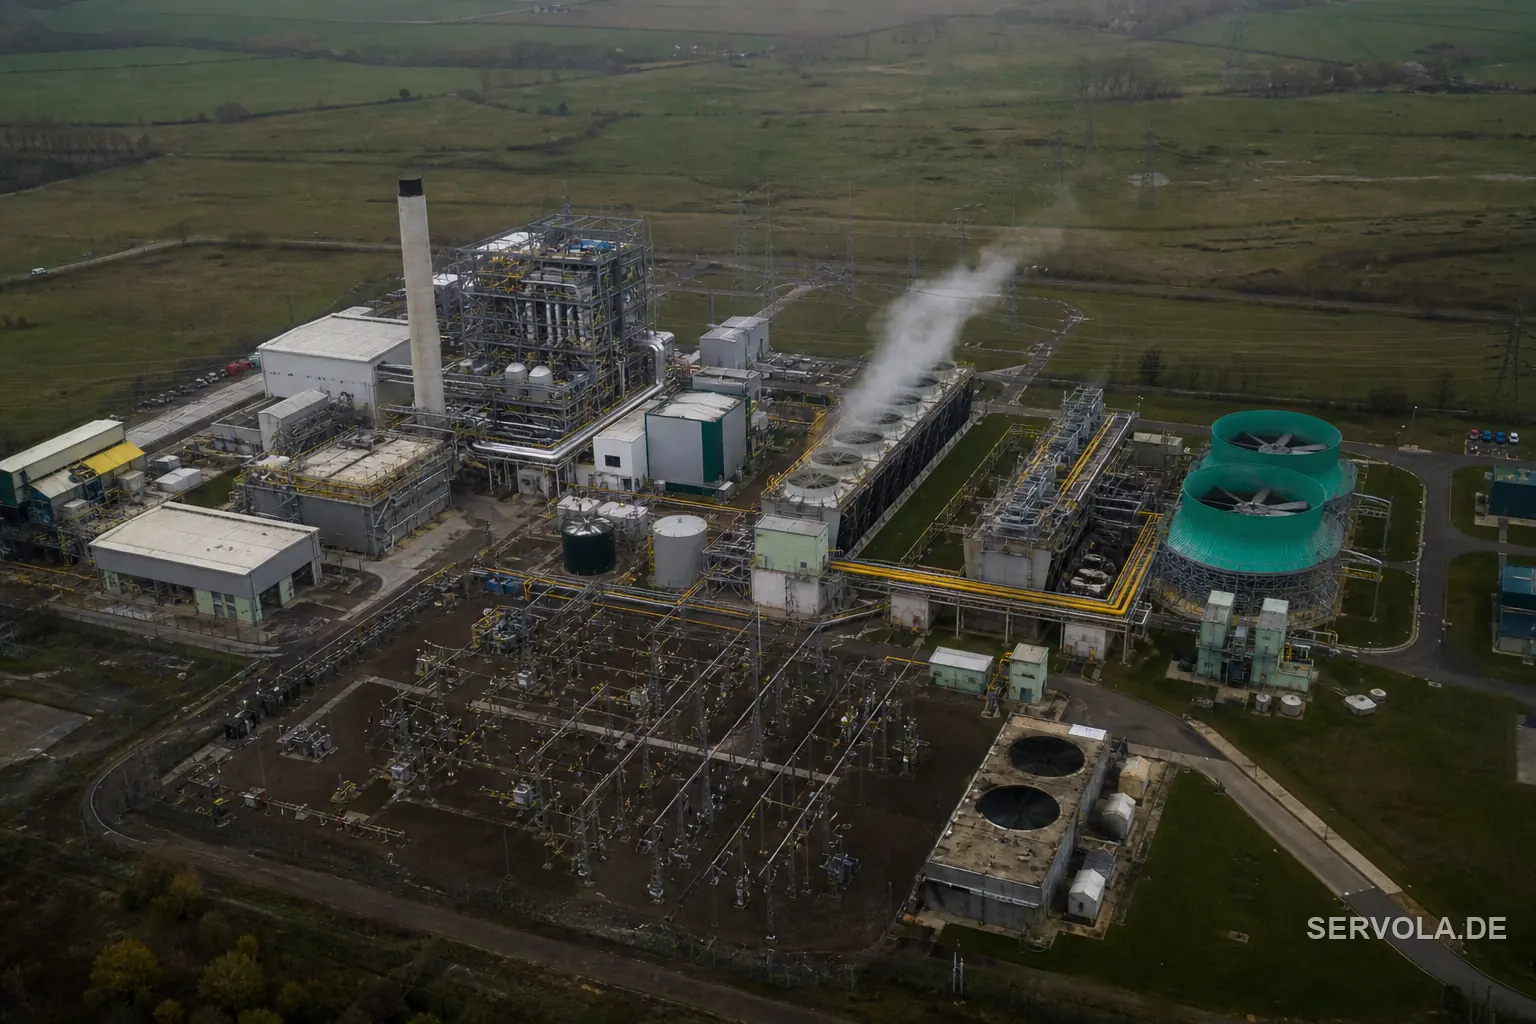
Central elétrica britânica parada quatro dias, nunca comunicada
O Telegraph avança que hackers ligados ao Irão deixaram uma pequena central elétrica britânica sem funcionar durante quatro dias, sem qualquer obrigação de o comunicar - o que isto significa para operadores industriais e energéticos na UE.