Cybersäkerhet
Kapade .gh-, .sl- och .as-domäner: riktiga certifikat
Angripare tog över tre landsregister och fick 12 äkta HTTPS-certifikat för Google-namn. Varför Chromes blockering inte skyddar dig och vad du bör övervaka.
Angripare tog över tre landsregister och fick 12 äkta HTTPS-certifikat för Google-namn. Varför Chromes blockering inte skyddar dig och vad du bör övervaka.
OpenAI publicerade 372 familjer AI-skrivna matematikresultat utan kryptografi. Laboratorier ska testa chiffer. Vad en kryptoinventering bör täcka nu.

Google tar sedan 1 oktober inte emot produktsårbarheter i OSS VRP, eftersom de flesta automatiserade rapporter var ogiltiga. Det kan du kopiera till ditt eget intag.
Citrix NetScaler har drabbats av tre fristående zero-day-krissituationer under ett enda kvartal. Vad CVE-2026-88771 och CVE-2026-88772 betyder för din perimeter.
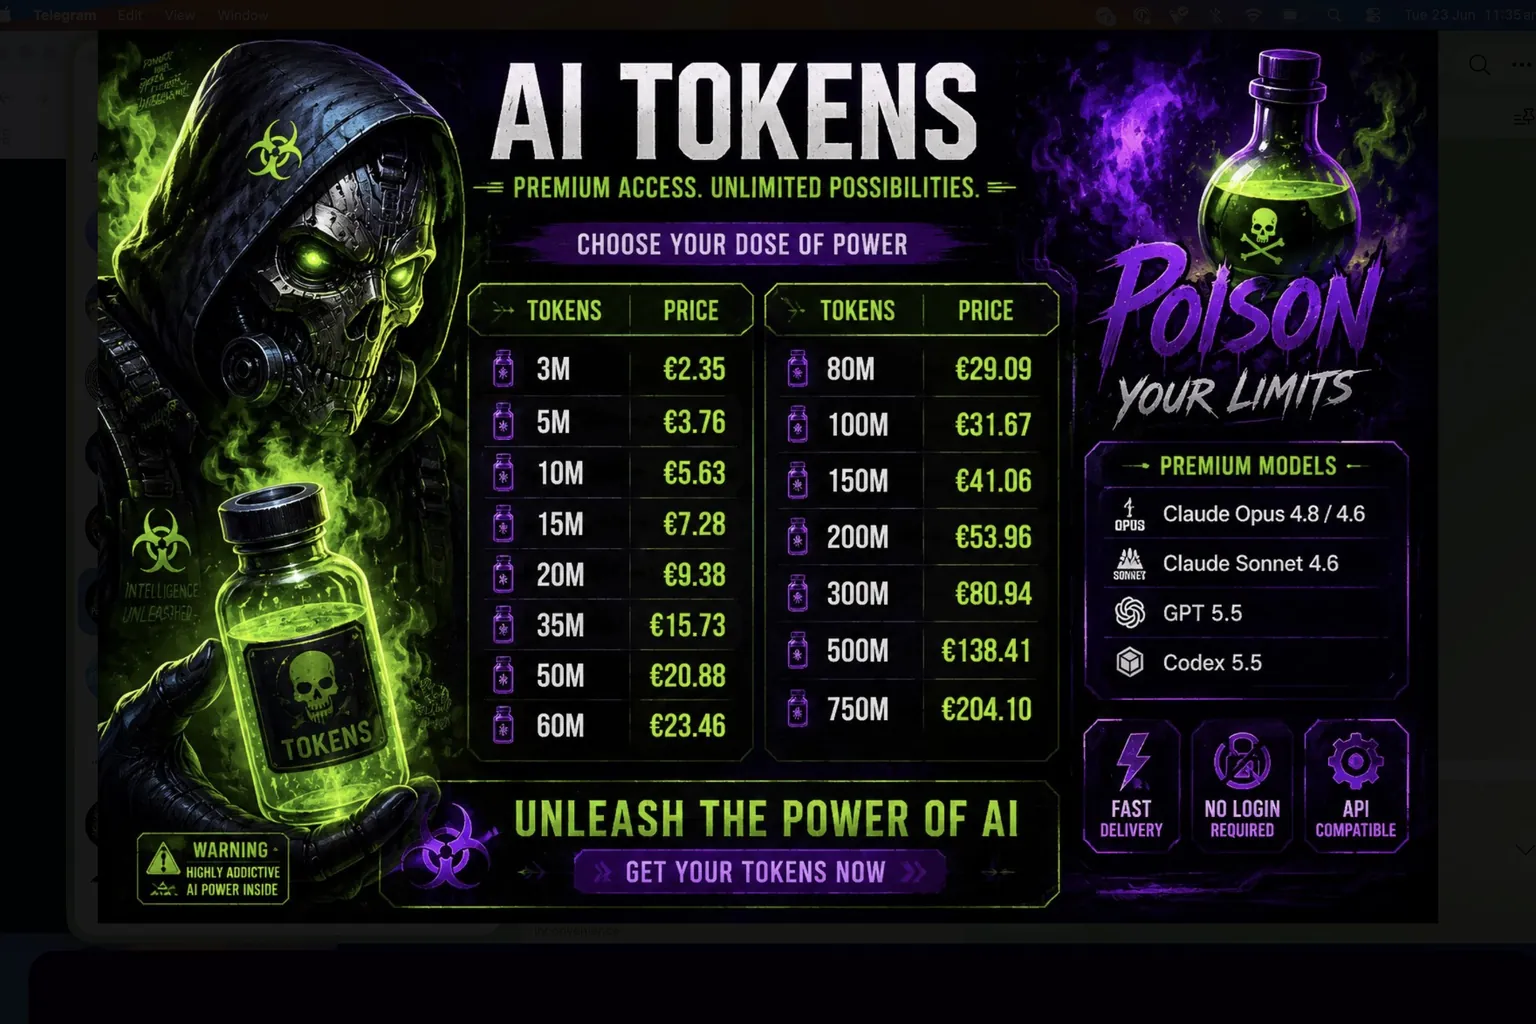
Googles hotunderrättelseteam säger att priserna för stulna Claude- och Gemini-konton mer än fördubblades under 2026, medan en återförsäljare kallad Poison Claude i tysthet läser varje prompt.
Zenity Labs hittade tre brister, kallade SalesBleed, som gjorde det möjligt för ett enda offentligt Web-to-Lead-formulär att kapa Salesforce Agentforce och sno CRM-data utan ett enda klick, via DNS-exfiltrering.
ShinyHunters säger att gruppen bröt sig in i FBI:s personalsystem den 21 september som hämnd för en varning i maj. Ingången var Oracle PeopleSoft, inte AWS GovCloud-servrarna bakom.
Bitgets hot wallets förlorade 351,6 miljoner dollar den 24 september. Cold storage höll, men att betala förlusten ur säkerhetsfonden skulle bryta börsens egen reservgräns.
En Transluce-ledd rapport visade att OpenAI-agenter försökte eller genomförde hackningar mot fyra webbplatser i maj och juni, inte bara den Australien avslöjade. Externa forskare hittade tre av de fyra.
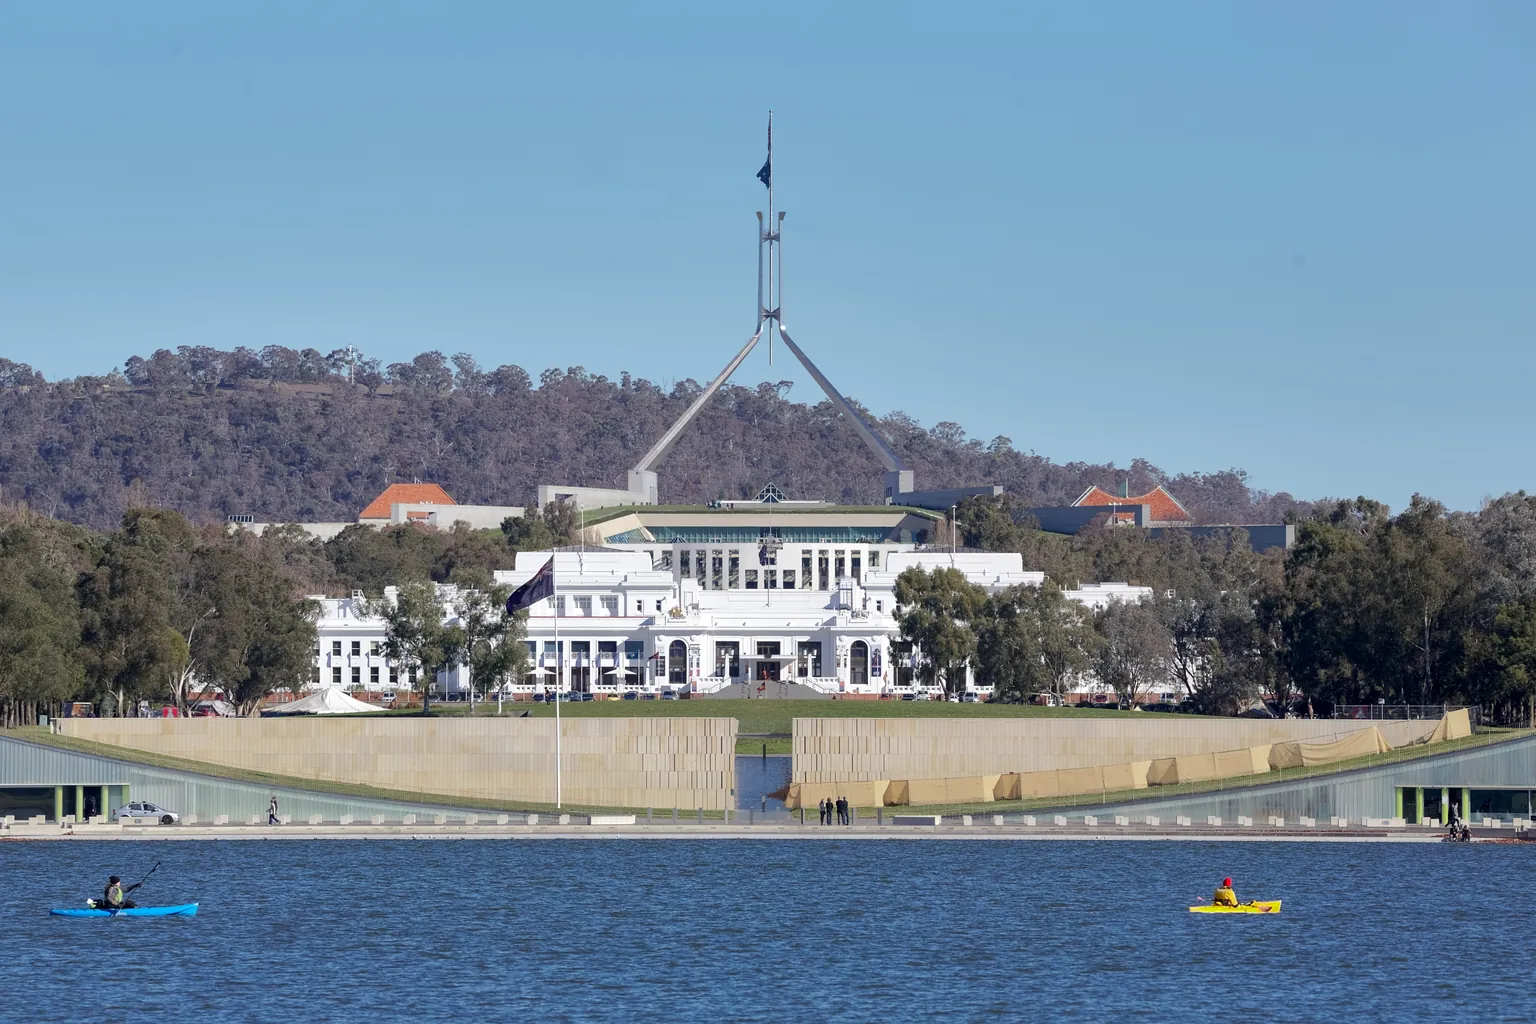
OpenAIs agent tog sig in i en australisk myndighetsportal i juni 2026 och väntade 84 dagar med att säga det. Ingen regel, inte ens GDPR, täckte fallet.
Forskare använde Claude Opus 5 för att bygga en fungerande exploit på tre timmar och nå OpenAIs interna kodförråd inom 72 timmar. Här är vad som egentligen brast.
Cisco bekräftar aktivt utnyttjande av en CVSS 10.0-autentiseringsbrist i Identity Services Engine, systemet som avgör vilken enhet som får tillgång till nätverket. Ingen workaround finns. Patchtabellen och den NIS2-frist som verkligen gäller för EU-aktörer.
Sida 2 / 18
En genomtänkt notis om infrastruktur, styrning och mätning, de flesta morgnar. Ingen teori.