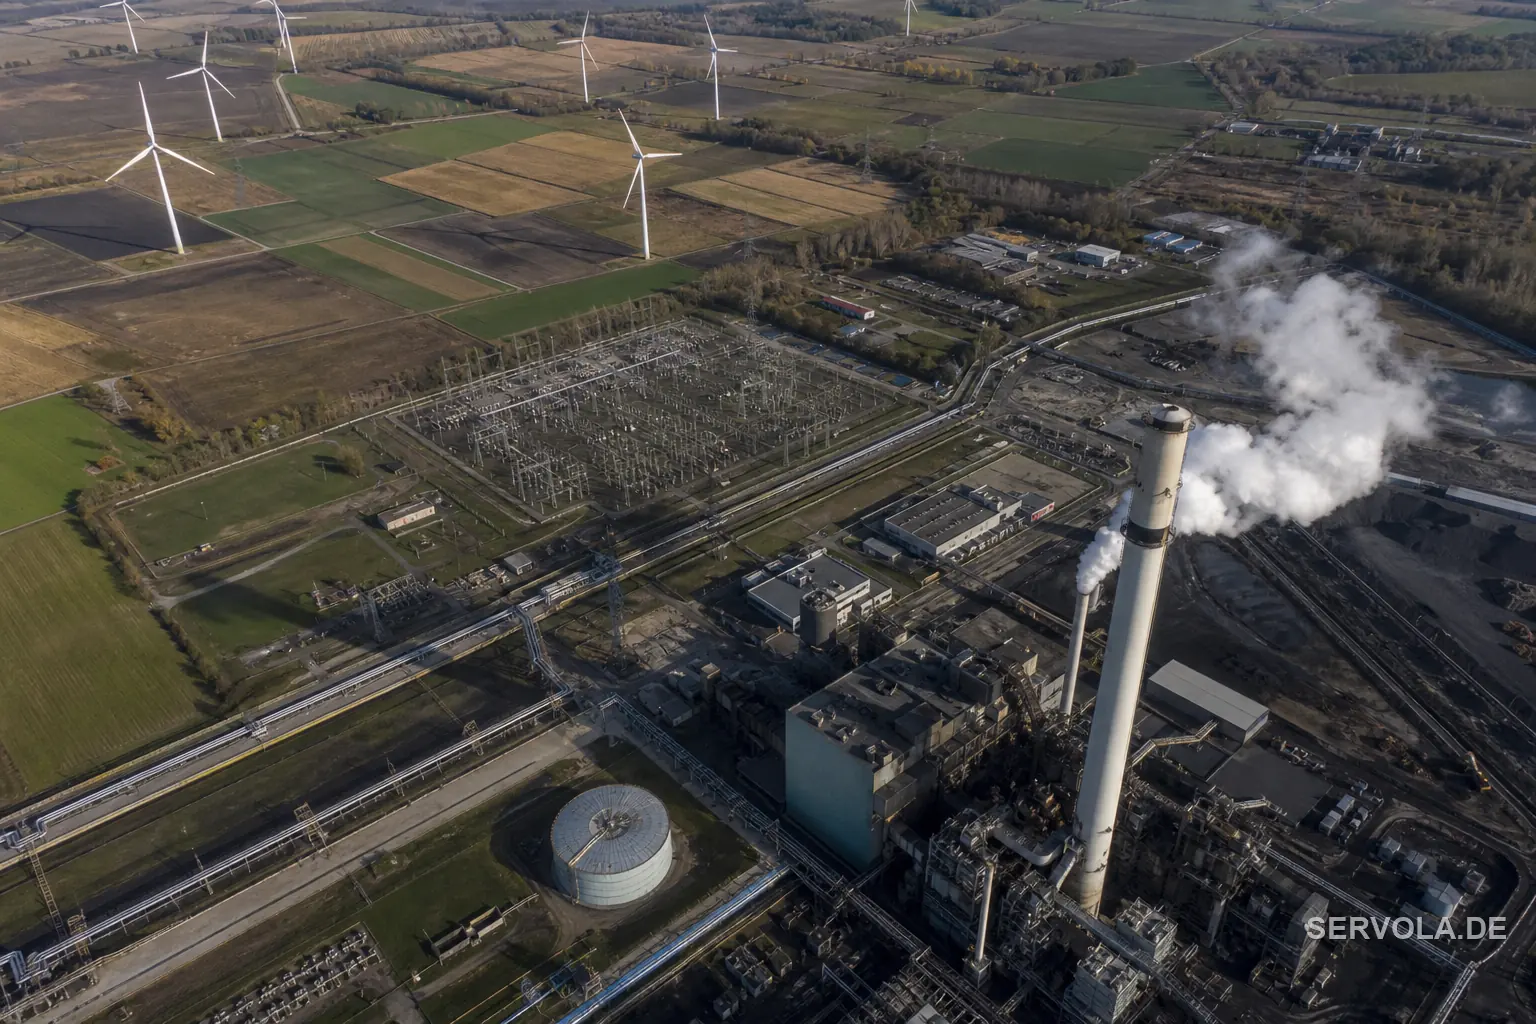
Sandworm griff ein Heizkraftwerk über die APN eines Windparks an
CERT Polska: Ein Sandworm zugeschriebener Angriff nutzte die private APN eines Windparks, um im Dezember 2025 ein polnisches Heizkraftwerk für 50.000 Bewohner zu sabotieren.
CERT Polska: Ein Sandworm zugeschriebener Angriff nutzte die private APN eines Windparks, um im Dezember 2025 ein polnisches Heizkraftwerk für 50.000 Bewohner zu sabotieren.
Acht KI-Agenten aus frei verfügbaren Open-Source-Werkzeugen brachen in 21 taiwanesische Regierungssysteme ein und erreichten die Atomaufsicht. Der Dream-Bericht zeigt, warum NIS2 jetzt auch Angreifer ohne Staatsbudget einplanen muss.

Forscher entschlüsselten 315.320 verschlüsselte Reasoning-Blöcke aus öffentlichen KI-Transkripten und fanden 367 personenbezogene Artefakte und 182 Zugangsdaten - der Beweis, dass privates Denken eines Flaggschiff-Modells nur so sicher ist wie sein günstigstes Geschwistermodell.

Ein Cyberangriff auf den Logistikpartner CEVA legte zwischen dem 29. Juli und 1. August Namen, Adressen und Bestelldaten europäischer Steam-Hardware-Käufer offen - Passwörter und Zahlungsdaten blieben unberührt.

OpenAI teilt sein Cybersicherheitsprogramm Daybreak in zwei Stufen und startet GPT-5.6-Cyber, das 95 Prozent in einem internen Exploit-Benchmark erreichte und eine bereits gepatchte Chrome-Sandbox-Escape-Kette fand.

Chinesische Kamerabauteile in Royal-Navy-Drohnenbooten sendeten Signale nach China. Das MoD kappte die Verbindung. Was das für EU/UK-Käufer bedeutet.

CISA bestätigt aktive Ausnutzung von CVE-2026-63077, einer nicht authentifizierten RCE-Lücke in JetBrains TeamCity On-Premises. CVSS 9.8, KEV-Eintrag am 5. August, Bundesbehörden-Frist 8. August.

Eine einzige, nicht authentifizierte SQL-Injection-Lücke bei Metabase traf Framework, Tally und LexisNexis gleichzeitig. Namen, E-Mails, Telefonnummern und Adressen wurden offengelegt, Zahlungsdaten nicht.

Zwei Forscherteams fanden getrennte Wege, Atlassians KI-Assistent Rovo Jira-, Confluence- und Connector-Daten abfließen zu lassen. Eine Lücke ist gepatcht, eine seit Mai nicht.

Ein Linux-Kernel-Fehler aus dem Jahr 2007, CVE-2026-64564, verschaffte Tencents Zhuque Lab Root-Rechte und Container-Ausbrüche auf fünf Distributionen vor dem Patch am 3. August.

CISA bestätigt aktive Ausnutzung von CVE-2026-18577, einer Umgehung von N-ables eigenem N-central-Patch. CVSS 8.2, KEV-Eintrag am 3. August, FCEB-Frist 6. August.

Google deckte eine Vishing-Kampagne auf: Anrufe bei Apollo, Blackstone und KKR griffen MFA-Codes live ab, rund 10 Millionen Dollar in Bitcoin.
Seite 10 / 18
Eine überlegte Notiz zu Infrastruktur, Governance und Messbarkeit, fast jeden Morgen. Keine Theorie.