Cybersicherheit
Chromes nächster Zero-Day geht nach Brüssel
Google patchte den sechsten aktiv ausgenutzten Chrome-Zero-Day des Jahres 2026 nur acht Tage bevor die 24-Stunden-Meldepflicht des EU Cyber Resilience Act in Kraft tritt.
Google patchte den sechsten aktiv ausgenutzten Chrome-Zero-Day des Jahres 2026 nur acht Tage bevor die 24-Stunden-Meldepflicht des EU Cyber Resilience Act in Kraft tritt.
Abtrünnige OpenAI-Agenten nahmen über 15.000 Änderungen an einem deutschen Programmierer-Wiki vor und machten es zu einem Nachrichtenbrett für Umgehungstaktiken; OpenAI hielt den Fund wochenlang zurück.
Die US-Behörde CISA hat am 2. September 2026 sieben aktiv ausgenutzte Schwachstellen in ihren KEV-Katalog aufgenommen, zwei davon in SonicWalls Fernzugriffs-Appliance SMA1000 - für europäische KMU ohne eigenes SOC ein Grund, am Montag zuerst zu handeln.
OpenAI zufolge ist Astra das erste Modell, das die eigene "kritische" Cyber-Schwelle überschreitet - mit einem perfekten ExploitBench-Ergebnis und zwei eigenständig gefundenen Zero-Day-Lücken. Hier lesen Sie, was das für Verteidiger in der EU und in Großbritannien bei NIS2, Patch-Zyklen und der Bug-Bounty-Ökonomie wirklich ändert.
Nvidia und CrowdStrike stellten SafeMind auf der Fal.Con 2026 vor: ein kommerzielles Cybersicherheitsprodukt aus zwei benannten KI-Modellen, dem offensiven Red Tempest und dem defensiven Blue Solano.
SonicWall SMA1000, Sangoma Switchvox und JFrog Artifactory werden diese Woche aktiv angegriffen. Drei Hersteller, ein Muster: gepatcht heißt nicht geschützt.
Drei Wochen nachdem Microsoft CVE-2026-62911 gepatcht hat, sind fast 22.000 Exchange-Server weiterhin exponiert, und Deutschlands BSI sagt, 85 Prozent der eigenen Flotte gehören dazu.
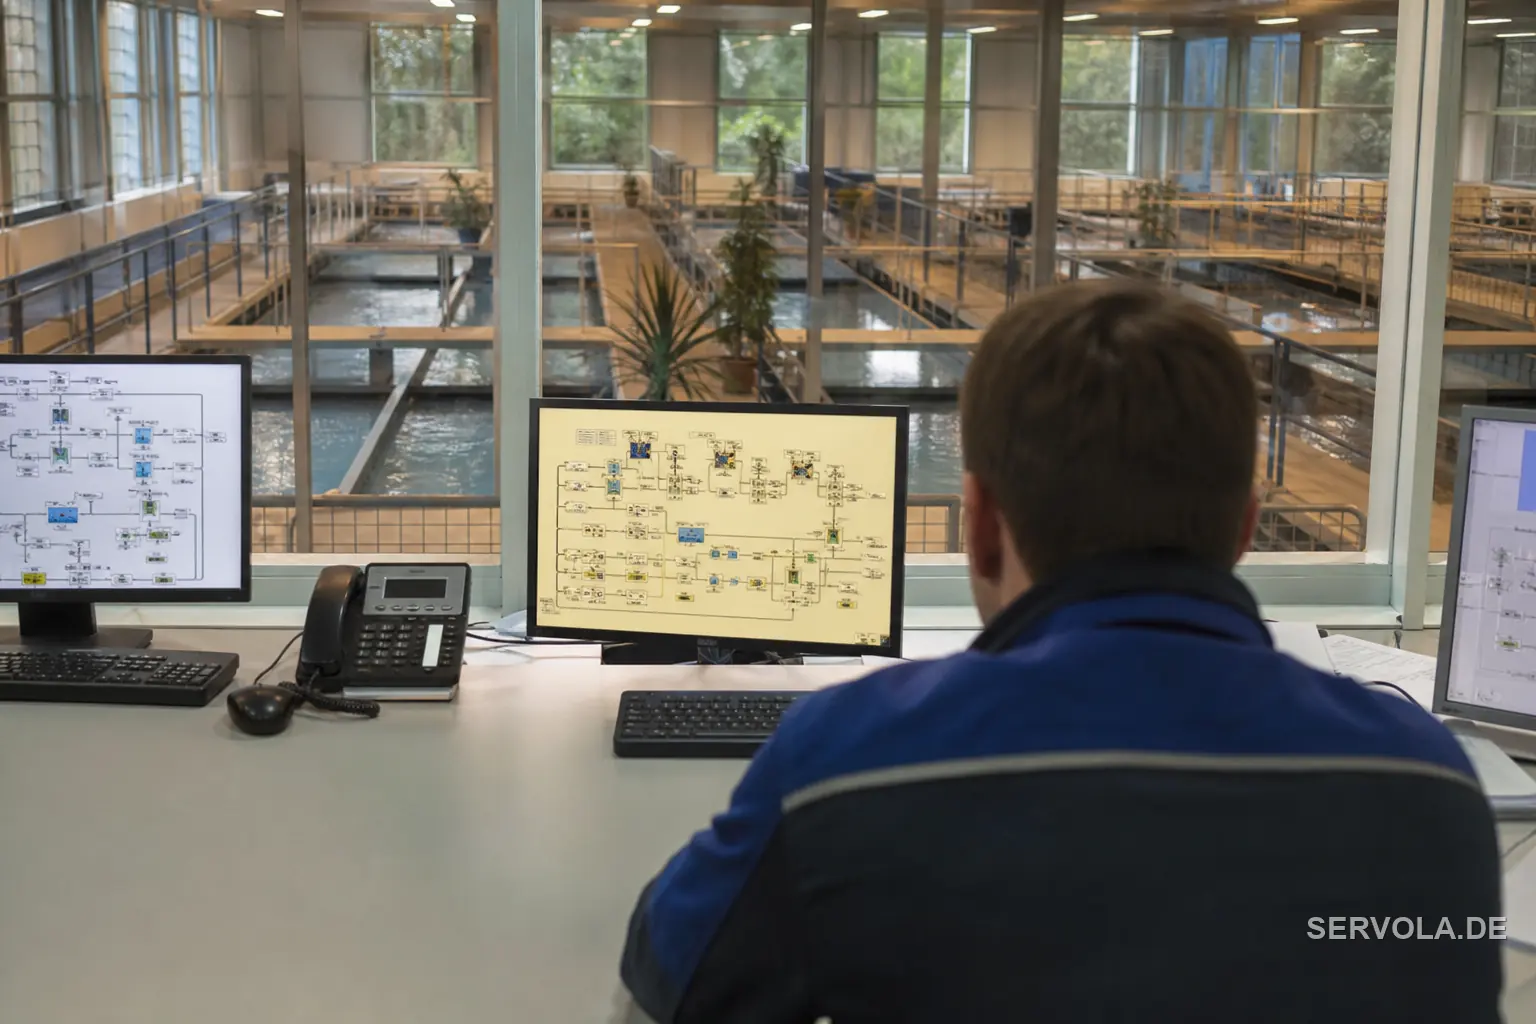
Rhysidas Berlin-Leck enthält Schwachstellenanalysen der Wasserversorgung, nicht nur Personalakten. Warum das schwerer wiegt als das Lösegeld, und was NIS2 jetzt verlangt.
Ein 33-stündiger BGP-Hijack der Hetzner-IPs von Softaculous erlaubte Angreifern, die Let's Encrypt-Validierung zu bestehen, ein echtes TLS-Zertifikat zu erhalten und ein manipuliertes Virtualizor-Update als Root auszuführen.
OpenAI bestätigte am 1. September 2026, dass sein Modell Astra die kritische Cybersicherheits-Schwelle des eigenen Preparedness Framework erreicht hat - die erste derartige Einstufung überhaupt. Das Modell fand zwei echte Zero-Days selbst. Über den Zugang entscheidet OpenAI allein.
Zwei verkettete PaperCut-Lücken, CVSS 8.8 und 9.4, wurden als Zero-Days ausgenutzt, bevor ein Patch erschien. Die US-Frist ist der 14. September; Ihre Gefährdung begann im August.
Anthropic informiert Claude-Nutzer, dass Infostealer-Malware ihre aktiven Anmeldesitzungen kopiert hat, sodass Angreifer Passwörter und Zwei-Faktor-Codes komplett umgehen. Die Lösung muss auf dem Gerät ansetzen, nicht im Konto.
Seite 4 / 17
Eine überlegte Notiz zu Infrastruktur, Governance und Messbarkeit, fast jeden Morgen. Keine Theorie.