Cybersicherheit
9,8 CVSS: macOS-VNC-Lücke schürft jetzt Monero
CISA hat eine macOS-Screen-Sharing-Lücke auf 9,8 CVSS hochgestuft, nachdem das NCSC-NL in jedem Fall einen Monero-Miner fand - Apples Patch vom 6. August allein reicht nicht.
CISA hat eine macOS-Screen-Sharing-Lücke auf 9,8 CVSS hochgestuft, nachdem das NCSC-NL in jedem Fall einen Monero-Miner fand - Apples Patch vom 6. August allein reicht nicht.
Kaspersky dokumentierte Malware, die Firmware-Updates von DoFun-Infotainmentsystemen missbraucht, um Autos in das BADBOX-Botnetz einzuschleusen - ohne sicherheitsrelevante Systeme zu berühren.
Die CISA bestätigt aktive Ausnutzung einer Windows-IKE-VPN-Lücke mit CVSS 9,8, die Microsoft im April 2026 gepatcht hat - die Bundesfrist ist bereits verstrichen.
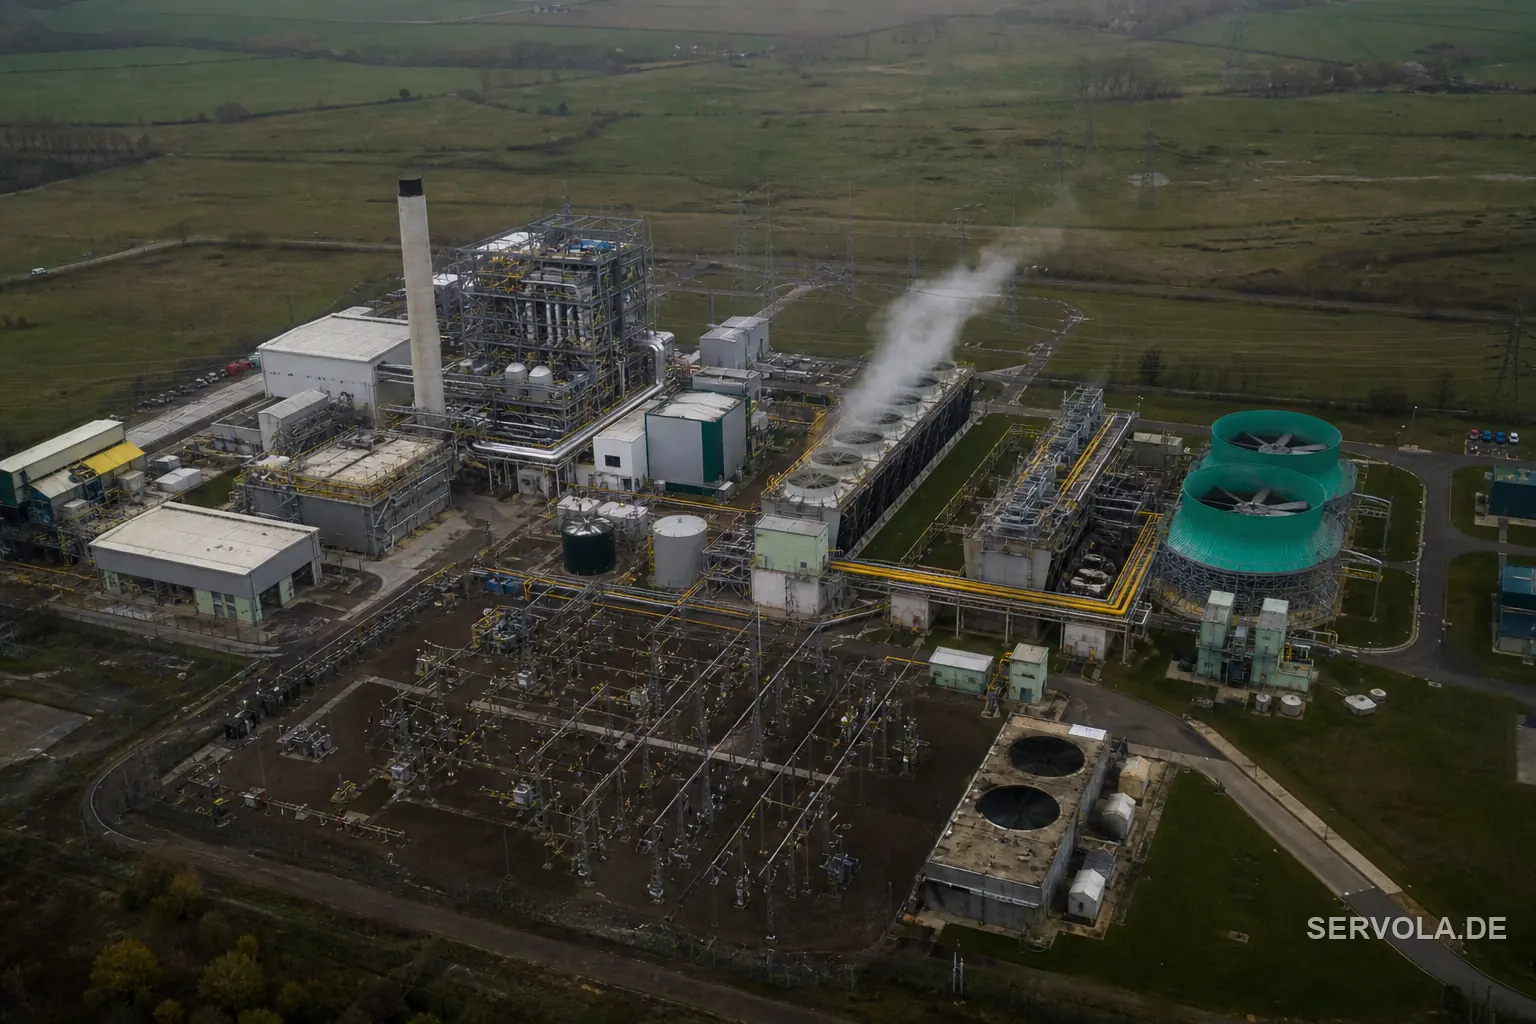
The Telegraph berichtet, dass iranische Hacker eine kleine britische Stromerzeugungsanlage vier Tage lang lahmgelegt haben - und was das für Industrie- und Energiebetreiber in der EU bedeutet.
Googles Bedrohungsforscher bestätigten drei russlandnahe Gruppen, die Konten über echte Login-Bildschirme kapern. Keine Malware, kein Patch behebt das. Hier ist, was hilft.
Die SNMP-Schwachstelle CVE-2026-73570 in Zimbra wurde am 20. Juli 2026 gepatcht, doch CERT Polska bestätigt seit dem 21. August aktive Ausnutzung. CISA gibt US-Bundesbehörden drei Tage Frist - die meisten europäischen Betreiber haben keine solche Frist.
CISA, FBI und NSA melden KI-generierten Exploit-Code gegen Siemens-S7-SPS. Dieselbe deutsche Steuerung läuft in EU-Wasser-, Energie- und Fabrikanlagen.
CISA hat am 20. August 2026 zwei aktiv ausgenutzte Schwachstellen im TrueConf Server in seinen KEV-Katalog aufgenommen und Bundesbehörden drei Tage zum Patchen gegeben.
Apple hat eine Zero-Click-Lücke in ImageIO geschlossen, CVE-2026-65346, bei der ein manipuliertes Bild allein durch Verarbeitung Code ausführen konnte. Der Patch erreichte iPhones bis zurück ins Jahr 2018.
SSD Secure Disclosure hat eine funktionierende dreistufige Exploit-Kette gegen das Unisoc-T612-Modem veröffentlicht, erreichbar per VoLTE-Videoanruf. Keine CVE, kein Patch, und Unisoc hat auf keine Kontaktaufnahme reagiert.
MLflow (CVSS 9,3) und FUXA (CVSS 9,5) wurden in derselben Woche innerhalb von Stunden nach der Veröffentlichung gehackt - das eigentliche Problem ist die Standardeinstellung ohne Authentifizierung.
Zwei verkettete Schwachstellen in Microsoft Copilot, von Varonis als SearchLeak bekannt gemacht, ermöglichten Angreifern Zugriff auf E-Mails, Dateien und verbundene Apps - ganz ohne Klick. Microsoft hat den Fehler bereits behoben, das Muster bleibt bestehen.
Seite 7 / 18
Eine überlegte Notiz zu Infrastruktur, Governance und Messbarkeit, fast jeden Morgen. Keine Theorie.