Cybersicurezza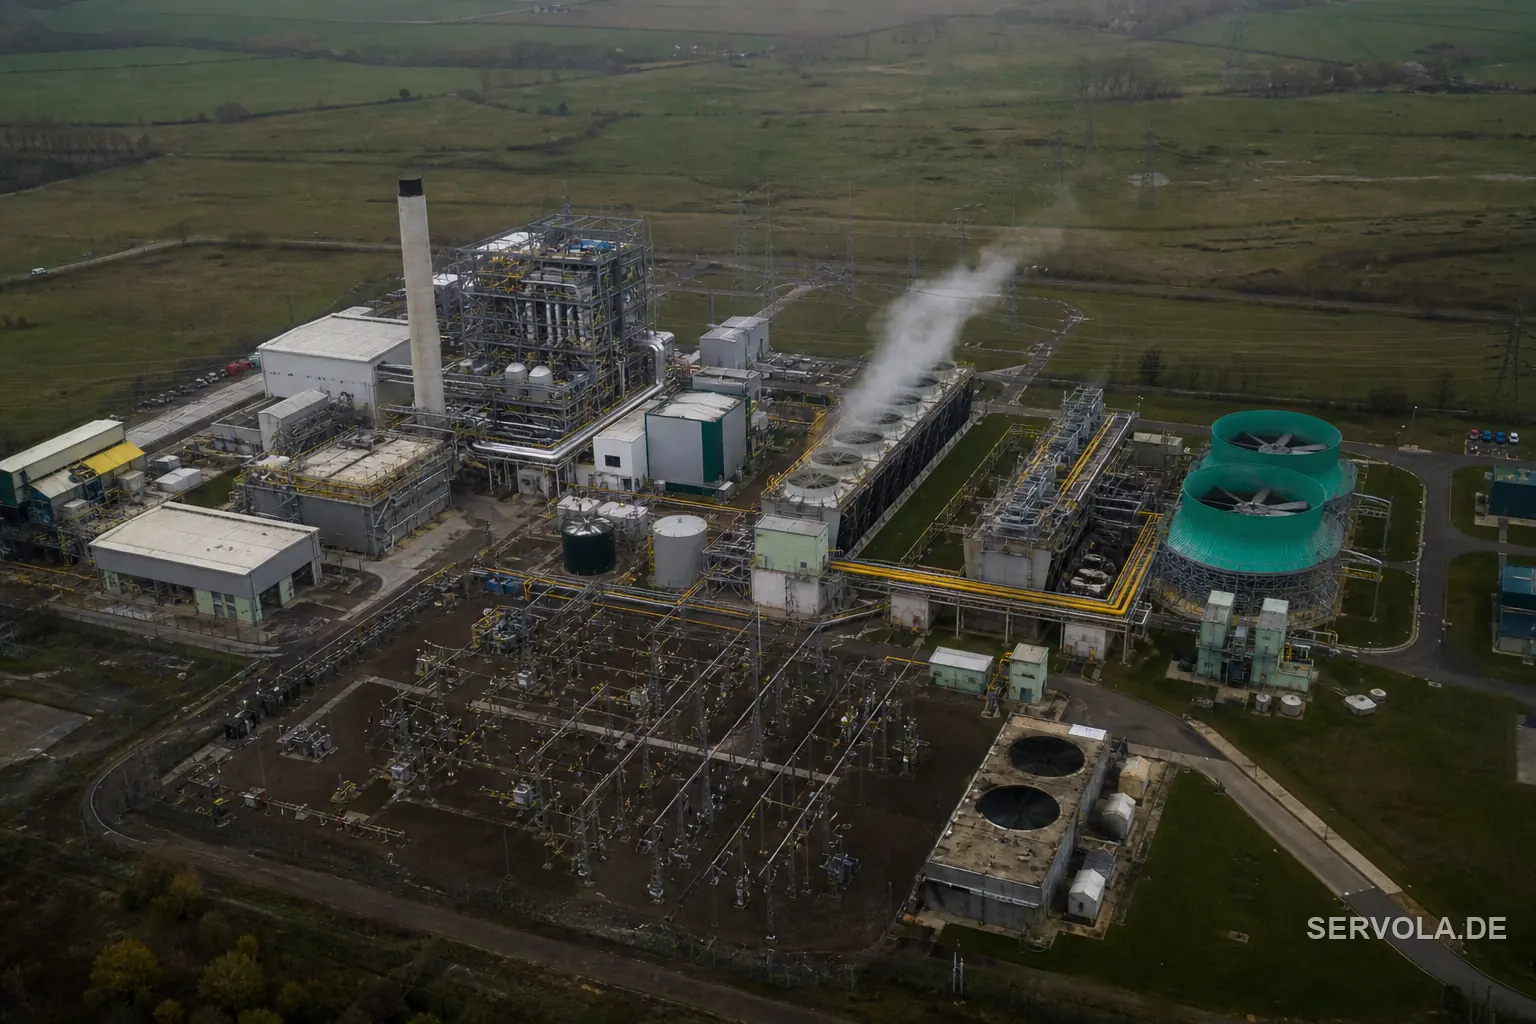
Una centrale britannica offline per quattro giorni, non segnalata
Il Telegraph riporta che hacker legati all'Iran hanno messo fuori uso per quattro giorni un piccolo impianto elettrico britannico, senza alcun obbligo di segnalarlo: cosa significa per gli operatori industriali ed energetici europei.